
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PR-DNSd — Daemon DNS ricorsivo passivo che registra tutte le query e risposte DNS, consentendo la visibilità di rete, l'arricchimento dei log EDR/IR e la raccolta passiva di dati DNS per l'intelligence sulle minacce. | Kitploit
Strumenti/GitHubGitHub/korc/pr-dnsd
Sicurezza di ReteThreat IntelligenceAnalisi DNS
GitHubkorc/pr-dnsd

PR-DNSd

Daemon DNS ricorsivo passivo che registra tutte le query e risposte DNS, consentendo la visibilità di rete, l'arricchimento dei log EDR/IR e la raccolta passiva di dati DNS per l'intelligence sulle minacce.

Vedi Repository
261362 anni faRevisionato da Kitploit
Condividi

PR-DNSd

Daemon DNS passivo-ricorsivo.

Cosa fa

Questo

Avvio rapido

go get github.com/korc/PR-DNSd
sudo setcap cap_net_bind_service,cap_sys_chroot=ep go/bin/PR-DNSd
go/bin/PR-DNSd -upstream 9.9.9.9:53 -listen 127.0.0.1:53
echo nameserver 127.0.0.1 | sudo tee /etc/resolv.conf
dig google.com
dig -x $(dig +short google.com)

Se non puoi usare setcap, devi usare le opzioni -chroot "" e -listen :<porta_alta>, oppure eseguire come root.

Casi d'uso

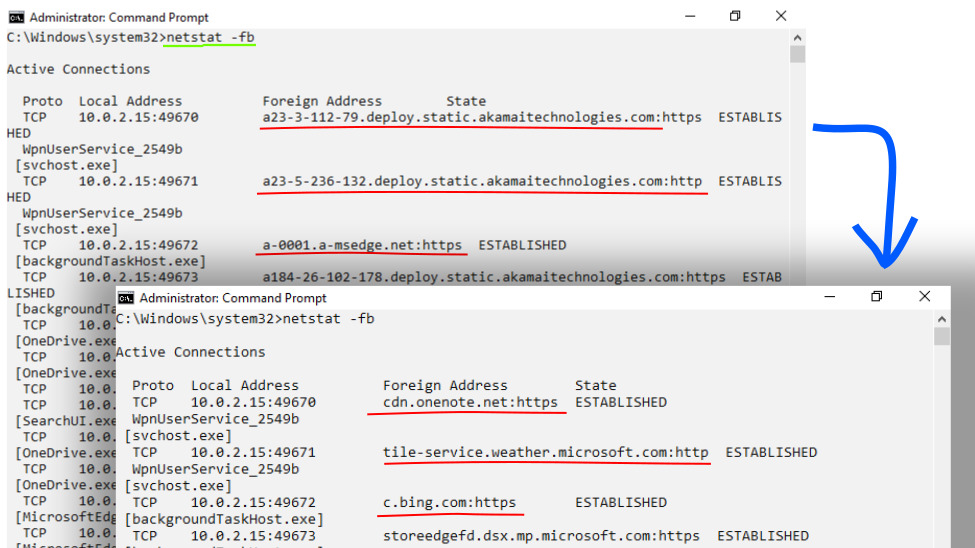
  • esegui come servizio DNS locale, per correggere l'output di netstat/tcpview/lsof ecc.
  • come server DNS interno all'azienda, per essere in grado di fare analisi EDR/IR e dei log significative
  • come servizio cloud, per raccogliere anche dati DNS passivi da dispositivi non aziendali (home, BYOD ecc.)
    • suggerimento: probabilmente vuoi configurare le opzioni di protezione DDoS
  • nel cloud come server DNS-over-TLS, per fornire inoltre DNS privato per dispositivi che lo supportano (es: impostazione DNS privato di Android 9)
    • es: configurazione firewall/proxy basata su pattern di dominio per dispositivi mobili

Esecuzione come server privato per le impostazioni DNS privato di Android9

Dopo l'appropriato setcap, esegui:

PR-DNSd -tlslisten :853 -cert YOUR_SERVER_CRT_KEY_PEM -upstream 1.1.1.1:53 -store pr-dnsd

Opzioni

-cert string
    TCP-TLS listener certificate (required for tls listener)
-chroot string
    chroot to directory after start (default "/var/tmp")
-count int
    Count of replies allowed before debounce delay is applied (default 100)
-ctmout string
    Client timeout for upstream queries
-debounce string
    Required time duration between UDP replies to single IP to prevent DoS (default "200ms")
-key string
    TCP-TLS certificate key (default same as -cert value)
-listen string
    listen address (default ":53")
-silent
    Don't report normal data
-store string
    Store PTR data to specified file
-tlslisten string
    TCP-TLS listener address (default ":853")
-upstream string
    upstream DNS server (tcp-tls:// prefix for DoT) (default "1.1.1.1:53")
    (with tls and chroot, ensure ca-certificates and resolv.conf in chroot are properly set up)

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    708
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    500
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    398
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    341
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    259
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    257

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





