Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
RedditC2 — Abuso dell'API di Reddit per ospitare il traffico C2. | Kitploit
Strumenti/GitHubGitHub/kleiton0x00/redditc2
ExploitCommand and ControlRed TeamingSviluppo Payload
GitHubkleiton0x00/redditc2

RedditC2

Abuso dell'API di Reddit per ospitare il traffico C2.

Vedi Repository
277471423 anni faRevisionato da Kitploit
Condividi

RedditC2

Abuso dell'API di Reddit per ospitare il traffico C2, dato che la maggior parte dei membri del blue-team usa Reddit, potrebbe essere un ottimo modo per far sembrare il traffico legittimo.

🚫 [Disclaimer]: L'uso di questo progetto è esclusivamente per scopi educativi/di test. Usarlo su macchine non autorizzate è severamente vietato. Se qualcuno viene trovato ad usarlo per fini illegali/maliziosi, l'autore del repository non sarà ritenuto responsabile.


Requisiti

Installa la libreria PRAW in python3:

pip3 install praw

Avvio rapido

Consulta la guida introduttiva per iniziare subito!

Demo

https://user-images.githubusercontent.com/37262788/206015879-589614d5-1a7a-4c21-a342-75bdfc677a61.mp4

Flusso di lavoro

Teamserver

  1. Vai al post specifico su Reddit e pubblica un nuovo commento con il comando ("in: ")
  2. Leggi i nuovi commenti che contengono la parola "out:"
  3. Se non viene trovato alcun commento, torna al passo 2
  4. Analizza il commento, decifralo e leggi il suo output
  5. Modifica il commento esistente in "executed", per evitare di rieseguirlo

Client

  1. Vai al post specifico su Reddit e leggi l'ultimo commento che contiene "in:"
  2. Se non viene rilevato alcun nuovo commento, torna al passo 1
  3. Estrai il comando dal commento, decifralo ed eseguilo localmente
  4. Cifra l'output del comando e rispondi al commento corrispondente ("out: ")

Qui sotto è mostrata una dimostrazione del traffico C2 cifrato con XOR a scopo illustrativo:
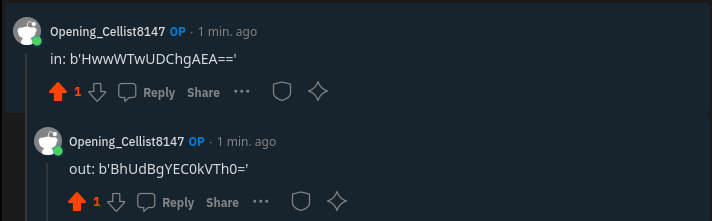
Screenshot from 2022-12-15 10-58-34

Risultati della scansione

Poiché si tratta di un Implant C2 personalizzato, non viene rilevato da nessun AV in quanto il comportamento è completamente legittimo.

TO-DO

  • Teamserver e agente compatibili su Windows/Linux
  • Rendere il traffico cifrato
  • Aggiungere funzionalità di upload/download
  • Aggiungere funzionalità di persistenza
  • Generare gli agenti dinamicamente (dal TeamServer)
  • Completamento automatico con tab

Crediti

Un ringraziamento speciale a @T4TCH3R per aver collaborato con me e contribuito a questo progetto.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    402
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →







