
Ladon, scanner di penetration testing per reti interne su larga scala, plugin per PowerShell e Cobalt Strike, caricamento in memoria, scansione senza file. Include scansione delle porte, identificazione dei servizi, scoperta degli asset di rete, audit delle password, rilevamento di vulnerabilità ad alto rischio, sfruttamento delle vulnerabilità, lettura delle password e GetShell con un clic; supporta la scansione batch dei segmenti di rete A/B/C e la scansione tra segmenti, nonché la scansione di elenchi di URL, host e domini. La scoperta degli asset di rete utilizza 32 protocolli (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) o metodi per ottenere rapidamente IP degli host attivi, nomi computer, gruppi di lavoro, risorse condivise, indirizzi delle schede di rete, versioni del sistema operativo, siti web, sottodomini, middleware, servizi aperti, router, switch, database, stampanti, ecc. Numerosi moduli di rilevamento di vulnerabilità ad alto rischio: MS17010, Zimbra, Exchange.
 k8gege/ladon




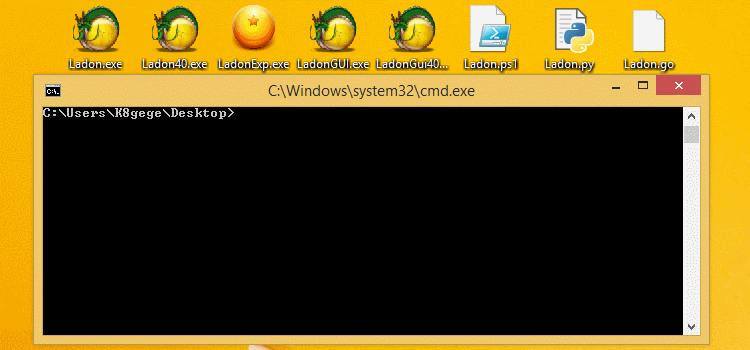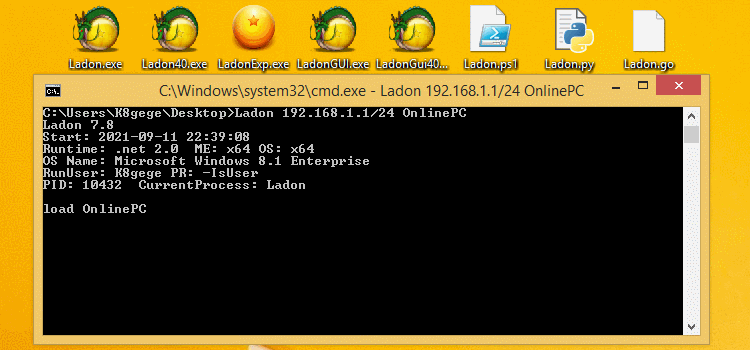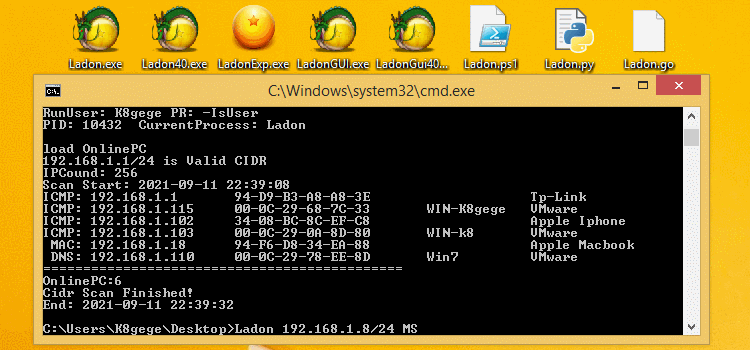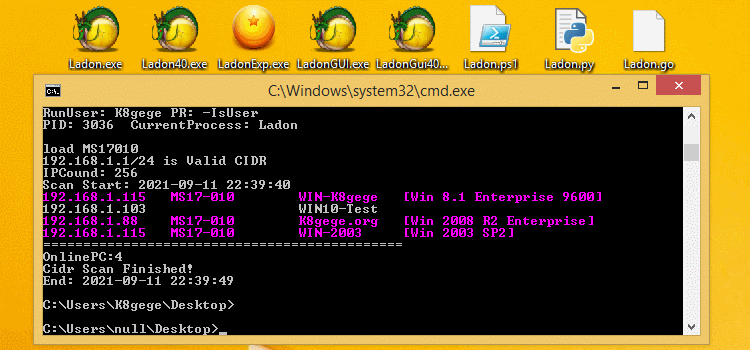
Ladon è un ampio scanner per la penetrazione di reti interne, strumento per la penetrazione del dominio e il movimento laterale, con modulo PowerShell, plugin Cobalt Strike, caricamento in memoria e scansione senza file. Include scansione delle porte, identificazione dei servizi, rilevamento delle risorse di rete, audit delle password, rilevamento di vulnerabilità ad alto rischio, sfruttamento delle vulnerabilità, lettura delle password e GetShell con un clic; supporta la scansione batch dei segmenti A/B/C e la scansione attraverso più segmenti di rete, nonché la scansione di elenchi di URL, host e domini. La versione 12.2 include 262 moduli funzionali; il modulo di rilevamento delle risorse di rete supporta 30+ protocolli (ICMP\NBT\DNS\MAC\SMB\WMI\SSH\HTTP\HTTPS\Exchange\mssql\FTP\RDP) e metodi per ottenere rapidamente informazioni sulla rete target come IP degli host attivi, nomi computer, gruppi di lavoro, risorse condivise, indirizzi delle schede di rete, versioni del sistema operativo, siti web, sottodomini, middleware, servizi esposti, router, switch, database, stampanti, ecc. Il rilevamento delle vulnerabilità ad alto rischio include 16+ tra cui Cisco, Zimbra, Exchange, DrayTek, MS17010, SMBGhost, Weblogic, ActiveMQ, Tomcat, serie Struts2, stampanti, ecc. L'audit delle password include 25+ database (Mysql, Oracle, MSSQL), FTP, SSH, VNC, Windows (LDAP, SMB/IPC, NBT, WMI, SmbHash, WmiHash, Winrm), BasicAuth, Tomcat, Weblogic, Rar, ecc. L'esecuzione remota dei comandi include (smbexec/wmiexe/psexec/atexec/sshexec/webshell). Il modulo di riconoscimento delle impronte Web può identificarne 135+ (applicazioni Web, middleware, tipi di script, tipi di pagina), ecc. L'elevazione dei privilegi locale include 21+ tecniche come SweetPotato\BadPotato\EfsPotato\BypassUAC. I plugin POC sono altamente personalizzabili e supportano assembly .NET, DLL (C#/Delphi/VC), plugin scritti in PowerShell e altri linguaggi; tramite configurazione INI è possibile richiamare in batch qualsiasi programma o comando esterno. Il generatore EXP può generare POC/EXP con un clic per espandere rapidamente le capacità di scansione. Ladon supporta il caricamento in memoria tramite plugin Cobalt Strike e la scansione senza file per effettuare rapidamente movimento laterale nella rete interna.
https://github.com/k8gege/Ladon/releases https://k8gege.org/Download
### Uso semplice

Sebbene Ladon abbia funzioni ricche e variegate, il suo utilizzo è molto semplice: chiunque può imparare facilmente<br>
Basta uno o due parametri per usare il 90% delle funzionalità; un modulo equivale a un nuovo strumento

### Ambiente di esecuzione

#### Windows

Ladon può essere utilizzato su sistemi Windows con .NET 2.0 o versioni successive (i sistemi dopo Win7 includono .NET integrato)<br>
Come Cmd, PowerShell, Cmd remoto, WebShell, ecc., oltre al caricamento in memoria tramite Cobalt Strike<br>
Ladon.ps1 è perfettamente compatibile con PowerShell di Win7-Win11/2025; caricamento remoto senza file indipendentemente dalla versione per il pentest

#### LadonGo multipiattaforma supporta Linux, Mac, Arm, MIPS
Tutte le piattaforme: Linux, MacOS, Windows, router, dispositivi di rete e altri sistemi operativi<br>
https://github.com/k8gege/LadonGo

### Condizioni particolari

Nelle operazioni reali non tutto fila liscio: alcune reti interne dopo il forwarding diventano molto lente o il forwarding è impossibile, quindi si possono solo caricare gli strumenti sul target<br>
Con alcune backdoor caricare anche solo un programma da due o tre MB può richiedere mezza giornata o addirittura fallire; figurarsi le decine di MB dei programmi PY<br>
Ladon è sviluppato in C#, il programma è molto piccolo, circa 500K; anche se la backdoor non funziona bene, si può comunque caricare un programma da 500K, no?<br>
Se nemmeno questo funziona, si può usare il caricamento in memoria remota via PowerShell; questo è un vantaggio che i grandi programmi compilati in PY o GO non possono eguagliare

### Obiettivo

Servizio completo a 360 gradi, per offrire agli utenti uno strumento di scansione semplice da usare, ricco di funzionalità e altamente flessibile

### Caratteristiche

Traffico di scansione ridotto<br>
Dimensioni ridotte del programma<br>
Funzioni ricche e potenti<br>
Programma semplice e facile da usare<br>
Plugin che supportano più linguaggi<br>
Multipiattaforma (Win/Kali/Ubuntu), ecc.<br>
Supporta la pluginizzazione di Cobalt Strike<br>
Supporta il pentest senza file via PowerShell<br>
Il generatore di Exp può creare PoC con un clic<br>
Più versioni per adattarsi a vari ambienti

### Funzionalità dei parametri del programma

1  Supporta la scansione di IP specifici<br>
2  Supporta la scansione di domini specifici<br>
3  Supporta la scansione di nomi host specifici<br>
4  Supporta la scansione di una specifica sottorete C (ip/24)<br>
5  Supporta la scansione di una specifica sottorete B (ip/16)<br>
6  Supporta la scansione di una specifica sottorete A (ip/8)<br>
7  Supporta la scansione di URL specifici<br>
8  Supporta la scansione batch di IP (ip.txt)<br>
9  Supporta la scansione batch di sottoreti C (ip24.txt)<br>
10 Supporta la scansione batch di sottoreti C (ipc.txt)<br>
11 Supporta la scansione batch di sottoreti B (ip16.txt)<br>
12 Supporta la scansione batch di URL (url.txt)<br>
13 Supporta la scansione batch di domini (domain.txt)<br>
14 Supporta la scansione batch di nomi host (host.txt)<br>
15 Supporta la scansione batch di blocchi nazionali (cidr.txt)<br>
16 Supporta elenchi batch di stringhe (str.txt)<br>
17 Supporta elenchi di account/password host (check.txt)<br>
18 Supporta elenchi di utenti/password (userpass.txt)<br>
19 Supporta la scansione di sottoreti C in un intervallo specifico<br>
20 Supporta il caricamento di DLL personalizzate tramite parametro (solo C#)<br>
21 Supporta il caricamento di EXE personalizzati tramite parametro (solo C#)<br>
22 Supporta il caricamento di file di configurazione INI personalizzati tramite parametro<br>
23 Supporta il caricamento di PowerShell personalizzato tramite parametro<br>
24 Supporta programmi personalizzati (comandi di sistema o programmi di terze parti, cioè programmi o script sviluppati in qualsiasi linguaggio)<br>
25 Plugin (supportano più linguaggi: C#/Delphi/Golang/Python/VC/PowerShell)<br>
26 Supporta Cobalt Strike (scansione della rete interna del target dalla riga di comando del beacon o scansione di target esterni tramite jump host)<br>
27 Supporta la scansione di IP in formato CIDR, come 100.64.0.0/10, 192.168.1.1/20, ecc.<br>
28 La configurazione INI supporta l'attacco a forza bruta delle password dei programmi personalizzati<br>

### Guida rapida all'uso

