
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2018-19131 — Exploit Proof-of-Concept di CVE-2018-19131: XSS in Squid Proxy tramite certificato X.509 | Kitploit
Strumenti/GitHubGitHub/jonathanwilbur/cve-2018-19131
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza Web
GitHubjonathanwilbur/cve-2018-19131

CVE-2018-19131

Exploit Proof-of-Concept di CVE-2018-19131: XSS in Squid Proxy tramite certificato X.509

Vedi Repository
182308 anni faNon ancora revisionato
Condividi

Demo di CVE-2018-19131

  • Autore: Jonathan M. Wilbur <[email protected]>
  • Anno di copyright: 2018
  • Licenza: MIT License

Non fare nulla di illegale con questo. Non è malware. È solo una dimostrazione di concetto.

Questa è una demo di CVE-2018-19131, che gira in un'app Docker Compose.
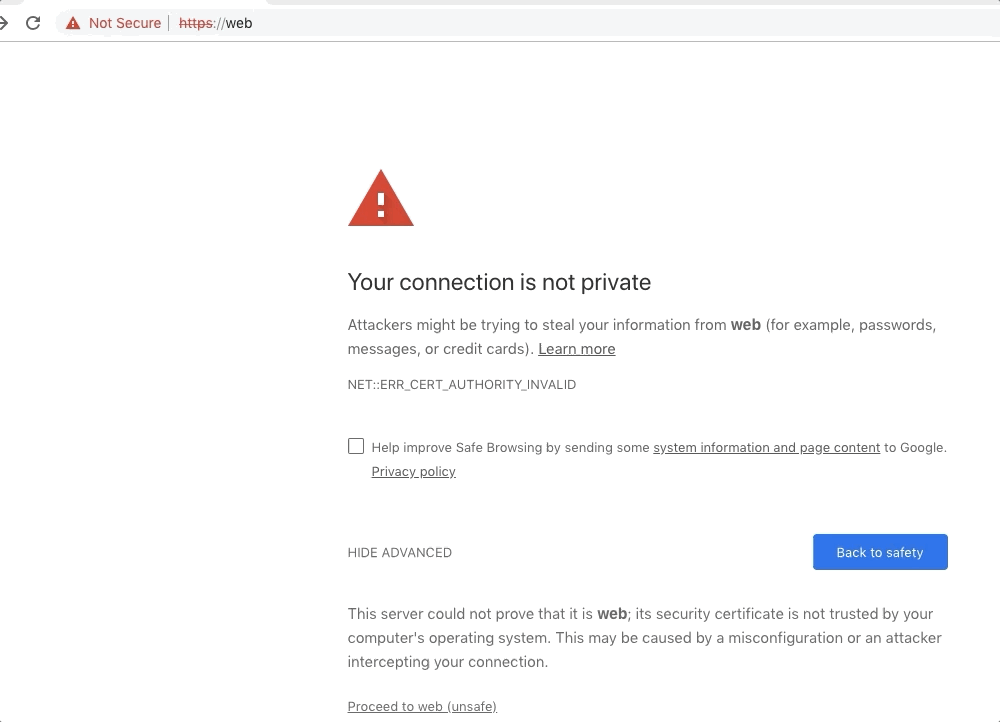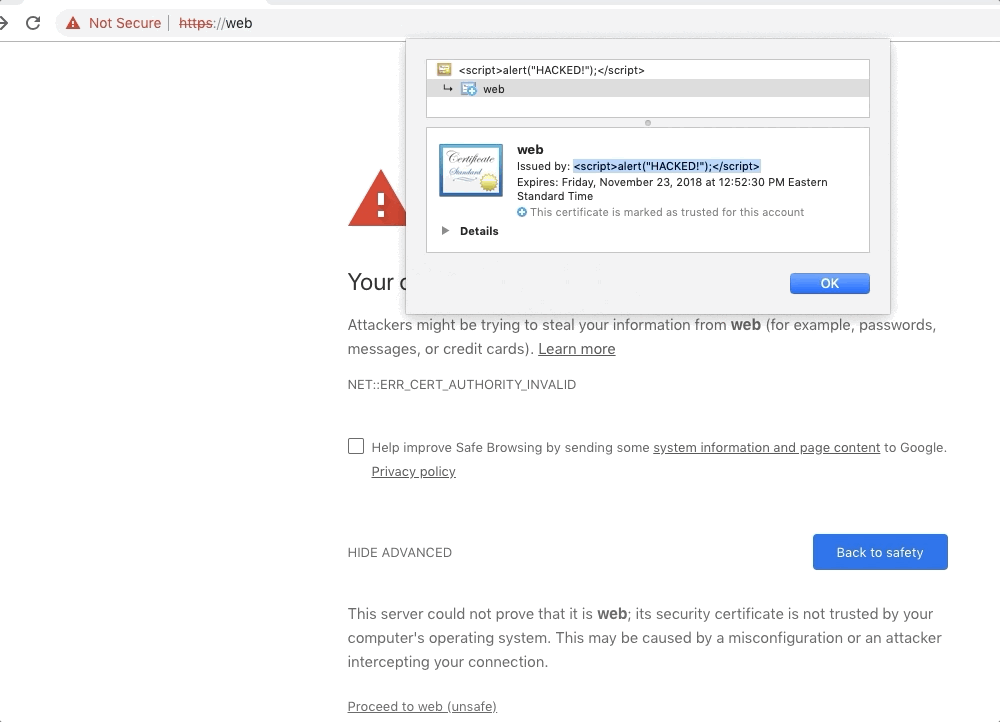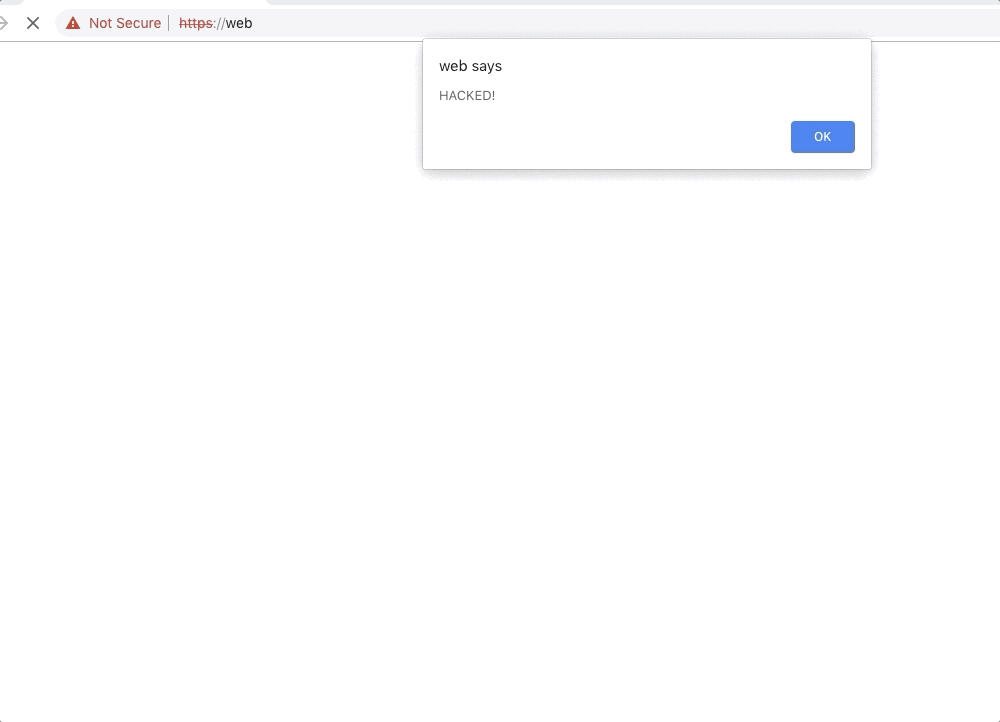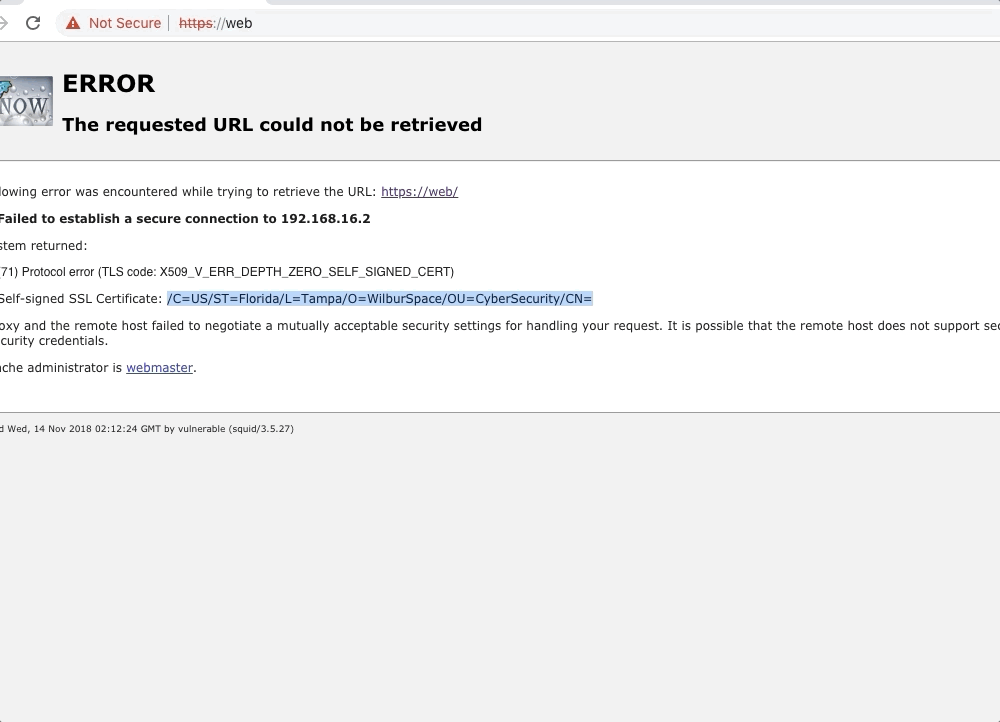
Questa libreria compila la versione 3.5.27 di Squid, che è vulnerabile. La versione 3.5.28 non è vulnerabile. Le versioni specifiche interessate sono elencate qui.

I test hanno avuto successo sia su Windows 10 che su Mac OS X Mojave.

Utilizzo della Prova di Concetto

Non eseguirlo sullo stesso host da cui sei configurato per usare il proxy, perché il proxy reindirizzerà tutte le richieste HTTP a se stesso. Il client e il server dovrebbero essere due macchine separate.

Configurazione del Server

  1. Clona questo repository eseguendo git clone https://github.com/JonathanWilbur/CVE-2018-19131.git.
  2. Entra nella directory eseguendo cd CVE-2018-19131.
  3. Compila l'applicazione eseguendo docker-compose up.
  • Ci vorrà molto tempo (circa 20 minuti), perché deve compilare Squid da zero.

Configurazione del Client

Configurare un proxy HTTPS è una cosa davvero standard. Windows e MacOS lo hanno. Linux ha qualsiasi cosa se sei creativo. Non documenterò come configurare un proxy qui, perché è già ampiamente documentato altrove. Basta configurare il tuo computer in modo che punti al server su cui hai installato la istanza vulnerabile di Squid.

Tuttavia, tieni presente che dovresti usare un proxy HTTPS, non HTTP. Su MacOS, nelle impostazioni Proxies, questo viene chiamato Secure Web Proxy. Windows non fa questa distinzione.

Sfruttamento

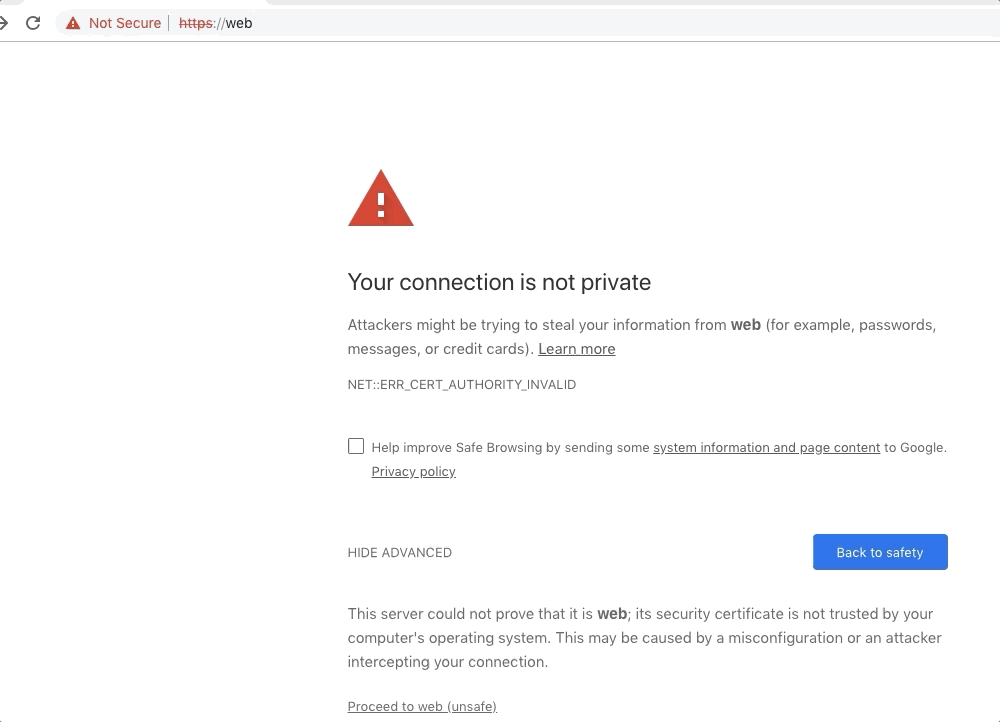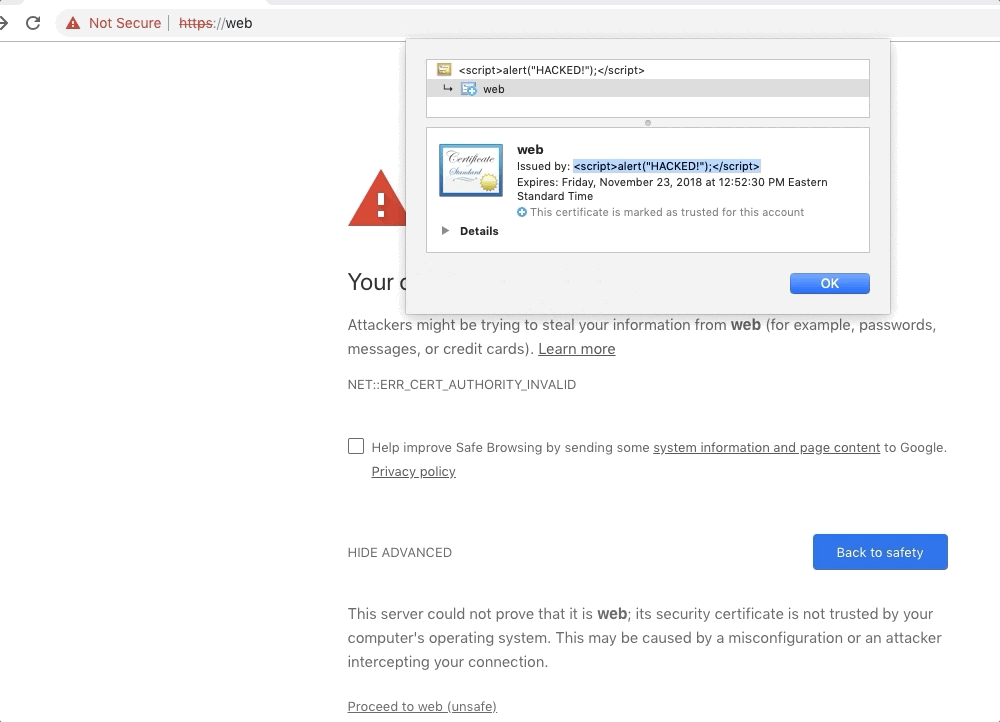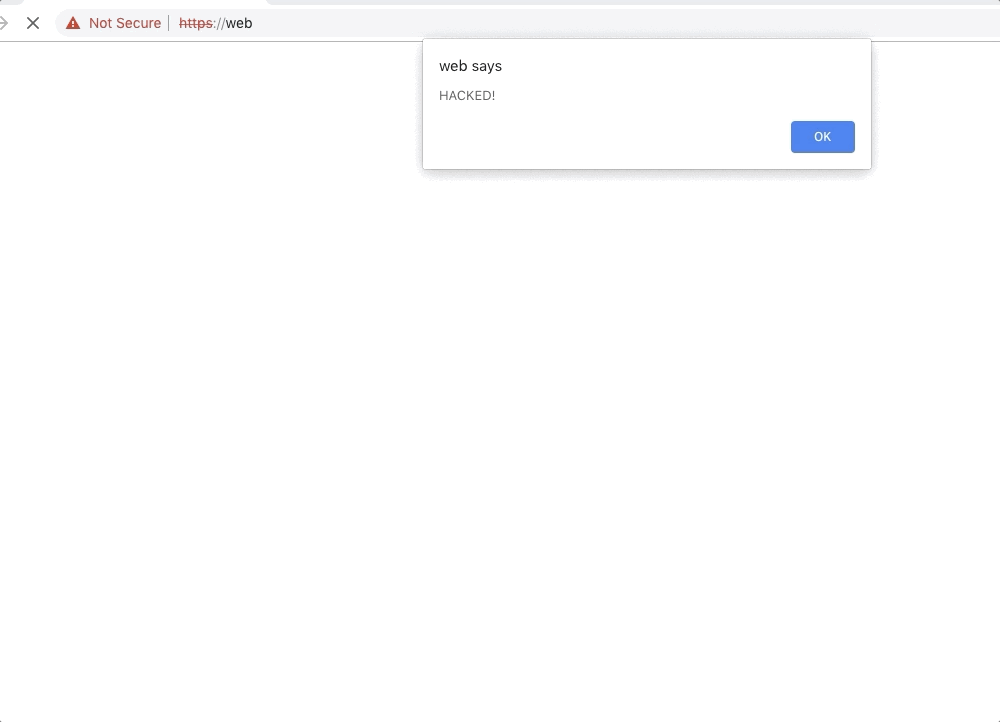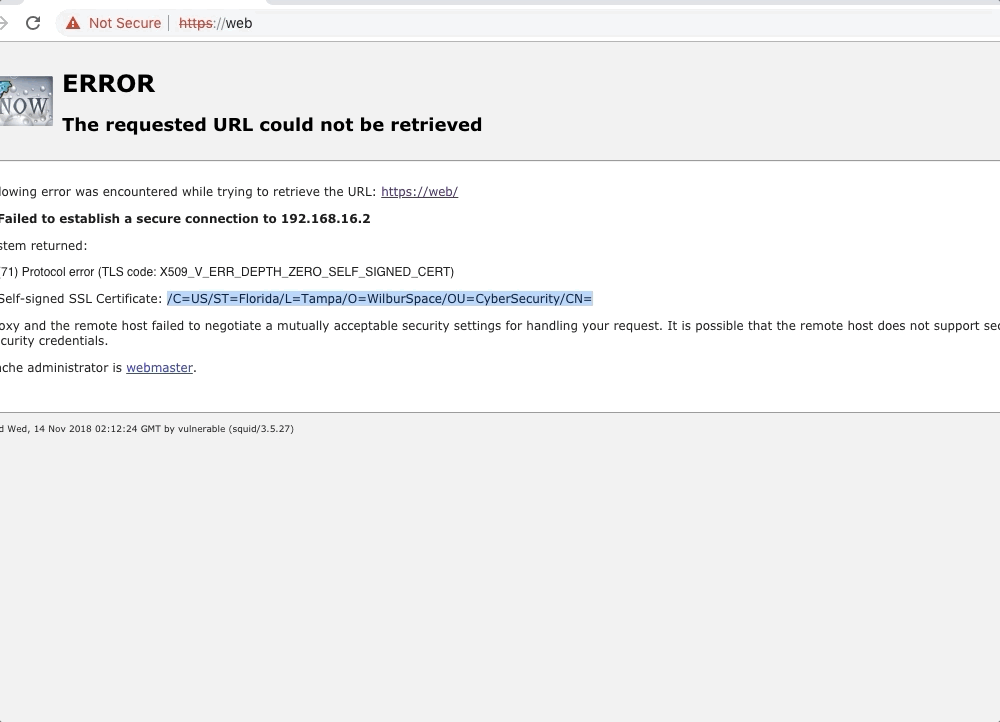
Accedi al sito dannoso collegandoti a https://web. Accetta il primo errore di certificato, che è causato semplicemente dal proxy che intercetta il traffico HTTPS; poi ti verrà mostrata la pagina successiva, che eseguirà l'exploit. Dovresti vedere un avviso del browser che dice HACKED!.

Dopo aver fatto clic su OK, vedrai la pagina predefinita di Squid per un errore di connessione sicura. Noterai che il nome emittente/soggetto visualizzato--che sono la stessa cosa, perché viene usato un certificato auto-firmato--manca dell'attributo commonName (CN). Questo perché il suo valore era:

<script>alert("HACKED!");</script>

che viene interpretato come HTML grezzo e quindi lo script viene eseguito!

Vedi Anche

  • La Homepage di Squid
  • La voce del National Vulnerability Database (NVD) per CVE-2018-19131

Contattami

Se desideri suggerire correzioni o miglioramenti a questa libreria, ti preghiamo semplicemente di aprire una segnalazione (issue) in questa pagina GitHub. Se desideri contattarmi per altri motivi, scrivimi via email a [email protected] (La mia chiave GPG) (Il mio certificato TLS). 🐗

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





