Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Home-Network-Vulnerability-Assessment — Audit di sicurezza e analisi delle vulnerabilità (CVE-2014-3566 e CVE-2010-2333) nell'infrastruttura di rete locale e router residenziale. | Kitploit
Strumenti/GitHubGitHub/jmonge12/home-network-vulnerability-assessment
Scanner di VulnerabilitàMappatura della ReteScansione PorteAnalisi delle VulnerabilitàSicurezza di ReteApprendimento e FormazioneLab e Pratica
GitHub
jmonge12/home-network-vulnerability-assessment

Home-Network-Vulnerability-Assessment

Audit di sicurezza e analisi delle vulnerabilità (CVE-2014-3566 e CVE-2010-2333) nell'infrastruttura di rete locale e router residenziale.

Vedi Repository
405 mesi faNon ancora revisionato
Condividi

Home-Network-Vulnerability-Assessment

Audit di sicurezza e analisi delle vulnerabilità (CVE-2014-3566 e CVE-2010-2333) nell'infrastruttura di rete locale e router residenziale.

Audit di Sicurezza e Analisi delle Vulnerabilità su Router Residenziale

Descrizione del Progetto

Questo progetto documenta un audit di sicurezza perimetrale condotto in modo autonomo su una rete locale residenziale. L'obiettivo è stato identificare le porte aperte sul router gateway, mappare i servizi attivi tramite rilevamento delle versioni e valutare la presenza di vulnerabilità critiche utilizzando il motore di script Nmap (NSE).

Metodologia e Strumenti

  • Strumento di Scansione: Nmap (Network Mapper) v7.98.
  • Obiettivo di Valutazione: Router residenziale / Gateway (192.168.100.1).
  • Approccio: Audit Black Box dalla LAN.

Fasi del Laboratorio e Risultati

1. Scoperta Iniziale dei Servizi

È stata eseguita una scansione rapida con rilevamento delle versioni per mappare le porte di ingresso esposte del dispositivo:

nmap -sV -F 192.168.100.1
Scansione Iniziale delle Porte

Tramite questo comando sono stati rilevati servizi attivi sulle porte 53/tcp (domain), 80/tcp (http) e un servizio di abbinamento UPnP di Cisco-Linksys sulla porta 49152/tcp.


2. Rilevamento della Vulnerabilità Critica SSL POODLE (CVE-2014-3566)

Per verificare la sicurezza delle connessioni crittografate sulle porte di amministrazione web del router, è stato lanciato lo script specializzato nella suite crittografica SSL:

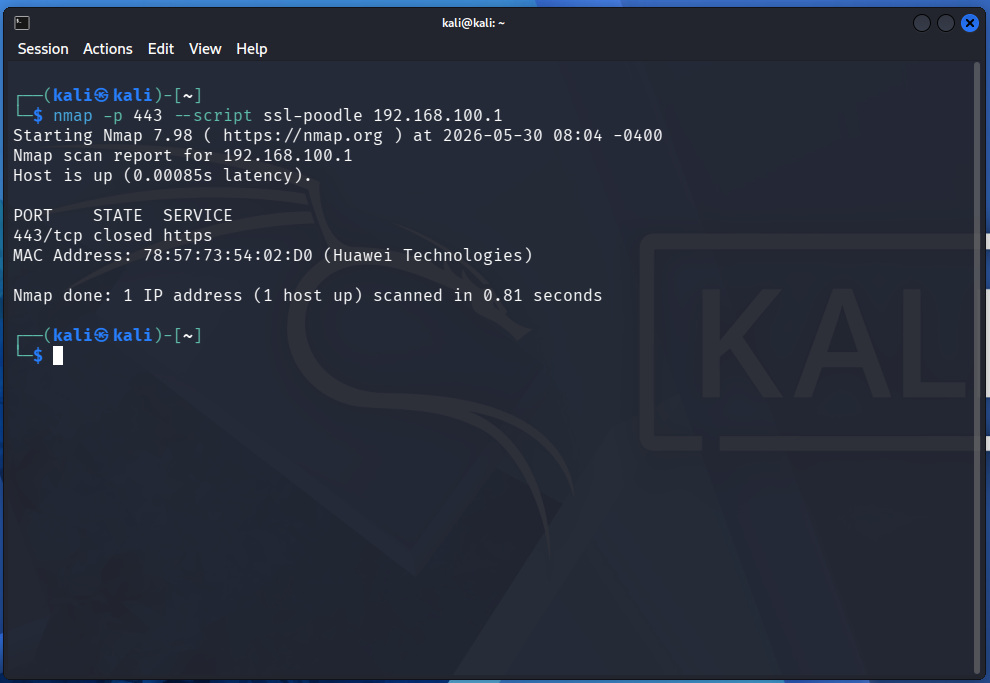
nmap -p 443 --script ssl-poodle 192.168.100.1
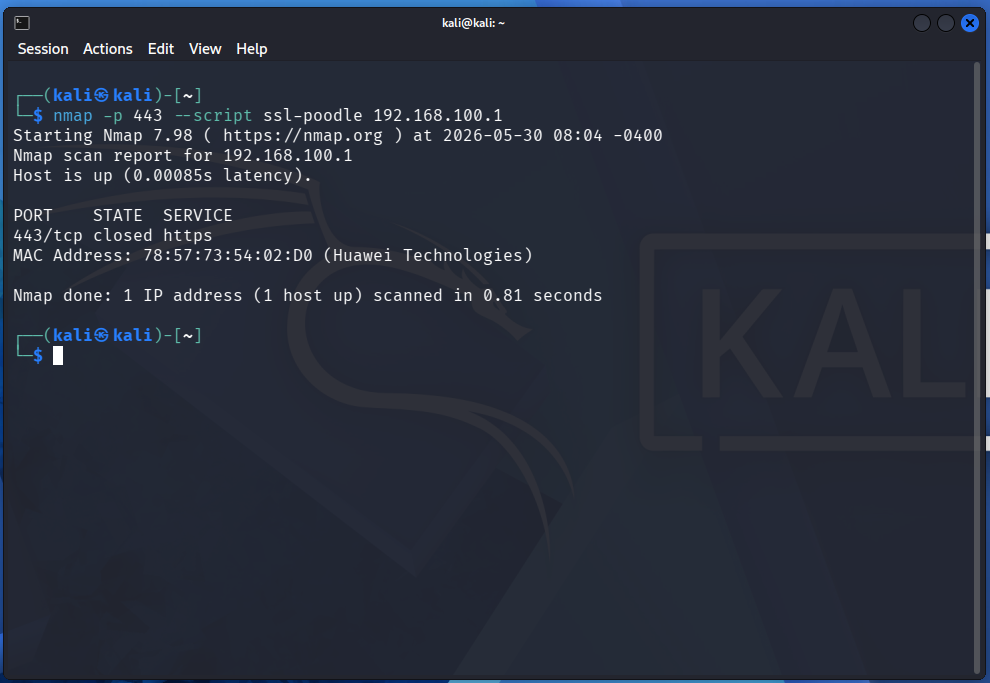
Evidenza della Vulnerabilità SSL POODLE Nmap

Il motore di script Nmap (NSE) ha determinato che il server web del dispositivo è VULNERABLE ad attacchi di downgrade del protocollo (Downgrade Attacks) con l'identificatore CVE-2014-3566 (POODLE). Questo difetto si verifica perché il firmware del router accetta connessioni utilizzando il protocollo obsoleto SSLv3 configurato con crittografia a blocchi in modalità CBC (Cipher Block Chaining).


3. Enumerazione della Superficie d'Attacco Web (CVE-2019-1653 e altri)

L'ispezione approfondita tramite la categoria --script vuln ha continuato a valutare l'interfaccia HTTP del router, esponendo un elenco massiccio di percorsi soggetti a fuga di informazioni, vulnerabilità di directory traversal e pannelli di autenticazione esposti.
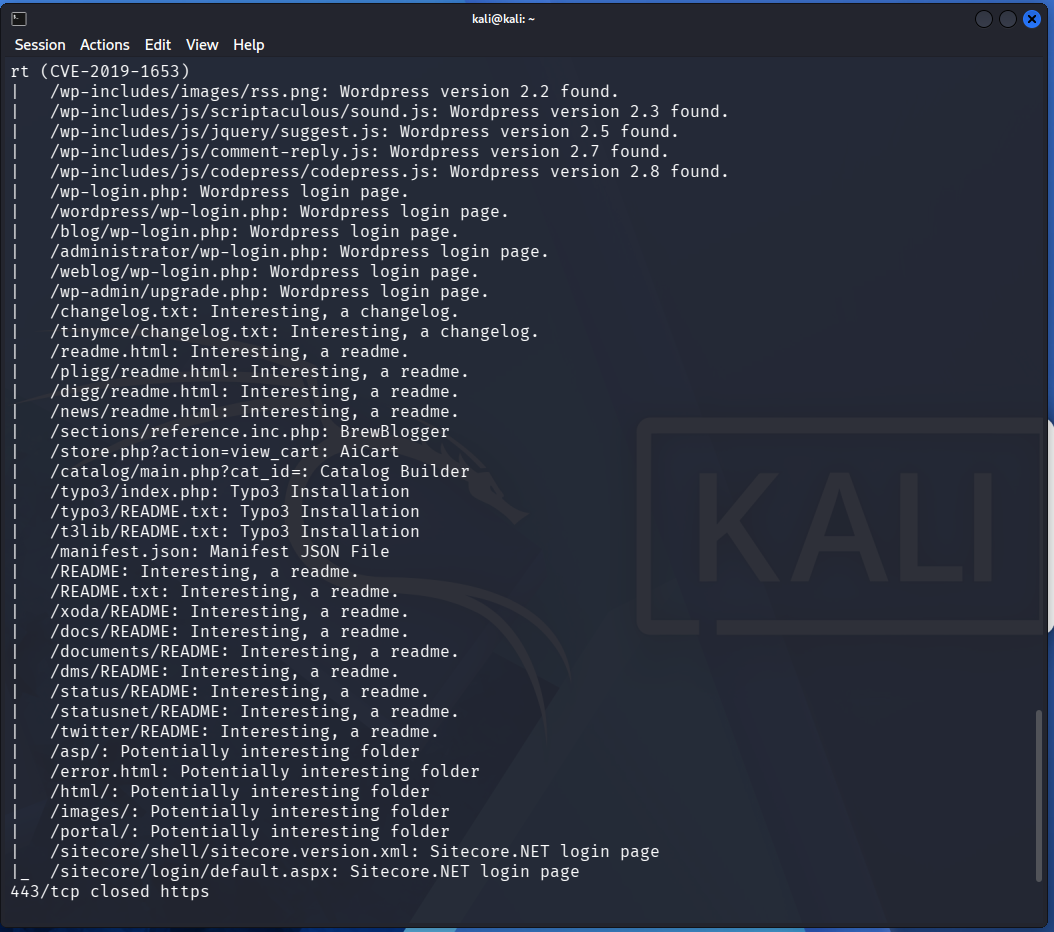
Fuga di Informazioni e Enumerazione Web

Il motore NSE di Nmap ha confermato che il dispositivo è LIKELY VULNERABLE (Altamente Vulnerabile) all'attacco a canale laterale POODLE (CVE-2014-3566) a causa dell'accettazione di connessioni con il protocollo obsoleto SSLv3 e crittografia CBC.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






