jed-parsec/cve-2026-79397-authenticated-os-command-injection-in-ont-4ge-rfdw-ping-diagnostics
Avviso e proof of concept per un'iniezione di comandi OS autenticata nella diagnostica Ping web dell'ONT-4GE-RFDW, sfruttabile tramite le credenziali predefinite di superadmin.

Nel tool di diagnostica Ping dell'interfaccia di gestione web dell'ONT-4GE-RFDW è presente una vulnerabilità di command injection a livello di sistema operativo autenticata. Un utente autenticato come superadmin può iniettare comandi arbitrari del sistema operativo tramite il campo di input host/IP, con conseguente esecuzione di comandi sul sistema operativo sottostante.
Questo problema è aggravato in modo significativo dal fatto che l'account superadmin viene fornito con credenziali predefinite (superadmin:superadmin). Di conseguenza, qualsiasi attaccante con accesso di rete all'interfaccia di gestione può ottenere banalmente il livello di privilegio necessario per sfruttare questa vulnerabilità, riducendo la barriera pratica allo sfruttamento a quasi zero sui dispositivi lasciati alle impostazioni di fabbrica.
superadmin (un account predefinito fornito con credenziali predefinite superadmin:superadmin)ping invocato tramite shell) senza un'adeguata sanificazione o validazione dell'input. Ciò consente di utilizzare metacaratteri della shell come ; per terminare il comando previsto e aggiungere comandi arbitrari controllati dall'attaccante, che vengono poi eseguiti con i privilegi del processo di gestione web.Impatto: Un attaccante che si autentica utilizzando le credenziali predefinite superadmin può eseguire comandi arbitrari sul sistema operativo sottostante del dispositivo. Ciò potrebbe portare a:
Combinato con il problema delle credenziali predefinite, ciò abbassa significativamente la barriera allo sfruttamento per qualsiasi dispositivo lasciato alle impostazioni predefinite, trasformando quello che normalmente richiederebbe una compromissione precedente o il furto di credenziali in una catena di attacco a sforzo zero.
Punteggio base: 7.1 (Alto)
Vettore: CVSS:3.1/AV:N/AC:L/PR:H/UI:N/S:U/C:H/I:H/A:H
| Metrica | Valore | Motivazione |
|---|---|---|
| Attack Vector (AV) | Network (N) | Sfruttata da remoto sulla rete tramite l'interfaccia di gestione web del dispositivo |
| Attack Complexity (AC) | Low (L) | Nessuna condizione speciale oltre all'invio di una richiesta HTTP appositamente costruita; il payload è banale e affidabile |
| Privileges Required (PR) | High (H) | CVSS valuta il livello di privilegio richiesto dalla vulnerabilità stessa, che è il livello di privilegio più alto (superadmin) sul dispositivo |
| User Interaction (UI) | None (N) | Non è richiesta alcuna interazione da parte di utenti diversi dall'attaccante |
| Scope (S) | Unchanged (U) | L'impatto è contenuto al componente/dispositivo vulnerabile stesso; il cambio di scope non è valutato qui, sebbene il pivoting nella LAN reale sia annotato separatamente come considerazione sull'impatto |
| Confidentiality (C) | High (H) | L'esecuzione arbitraria di comandi consente l'accesso completo in lettura alle credenziali memorizzate e alla configurazione |
| Integrity (I) | High (H) | L'esecuzione arbitraria di comandi consente la modifica completa dello stato/configurazione del dispositivo |
| Availability (A) | High (A) → High (H) | L'esecuzione arbitraria di comandi consente attacchi di denial of service o il bricking del dispositivo |
Nota importante sul rischio reale rispetto al punteggio base: La metrica CVSS Privileges Required riflette il fatto che tecnicamente è richiesto un accesso a livello superadmin per raggiungere la funzione vulnerabile. Questo è il motivo per cui PR è valutato come High anziché None. Tuttavia, ciò non riflette la sfruttabilità nel mondo reale sui dispositivi interessati. Poiché superadmin:superadmin è una coppia di credenziali predefinita, non modificabile tramite policy, fornita con il dispositivo, la barriera effettiva allo sfruttamento per un dispositivo non configurato o con impostazioni di fabbrica è equivalente a una vulnerabilità non autenticata. Le organizzazioni dovrebbero considerare il rischio pratico di questo problema come più vicino a Critical su qualsiasi dispositivo in cui le credenziali predefinite non siano state cambiate.
Accedere all'interfaccia di gestione web dell'ONT-4GE-RFDW utilizzando le credenziali predefinite superadmin:superadmin.
Navigare su Diagnostics → Ping.
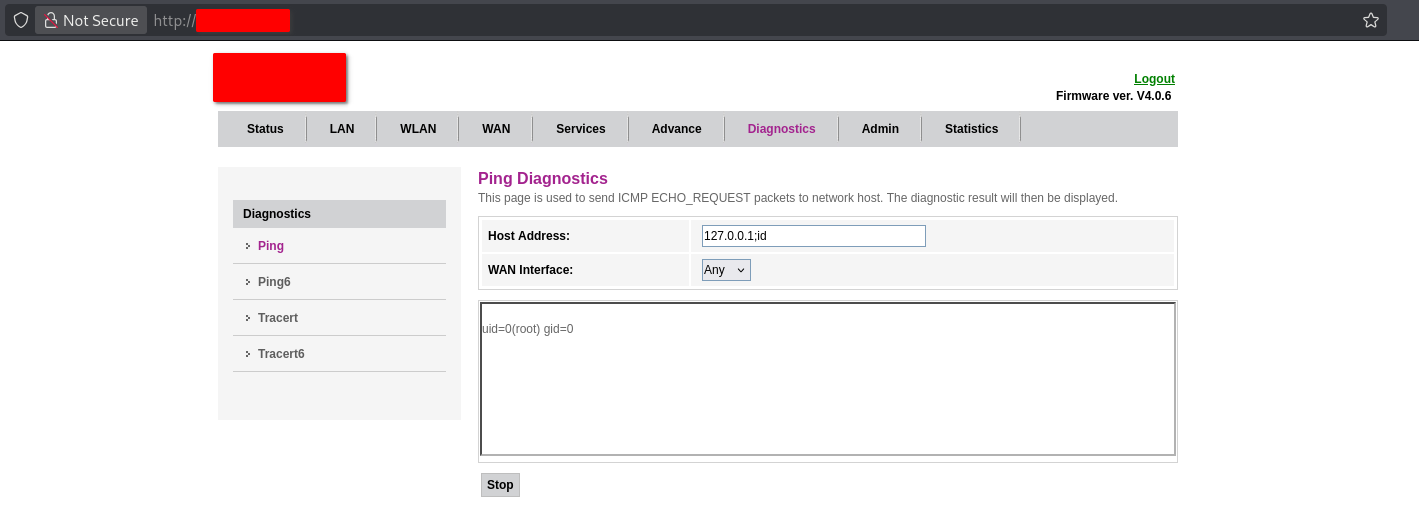
Nel campo "Host Address", inserire un payload che aggiunge un comando del sistema operativo dopo l'input IP/hostname previsto, ad esempio:
127.0.0.1;id
Inviare il modulo (il campo WAN Interface può essere lasciato al valore predefinito, ad es. Any).
Osservare il pannello di output della diagnostica. Al posto (o in aggiunta) dell'output standard del ping, viene visualizzato il risultato del comando iniettato — ad esempio:
uid=0(root) gid=0
Ciò conferma che comandi arbitrari del sistema operativo vengono eseguiti sul sistema operativo sottostante con privilegi di livello root, attivati interamente attraverso il campo di diagnostica Ping esposto via web.
Screenshot:
Screenshot che mostra la pagina Ping Diagnostics con il payload
127.0.0.1;idinviato nel campo Host Address, e l'output del comando risultante (uid=0(root) gid=0) visualizzato nel pannello dei risultati della diagnostica.
Altri comandi possono essere sostituiti dopo il separatore ; per dimostrare ulteriori impatti (ad es. cat /etc/passwd, la lettura di file di configurazione o l'instaurazione di connessioni in uscita), in base ai vincoli dell'ambiente shell sottostante del dispositivo e ai binari disponibili.
| Area di impatto | Descrizione |
|---|---|
| Riservatezza | Divulgazione completa della configurazione del dispositivo, delle credenziali memorizzate e di qualsiasi dato sensibile accessibile al processo del sistema operativo |
| Integrità | Piena capacità di modificare la configurazione del dispositivo, il comportamento del firmware (ove scrivibile) e le impostazioni di rete |
| Disponibilità | Capacità di interrompere o disabilitare le funzionalità del dispositivo, incluso il bricking del dispositivo tramite comandi distruttivi |
| Movimento laterale | Il dispositivo si trova al bordo della rete (ruolo ONT/router), rendendolo un punto di pivot di alto valore verso la LAN connessa |
| Barriera allo sfruttamento | Effettivamente trascurabile su qualsiasi dispositivo che utilizzi le credenziali predefinite superadmin, che è la configurazione di fabbrica |
Scoperto da: PL41NT3XT (FX3ND)