Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
BogusMips — Analisi forense per il disassemblaggio, il riassemblaggio, il reverse engineering e l'audit delle app Android | Kitploit
Strumenti/GitHubGitHub/jankammerath/bogusmips
Sicurezza AndroidSniffing e Analisi dei PacchettiAnalisi StaticaAnalisi Dinamica (Sandboxing)Proxy Web e IntercettazionePentesting di App MobiliReverse EngineeringInformatica ForenseSicurezza MobileAnalisi di BinariReverse Engineering Assistito dall'IA
4472 giorni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi
GitHubjankammerath/bogusmips

BogusMips

Analisi forense per il disassemblaggio, il riassemblaggio, il reverse engineering e l'audit delle app Android

Vedi Repository

BogusMips

GitHub Sponsor

BogusMips è scritto in Rust e consente di eseguire analisi su quanto la tua app Android possa essere disassemblata. Ti permette di aprire il file *.apk o *.xapk della tua app per vedere fino a che punto la tua app può essere disassemblata.


Download BogusMips for Windows x64
Download BogusMips for Windows ARM64
Download BogusMips for macOS
Tutte le release e i changelog

Source Code and Resources extracted with BogusMips Disassembler

Funzionalità

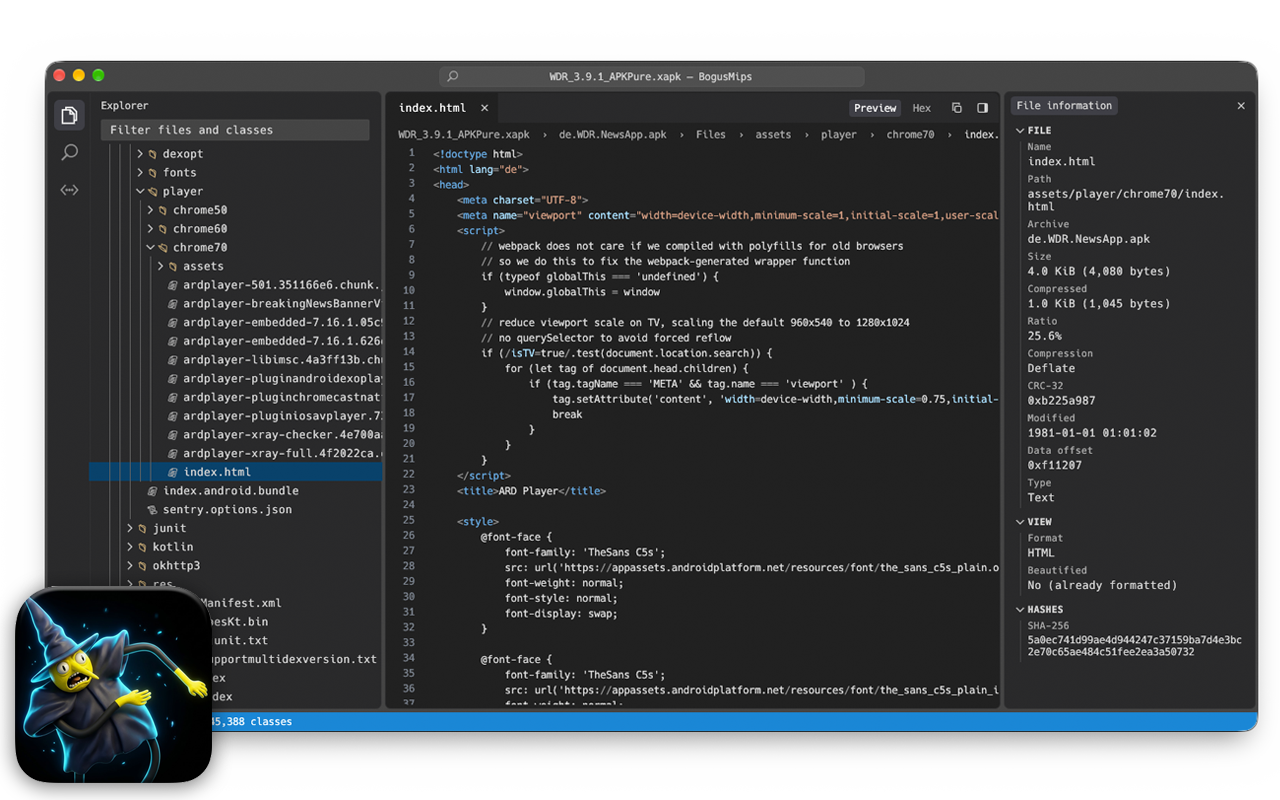
  • Interfaccia in stile VS Code (colori Dark+): una scheda nella barra laterale con le viste Explorer e Search, un editor con scheda e breadcrumb, un pannello con le informazioni del file e una barra di stato. I menu File e View si trovano nella barra dei menu di macOS e, su Windows, nella barra dei menu della finestra.
  • Apri un file *.apk o *.xapk con File → Open… (⌘O / Ctrl+O), trascinandolo sulla finestra oppure passandolo come argomento da riga di comando.
  • A sinistra: albero del pacchetto
    • Codice sorgente: ogni classe di tutti i file classes*.dex, raggruppata per package Java e disassemblata in smali.
    • Risorse: resources.arsc decodificato nei file res/values*/*.xml da cui è stato compilato (stringhe, colori, dimensioni, stili, attributi, array, plurali, …) più public.xml con tutti gli ID delle risorse.
    • File: ogni voce dell'archivio.
    • I bundle XAPK mostrano separatamente ciascun APK contenuto (APK base e split APK).
    • Casella di filtro (⌘F) e navigazione da tastiera con i tasti freccia.
    • Fai clic con il tasto destro su un elemento (oppure File → Export…, ⌘E) per esportarlo: i file come sono memorizzati nel pacchetto, oppure come visualizzati (XML binario decodificato, testo formattato); le classi come .smali; i file di risorse generati come XML; gli APK contenuti in un XAPK come .apk.
  • Search (⇧⌘F): cerca nei contenuti di tutte le classi (smali), nei file di testo, negli XML decodificati e nei file di risorse generati, con le opzioni distinzione maiuscole/minuscole / parola intera / espressione regolare. Facendo clic su un risultato, questo si apre nell'editor in corrispondenza della voce evidenziata. L'indice di ricerca viene creato in background alla prima ricerca.
  • Al centro: contenuto dell'elemento selezionato
    • Le classi sono mostrate come smali (output compatibile con baksmali).
    • L'XML binario (AndroidManifest.xml, res/**/*.xml) viene decodificato. I riferimenti alle risorse vengono risolti in nomi (@string/app_name, @android:style/Theme) e i valori degli attributi nei loro nomi simbolici (protectionLevel="signature").
    • Le immagini sono visualizzate in anteprima, il testo è mostrato come testo e tutto il resto come hex dump.
    • JSON, JavaScript (compresi i bundle React Native), CSS, HTML e XML minificati vengono formattati automaticamente, con evidenziazione della sintassi. Vengono modificati solo gli spazi bianchi; Original mostra il file come è memorizzato.
    • Per qualsiasi file è disponibile una vista esadecimale.
  • A destra: AI Agent (⇧⌘A) e informazioni sul file comprimibili (⌘I):
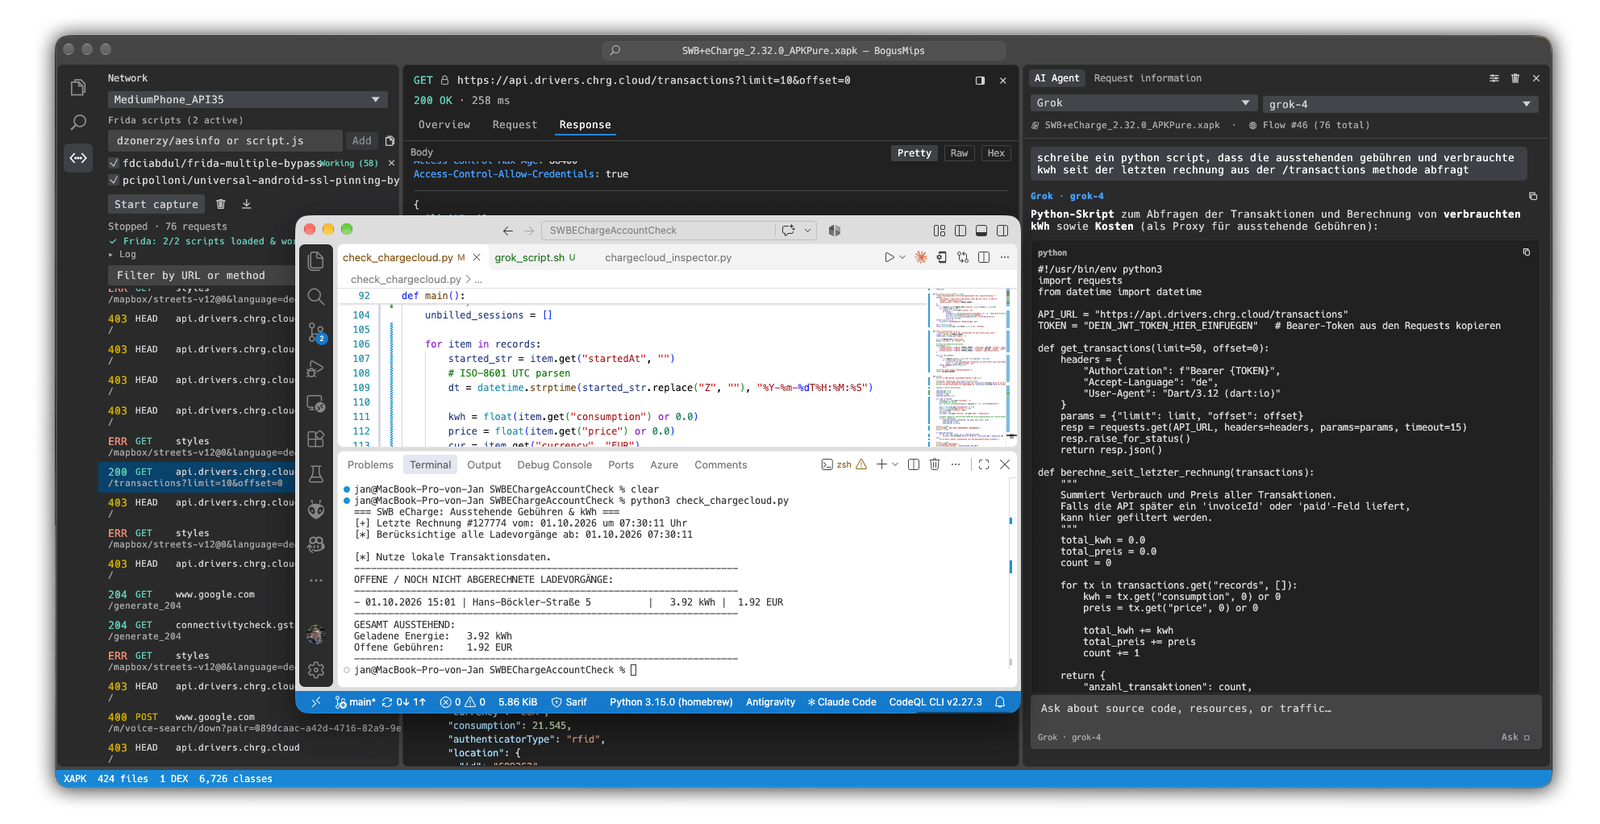
    • AI Agent: interroga un agente AI sul codice sorgente smali disassemblato, sui file di risorse decodificati (valori di AndroidManifest.xml, resources.arsc) e sul traffico di rete HTTP/HTTPS catturato. Configurabile con Grok (xAI), Gemini (Google), Claude (Anthropic), OpenAI (ChatGPT) o qualsiasi endpoint personalizzato compatibile con OpenAI (ad es. Ollama, OpenRouter). L'agente dispone di strumenti integrati (search_package, list_nodes, read_node, list_network_flows, inspect_network_flow) per cercare e leggere autonomamente classi, risorse e flussi di rete catturati.
    • Informazioni sul file / sulla richiesta: dimensione, compressione, CRC, SHA-256, dettagli dell'intestazione DEX, dettagli della classe, riepilogo del manifest, autorizzazioni e qualsiasi anomalia rilevata.

Grok writing Python script based on network capture

Network

La vista Network (⇧⌘N) è uno sniffer di traffico essenziale, in stile Postman. Avvia un emulatore Android (AVD), instrada il traffico del guest attraverso un proxy man-in-the-middle integrato, installa l'APK/XAPK aperto, lo avvia e cattura in tempo reale le sue richieste HTTP e HTTPS. Le richieste catturate compaiono in un elenco a sinistra; selezionandone una, nell'editor vengono mostrate la richiesta e la risposta complete (intestazioni e corpo, pretty / raw / hex), con i dettagli di temporizzazione e connessione nel pannello delle informazioni.
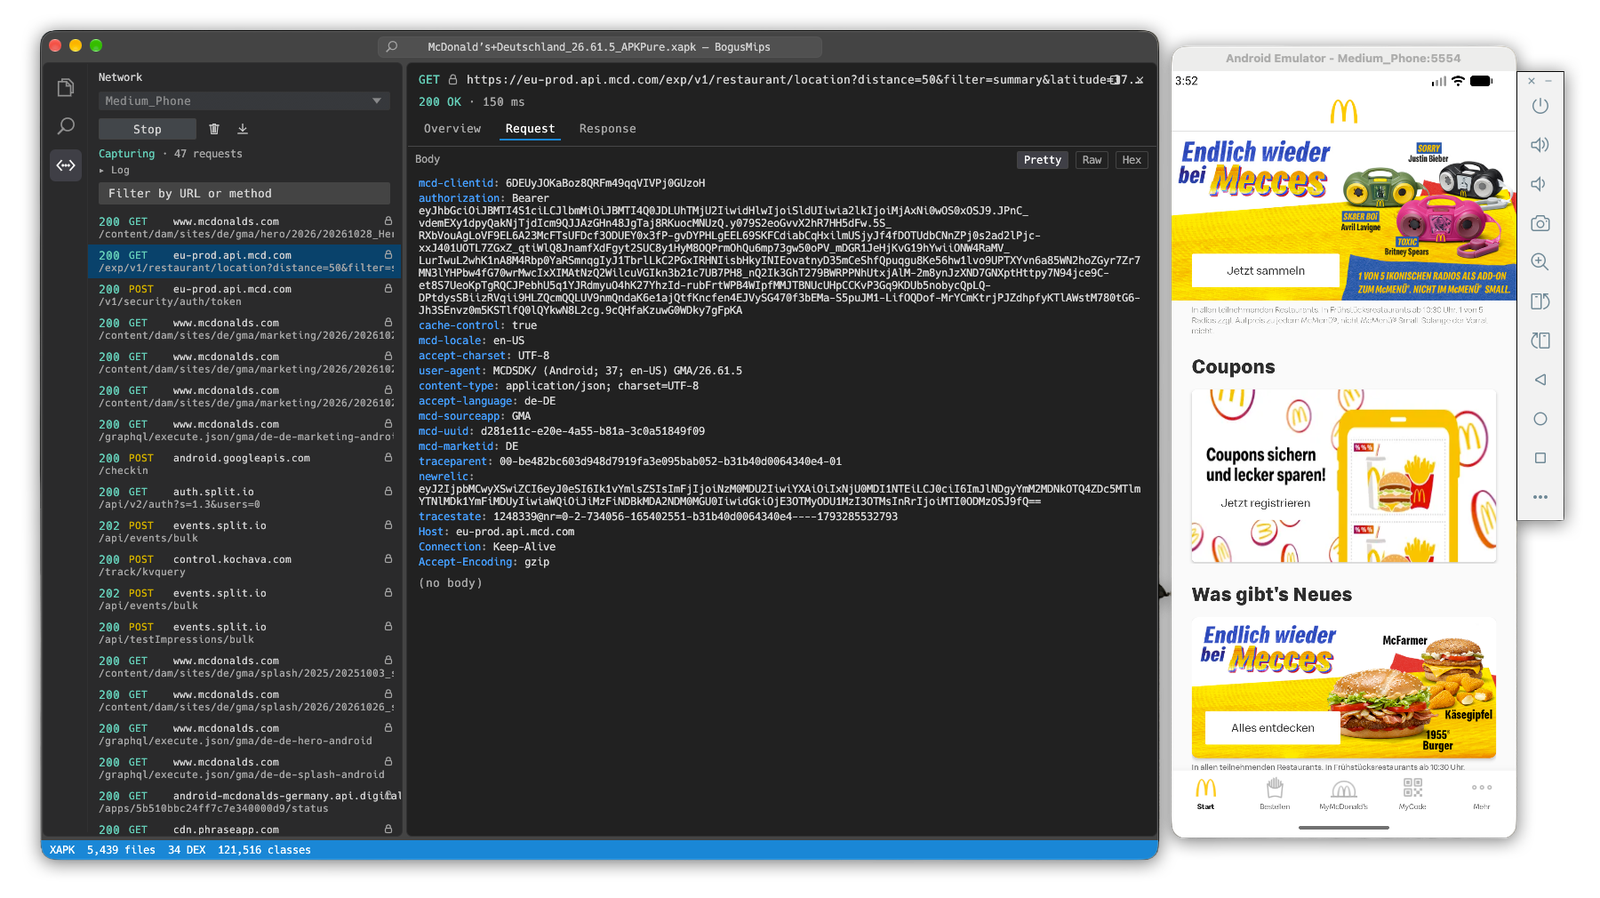
App network traffic analysis

La decifratura HTTPS completa richiede un'immagine dell'emulatore rootable (google_apis / aosp_atd, non google_apis_playstore), perché la CA del proxy deve essere installata come trust anchor di sistema. All'avvio, BogusMips abilita adb root e installa la propria CA generata (una CA di breve durata, per sessione, in formato PEM) nei trust store di sistema e Conscrypt (APEX). Su Android 14+ (API 34+) tali store risiedono in mount namespace per processo, quindi la CA viene collocata in una directory overlay — rietichettata con il contesto SELinux system_security_cacerts_file (sia i file che la directory, altrimenti le app vengono private dell'accesso) — e montata tramite bind mount sopra gli store nel mount namespace di ogni processo tramite nsenter. L'app target viene installata e avviata dopo questa operazione, così esegue un fork ex novo e il suo HTTPS basato sul trust store di sistema viene decifrato. I certificati foglia per host sono di breve durata e inviati senza la CA nella catena, per soddisfare i client che impongono la validità massima di 398 giorni dei certificati.

Avvertenze — cosa non può essere decifrato:

Scarica lo strumento