
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

··Feed·Contatto·Privacy·© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
AD-Attack-Defense — Attacca e difendi Active Directory utilizzando attività di tradecraft avversario di post-exploitation moderna. | Kitploit
Strumenti/GitHubGitHub/infosecn1nja/ad-attack-defense
Strumenti DifensiviEscalation di PrivilegiRicognizioneMeccanismi di PersistenzaMovimento LateralePost-ExploitPenetration TestingApprendimento e FormazioneRed TeamingRisorse CurateTop in Risorse Curate n.20
4.8k1.1k311 anno faRevisionato da Kitploit

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
GitHubinfosecn1nja/ad-attack-defense

AD-Attack-Defense

Attacca e difendi Active Directory utilizzando attività di tradecraft avversario di post-exploitation moderna.
Vedi Repository
Condividi

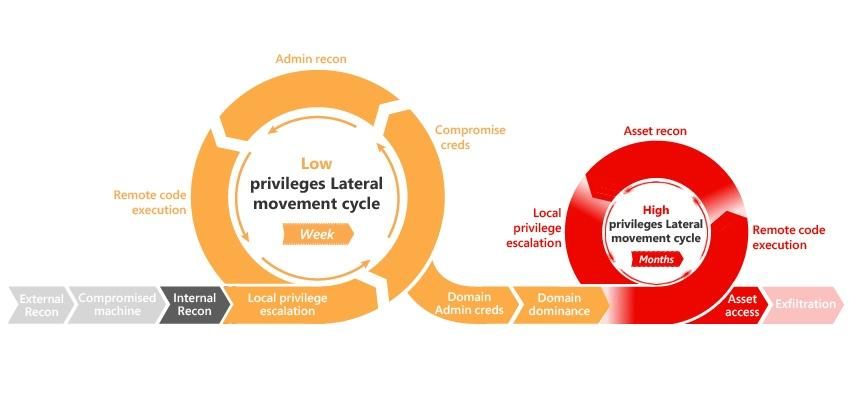
Active Directory Kill Chain: Attacco e Difesa

image

Riepilogo

Questo documento è stato progettato per essere una risorsa informativa utile per chi desidera comprendere le specifiche tattiche, tecniche e procedure (TTP) che gli attaccanti sfruttano per compromettere Active Directory, oltre a indicazioni su mitigazione, rilevamento e prevenzione. E per comprendere l'Active Directory Kill Chain e l'attività moderna di adversary tradecraft nella post-esploitazione.

Indice dei contenuti

  • Scoperta
  • Escalation dei privilegi
  • Evasione della difesa
  • Dump delle credenziali
  • Movimento laterale
  • Persistenza
  • Difesa e rilevamento

Scoperta

SPN Scanning

  • SPN Scanning – Scoperta dei servizi senza scansione delle porte di rete
  • Active Directory: script PowerShell per elencare tutti gli SPN utilizzati
  • Scoprire gli account di servizio senza utilizzare privilegi

Data Mining

  • Una panoramica sulla data hunting
  • Push it, Push it Real Good
  • Trovare dati sensibili sui server SQL di dominio usando PowerUpSQL
  • Scoperta di dati sensibili nella posta elettronica con MailSniper
  • Ricerca remota di file sensibili
  • Vado a caccia di sysadmin - harmj0y

User Hunting

  • Account amministrativi nascosti: BloodHound alla riscossa
  • Recon di Active Directory senza privilegi di amministratore
  • Raccogliere dati AD con il modulo PowerShell di Active Directory
  • Usare il modulo ActiveDirectory per l'enumerazione del dominio da PowerShell Constrained Language Mode
  • Funzioni di riconoscimento di Active Directory di PowerUpSQL
  • Admin locale derivato
  • Ricerca automatizzata dell'amministratore derivato
  • Dump delle informazioni sul dominio Active Directory – con PowerUpSQL!
  • Enumerazione dei gruppi locali
  • Mappatura degli attacchi con BloodHound
  • Consapevolezza situazionale
  • Comandi per compromettere la rete di dominio
  • Guida del pentester allo scoping dei gruppi

LAPS

  • Sicurezza di Microsoft LAPS e riconoscimento della configurazione di Active Directory LAPS
  • Eseguire LAPS con PowerView
  • RastaMouse LAPS Parte 1 e 2

AppLocker

  • Enumerazione della configurazione di AppLocker

Active Directory Federation Services

  • 118 Attaccare gli endpoint ADFS con PowerShell Karl Fosaaen
  • Usare PowerShell per identificare i domini federati
  • LyncSniper: uno strumento per il penetration testing di distribuzioni Skype for Business e Lync
  • Troopers 19 - Io sono AD FS e puoi esserlo anche tu

Escalation dei privilegi

BadSuccessor

  • BadSuccessor: abusare di dMSA per escalare i privilegi in Active Directory
  • Operazionalizzare BadSuccessor: abusare di dMSA per l'escalation dei privilegi di dominio

Spoofing di sAMAccountName

  • Spoofing di sAMAccountName
  • Weaponizzazione di CVE-2021-42287/CVE-2021-42278

Abusare di Active Directory Certificate Services

  • Certified Pre-Owned
  • Escalation di dominio con AD CS

PetitPotam

  • PetitPotam
  • Da sconosciuto a DA // Usare PetitPotam per il relay NTLM verso l'amministratore di dominio

Zerologon

  • Cobalt Strike ZeroLogon-BOF
  • CVE-2020-1472 POC
  • Zerologon: diventa immediatamente amministratore di dominio sovvertendo la crittografia di Netlogon (CVE-2020-1472)

Password in SYSVOL e Group Policy Preferences

  • Trovare password in SYSVOL e sfruttare le Group Policy Preferences
  • Pentesting nel mondo reale: Group Policy Pwnage

Vulnerabilità Kerberos MS14-068

  • MS14-068: una vulnerabilità in Kerberos (Active Directory) potrebbe consentire l'elevazione dei privilegi
  • Approfondimento su MS14-068, sfruttamento e difesa
  • Da MS14-068 alla compromissione totale – Passo dopo passo

DNSAdmins

  • Abusare del privilegio DNSAdmins per l'escalation in Active Directory
  • Da DNSAdmins ad amministratore di dominio, quando DNSAdmins è più di una semplice amministrazione DNS

Delega Kerberos

  • Costruire attacchi Kerberos con primitive di delega
  • Nessuna shell richiesta - una guida all'uso di Impacket e Kerberos per delegare fino a diventare DA
  • CVE-2020-17049: attacco Kerberos Bronze Bit – Panoramica
Scarica lo strumento