
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2025-14765-and-CVE-2025-14766 — Laboratorio interattivo basato su browser che simula le vulnerabilità di corruzione della memoria di Chrome (CVE-2025-14765/14766) per una formazione sulla sicurezza senza rischi, con visualizzazione della memoria in tempo reale e creazione di payload. | Kitploit
Strumenti/GitHubGitHub/infosecantara/cve-2025-14765-and-cve-2025-14766
Memory ForensicsAnalisi delle VulnerabilitàSicurezza WebCTFApprendimento e FormazioneBinary ExploitationLab e Pratica
GitHubinfosecantara/cve-2025-14765-and-cve-2025-14766
Condividi

CVE-2025-14765-and-CVE-2025-14766

Laboratorio interattivo basato su browser che simula le vulnerabilità di corruzione della memoria di Chrome (CVE-2025-14765/14766) per una formazione sulla sicurezza senza rischi, con visualizzazione della memoria in tempo reale e creazione di payload.

Vedi Repository
23311 mesi faNon ancora revisionato

Laboratorio Interattivo sulle Vulnerabilità di Chrome

Panoramica Questo laboratorio didattico interattivo simula due vulnerabilità critiche di Chrome (CVE-2025-14765 e CVE-2025-14766) in un ambiente sicuro e controllato. Lo strumento visualizza i concetti di corruzione della memoria senza eseguire exploit reali, rendendolo perfetto per la formazione sulla sicurezza e la consapevolezza delle vulnerabilità.
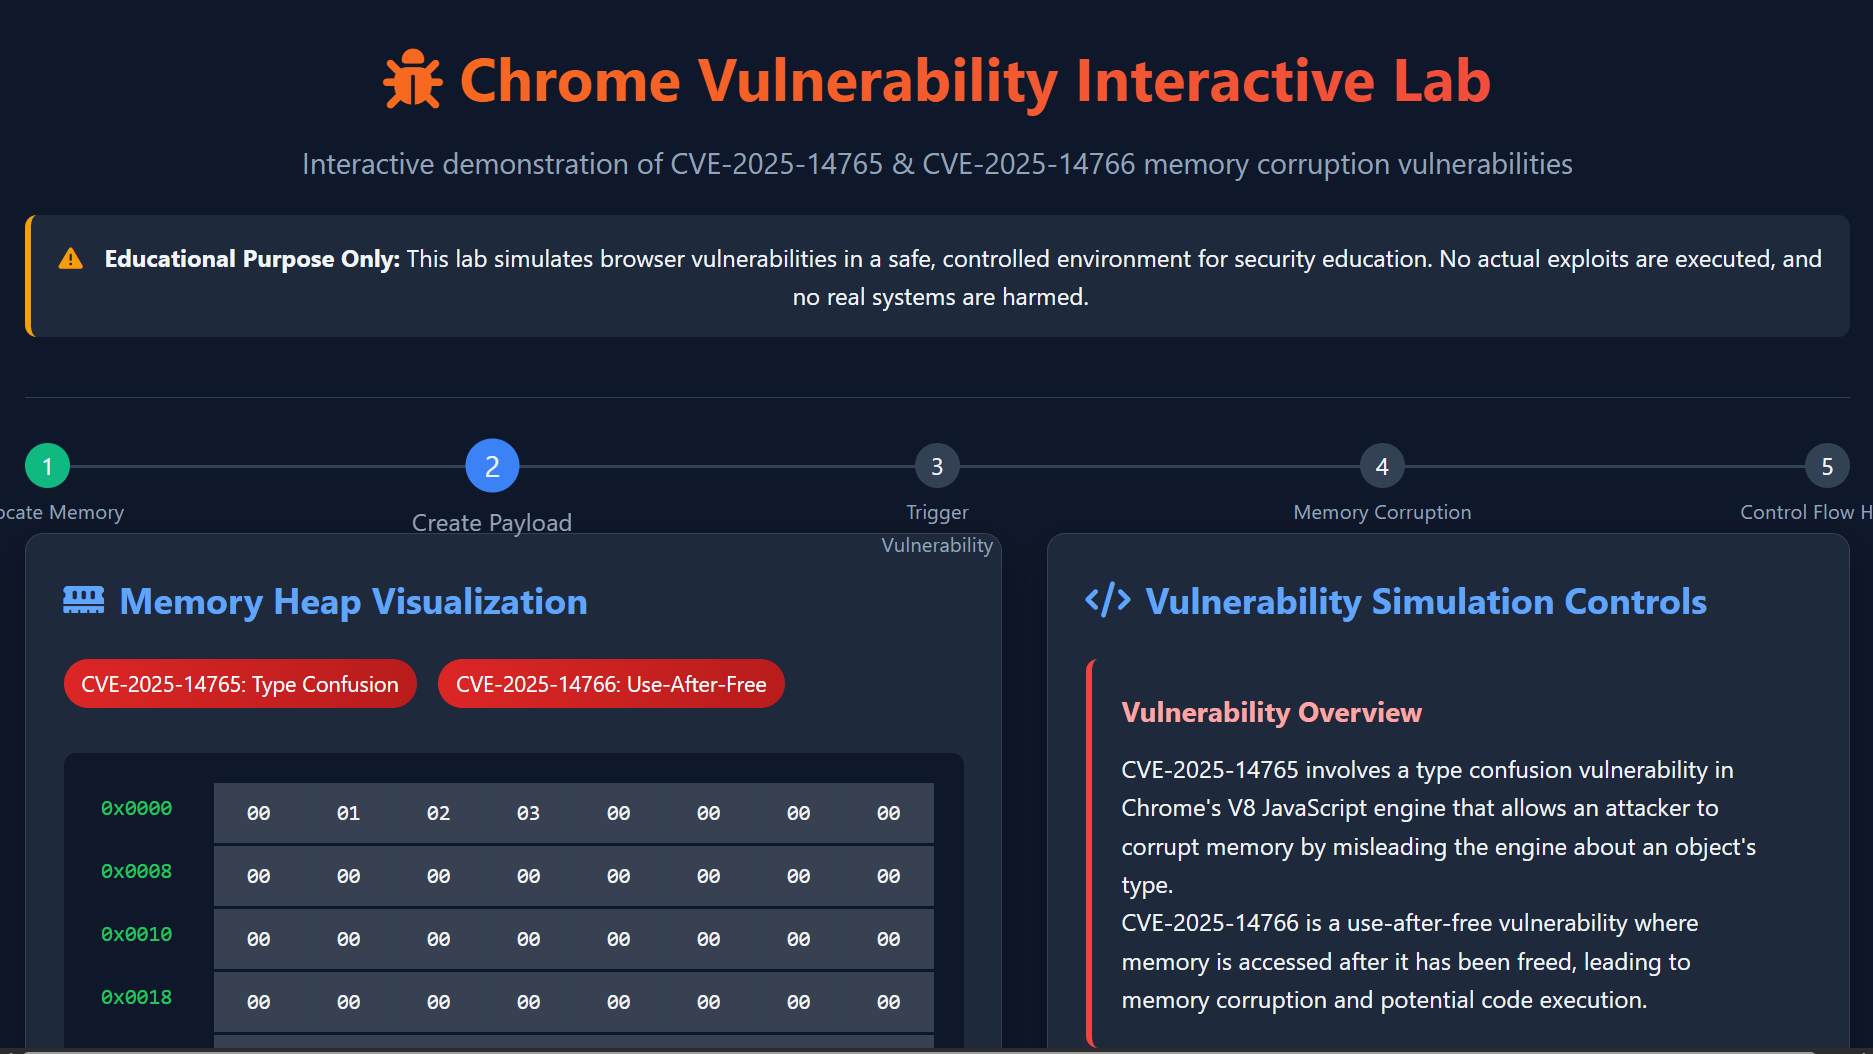
Schermata 2025-12-25 161742 Schermata 2025-12-25 161812 Schermata 2025-12-25 161849

Piattaforma interattiva di ricerca sulla sicurezza che dimostra vulnerabilità reali nel browser Chrome versione << 143.0.7499.147

License: MIT [HTML]

Caratteristiche

  • Visualizzazione interattiva della memoria: osserva i cambiamenti dello stato della memoria in tempo reale
  • Simulazione passo-passo delle vulnerabilità: segui la catena di attacco dall'allocazione allo sfruttamento
  • Interfaccia per la creazione di payload: crea e analizza payload personalizzati
  • Focus educativo: ambiente sicuro per imparare le vulnerabilità di corruzione della memoria
  • Registrazione completa: traccia ogni azione con spiegazioni dettagliate

Prerequisiti

  • Nessun requisito speciale! Questo laboratorio funziona interamente nel tuo browser:
  • Browser web moderno (Chrome 90+, Firefox 88+, Safari 14+)
  • JavaScript abilitato
  • Nessuna installazione o dipendenza necessaria

Per Iniziare

  • Avvio Rapido
  • Scarica il file HTML (CVE-2025-14765 & CVE-2025-14766.html)
  • Apri nel tuo browser: fai doppio clic sul file oppure trascinalo in una finestra del browser
  • Inizia a esplorare: l'interfaccia è intuitiva e include passi guidati
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    297

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






