
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2021-44217 — Proof-of-concept per una vulnerabilità XSS memorizzata (CVE-2021-44217) nel componente commenti di Ericsson CodeChecker, che consente il furto di cookie e l'esfiltrazione di dati sensibili tramite l'API del visualizzatore di report. | Kitploit
Strumenti/GitHubGitHub/hyperkopite/cve-2021-44217
Escalation di PrivilegiAnalisi delle VulnerabilitàSfruttamento di Applicazioni WebEsfiltrazione DatiRaccolta InformazioniSicurezza Web
GitHubhyperkopite/cve-2021-44217

CVE-2021-44217

Condividi

Proof-of-concept per una vulnerabilità XSS memorizzata (CVE-2021-44217) nel componente commenti di Ericsson CodeChecker, che consente il furto di cookie e l'esfiltrazione di dati sensibili tramite l'API del visualizzatore di report.

Vedi Repository
344 anni faNon ancora revisionato

CVE-2021-44217

[Descrizione suggerita] In Ericsson CodeChecker fino alla versione 6.18.0, una vulnerabilità di Cross-site scripting (XSS) persistente nel componente dei commenti del visualizzatore di report consente ad attaccanti remoti di iniettare script web o HTML arbitrari tramite i dati JSON POST dell'API /CodeCheckerService.


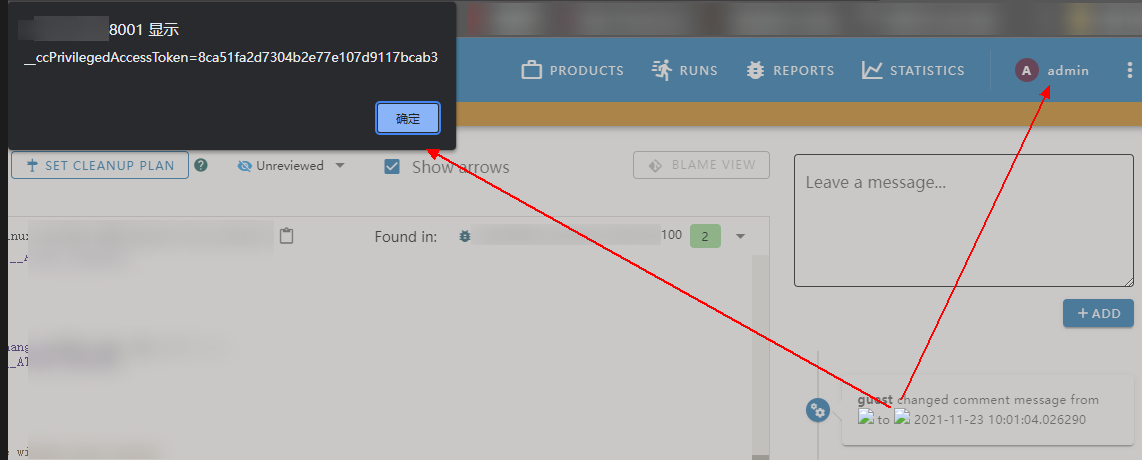
[Informazioni aggiuntive] Il server web di CodeChecker dispone di un sistema di permessi per isolare utenti con privilegi differenti. Inoltre, memorizza il cookie di ciascun utente in document.cookie. Pertanto, un attaccante con privilegi bassi (come l'account ospite) può sfruttare questo bug per rubare il cookie segreto del superutente o qualsiasi altra informazione sensibile dei report di scansione, controllando le vittime affinché richiedano alcune API di recupero dati. Utilizzando tecniche out-of-band, queste informazioni sensibili possono essere facilmente consegnate al server dell'attaccante.


[Tipo di vulnerabilità] Cross Site Scripting (XSS)


[Venditore del prodotto] Ericsson


[Base del codice del prodotto interessato] CodeChecker - <= 6.18.0


[Componente interessato] Componente "Comments" del visualizzatore di report


[Tipo di attacco] Remoto


[Impatto Esecuzione di codice] true


[Impatto Escalation dei privilegi] true


[Impatto Divulgazione di informazioni] true


[Vettori di attacco] Per sfruttare questa vulnerabilità, qualcuno deve aggiungere un commento sotto un qualsiasi report di scansione.


[Riferimento]
https://codechecker-demo.eastus.cloudapp.azure.com/
https://user-images.githubusercontent.com/9525971/142965091-e118b012-a7fc-4c2f-ad0c-80aeed6f7ec9.png
https://github.com/Ericsson/codechecker/releases


[Scopritore] Xinyi Chen - S&G Security TMG

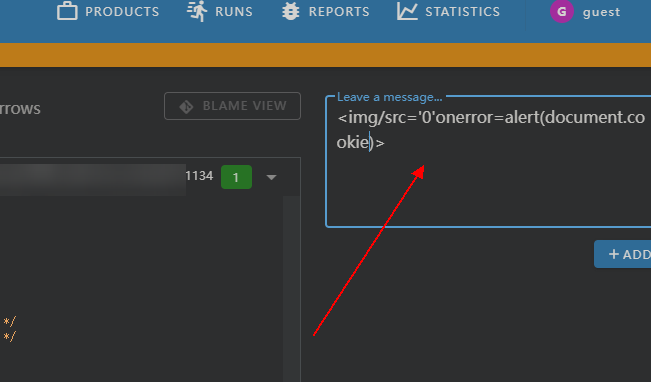
Il componente dei commenti del visualizzatore di report non controlla l'input dell'utente, il che porta a una XSS persistente in questa pagina.
image
Un attaccante potrebbe sfruttare questo bug per rubare il cookie segreto o qualsiasi altra informazione sensibile tramite le API di recupero dati.
image

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    546
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    377
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    324
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    269
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    252

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






