Pacchetti NGINX Debian e Enterprise Linux con backport, con patch riviste per le CVE di nginx2root, oltre a script di build riproducibili, checksum e test di aggiornamento dell'installer.

Pacchetti Debian ed Enterprise Linux backportati per le correzioni di sicurezza NGINX di novembre 2026, creati da Hosted Power. Il repository contiene le patch esatte, gli input sorgente fissati, gli script di build riproducibili e i test di aggiornamento dei pacchetti.
Questi pacchetti contengono le correzioni complete per ogni vulnerabilità nginx2root applicabile a ciascuna release. Non sono una mitigazione e non richiedono interventi successivi.
I pacchetti preservano la configurazione di build della distribuzione e il layout dei pacchetti. Le loro versioni sono deliberatamente ordinate al di sotto del successivo aggiornamento della distribuzione, così se la tua distribuzione pubblicherà in seguito un proprio aggiornamento, questo subentrerà automaticamente tramite i normali aggiornamenti dei pacchetti.
Stato attuale (19 novembre 2026): v1.7.0 contiene le famiglie di pacchetti native per RHEL 10, Rocky
Linux 10 e Oracle Linux 10. v1.6.1 contiene le famiglie di pacchetti native per RHEL 8
e Rocky Linux 8 AppStream 1.24. v1.4.0 contiene 13 famiglie di pacchetti native EL9 vendor/stream,
insieme alle release esistenti per Debian e CentOS 7/8. Il repository APT firmato di Hosted Power
contiene anche i set completi di pacchetti hp3 per Debian 12 e 13. Debian
12 attualmente seleziona hp3. Debian 13 ora seleziona automaticamente il più recente
1.26.3-3+deb13u11 di Debian; l'ispezione di quel pacchetto sorgente conferma
che contiene tutte e nove le patch di sicurezza NGINX 1.30.7 applicabili elencate qui.
Disabilitare HTTP/2 non corregge nginx2root. Blocca solo CVE-2026-123007 e CVE-2026-123633. Le altre tre restano aperte: il resolver (CVE-2026-123634), il mail proxy (CVE-2026-113425) e HTTP/3 (CVE-2026-121810). Comporta inoltre un costo in termini di prestazioni per ogni client. Questi pacchetti correggono tutti i problemi applicabili, quindi HTTP/2 può restare abilitato.
Se hai disabilitato HTTP/2 come soluzione temporanea: installa i pacchetti (l'aggiornamento riavvia
NGINX), riabilita HTTP/2 (listen 443 ssl http2; su Debian 9–12 e CentOS 7/8,
http2 on; su Debian 13), quindi esegui nginx -t e ricarica.
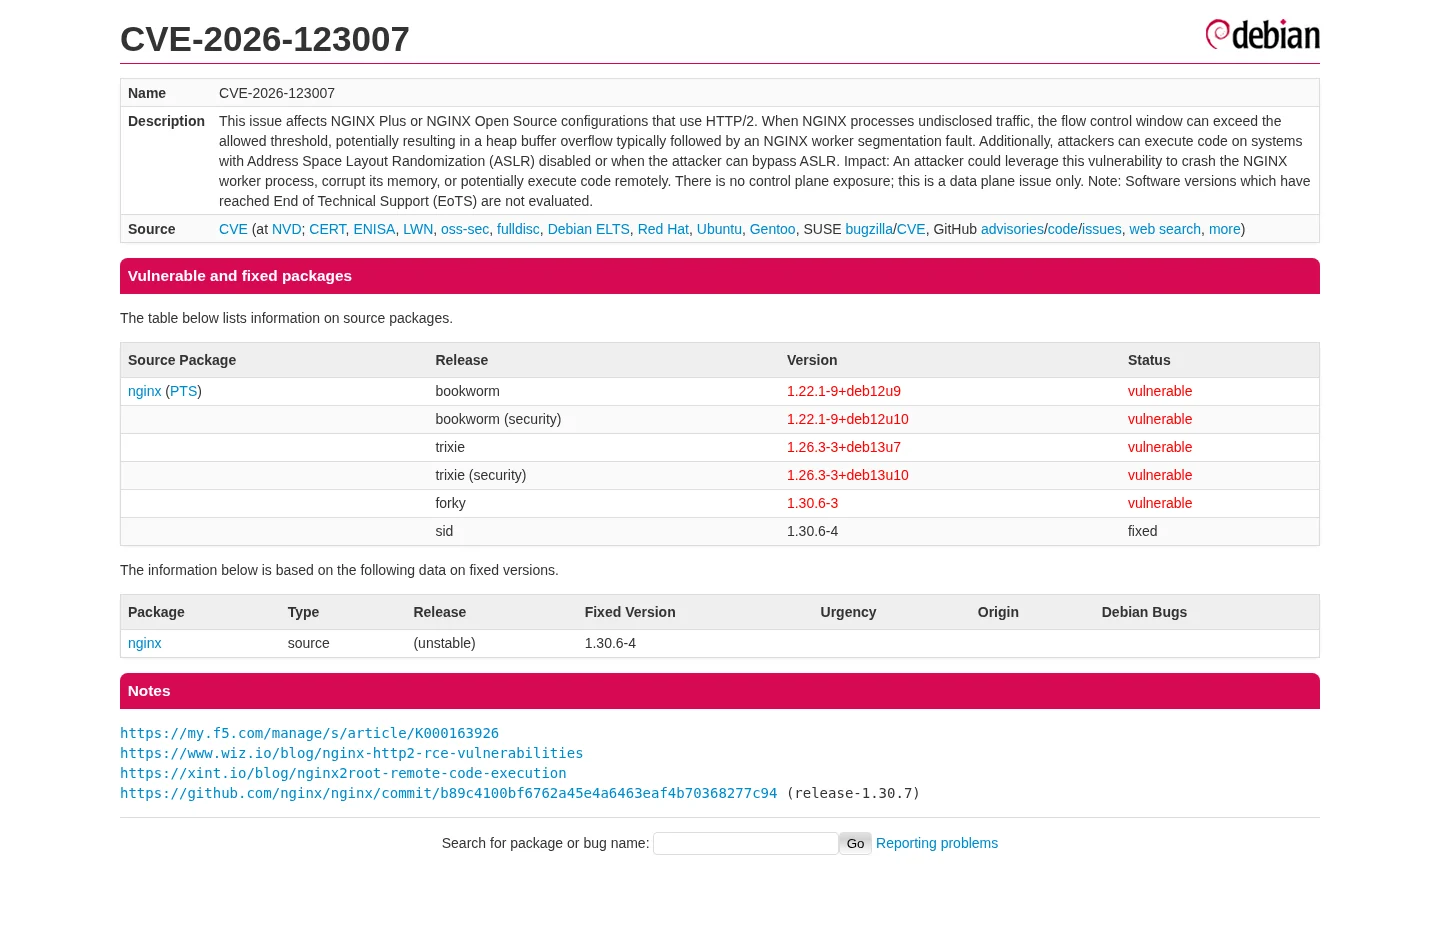
Debian Security Tracker il 19 novembre 2026. Clicca sullo screenshot per lo stato in tempo reale.
La release v1.3.2 contiene set completi di pacchetti x86-64. La sua revisione dei pacchetti hp3
aggiorna le build precedenti rimanendo al di sotto del successivo aggiornamento della distribuzione.
Il changelog di ogni pacchetto nomina esplicitamente ciascun CVE incluso, così i controlli standard
sul changelog dei pacchetti installati, rpm -q --changelog e gli strumenti di audit CVE
riconoscono le correzioni. Su Debian, ispeziona direttamente le prove installate con
zgrep CVE-2026 /usr/share/doc/nginx/changelog.Debian.gz; apt changelog
consulta i metadati del repository e non è affidabile per i pacchetti di terze parti:
| Debian | Pacchetto base | Pacchetto hotfix | Correzioni incluse |
|---|---|---|---|
| 8 Jessie | 1.6.2-5+deb8u10 | 1.6.2-5+deb8u10.1~hp3 | CVE-2026-113425, CVE-2026-123634, CVE-2026-125283 |
| 9 Stretch | 1.10.3-1+deb9u10 | 1.10.3-1+deb9u10.1~hp3 | CVE-2026-113425, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-125283 |
| 10 Buster | 1.14.2-2+deb10u9 | 1.14.2-2+deb10u9.1~hp3 | le correzioni di Stretch più CVE-2026-118899 e CVE-2026-123640 |
| 11 Bullseye | 1.18.0-6.1+deb11u9 | 1.18.0-6.1+deb11u9.1~hp3 | le stesse sette correzioni di Buster |
| 12 Bookworm | 1.22.1-9+deb12u10 | 1.22.1-9+deb12u10.1~hp3 | le stesse sette, più CVE-2026-15176, CVE-2026-93479, CVE-2026-97205 e ulteriore hardening per CVE-2023-44487 |
| 13 Trixie | 1.26.3-3+deb13u10 | 1.26.3-3+deb13u10.1~hp3 | tutte e nove le correzioni applicabili di NGINX 1.30.7, incluse CVE-2026-120967 e CVE-2026-121810 |
Il pacchetto ufficiale Debian Trixie 1.26.3-3+deb13u11 ora sostituisce l'hotfix di Trixie
tramite il normale ordinamento delle versioni. La sua sorgente contiene le stesse nove patch
rilevanti, incluse le correzioni per HTTP/2, resolver, mail, QUIC, request-body, stream SNI,
ssl_preread e try_files. Il tracker di sicurezza Debian potrebbe rimanere indietro
rispetto all'archivio dei pacchetti per breve tempo mentre i suoi dati sulle versioni corrette vengono aggiornati.
NGINX su Debian 8 è precedente a HTTP/2, quindi CVE-2026-123007 e CVE-2026-123633 non si applicano. Il suo pacchetto contiene tutte e tre le correzioni applicabili a quel vecchio albero dei sorgenti. Da Debian 8 a 11 utilizzano pacchetti sorgente di Freexian Extended LTS. I loro alberi NGINX più vecchi richiedono piccoli adattamenti al contesto e, per Debian 9 e 10, il prerequisito upstream di risoluzione dei duplicati SMTP del 2019. Ogni albero dei sorgenti adattato viene verificato per le condizioni sensibili alla sicurezza prima di essere compilato.
| Distribuzione | Pacchetto base | Pacchetto hotfix | Correzioni incluse |
|---|---|---|---|
| CentOS 7 archived EPEL | 1:1.20.1-10.el7 | 1:1.20.1-10.el7.0.1.hp3 | sette correzioni applicabili: CVE-2026-113425, CVE-2026-118899, CVE-2026-123007, CVE-2026-123633, CVE-2026-123634, CVE-2026-123640, CVE-2026-125283 |
| CentOS 8 AppStream 1.14 (originale/predefinito) | 1:1.14.1-9.module_el8.0.0+184+e34fea82 | 1:1.14.1-9.module_el8.0.0+184+e34fea82.0.1.hp3 | le stesse sette correzioni applicabili |
| CentOS 8 AppStream 1.16 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1 | 1:1.16.1-2.module_el8.4.0+820+127618ce.1.0.1.hp3 | le stesse sette correzioni applicabili |
| CentOS 8 AppStream 1.18 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1 | 1:1.18.0-3.module_el8.4.0+818+5ada96a6.1.0.1.hp3 | le stesse sette correzioni applicabili |
| CentOS 8 AppStream 1.20 | 1:1.20.0-2.module_el8.5.0+899+43b718f6 | 1:1.20.0-2.module_el8.5.0+899+43b718f6.0.1.hp3 | le stesse sette correzioni applicabili |
Il set di pacchetti per CentOS 7 è destinato solo a NGINX installato dalla famiglia di pacchetti archiviata EPEL 7. L'installer rifiuta nginx.org, i pannelli di controllo e altre famiglie di pacchetti anziché tentare una sostituzione non sicura tra fornitori diversi.
CentOS Linux 8 distribuiva NGINX tramite AppStream dal suo primo stream predefinito 1.14 in poi. Bundle separati preservano l'esatta versione del pacchetto, l'identità dello stream del modulo, l'etichetta di modularità, il layout del pacchetto e l'ABI per ciascuno dei quattro stream finali ufficiali di CentOS Linux 8. L'installer aggiorna solo una famiglia di pacchetti corrispondente esatta e rifiuta la sostituzione tra stream o tra fornitori diversi.
AlmaLinux ora dispone di correzioni ufficiali complete per le cinque principali CVE NGINX2Root
su ogni stream supportato. I pacchetti successivi sono importanti: su AlmaLinux 9 queste
sono le build predefinite 1.20 .alma.4, 1.24 .alma.4 e 1.26 .alma.2; su
AlmaLinux 10 è la build 1.26 .alma.3. I pacchetti precedenti .alma.2/.alma.3
degli avvisi iniziali correggevano solo i due problemi HTTP/2. Aggiorna dai
normali repository AlmaLinux anziché installare un bundle CentOS:
sudo dnf update nginx 'nginx-*'
sudo nginx -t








