
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2019-6440 — Exploit proof-of-concept per CVE-2019-6440 che ottiene l'escalation dei privilegi SYSTEM su Zemana antimalware tramite intercettazione dell'aggiornamento man-in-the-middle e clonazione della firma digitale. | Kitploit
Strumenti/GitHubGitHub/hexnone/cve-2019-6440
Escalation di PrivilegiAnalisi delle VulnerabilitàExploitAnalisi MalwarePenetration TestingRed Teaming
GitHubhexnone/cve-2019-6440

CVE-2019-6440

Exploit proof-of-concept per CVE-2019-6440 che ottiene l'escalation dei privilegi SYSTEM su Zemana antimalware tramite intercettazione dell'aggiornamento man-in-the-middle e clonazione della firma digitale.

Vedi Repository
1267 anni faNon ancora revisionato
Condividi

CVE-2019-6440:

Prodotti testati: Zemana antimalware v.2.74.2.150 & Zemana antilogger v.2.74.204.150.
Risolto dalla v.2.74.2.664
Informazioni sulla vulnerabilità: Questa vulnerabilità consentiva agli attaccanti di ottenere privilegi SYSTEM sui computer target senza interazione dell'utente.
Requisiti: 1. L'attaccante deve essere in grado di intercettare e modificare il contenuto della richiesta POST all'URL "POST /api/client/settings/"
2. Non è richiesto accesso fisico al PC target.
Dettagli: I prodotti testati utilizzano HTTP non crittografato per ricevere gli aggiornamenti, quindi un attaccante può facilmente cambiare la versione e l'URL appropriato con valori arbitrari.
Cambiamo l'URL di aggiornamento con il nostro semplice shell (Pic.0 & appx.1).
Parametri di aggiornamento
Pic.0
L'antivirus dice che la firma digitale dell'aggiornamento non può essere verificata. Ma permette all'utente di eseguirlo COMUNQUE(pic.1). Se l'utente ha diritti utente, può ottenere privilegi SYSTEM(Pic.2).\

Avviso
Pic.1. Vuoi eseguire un file sconosciuto con privilegi SYSTEM?
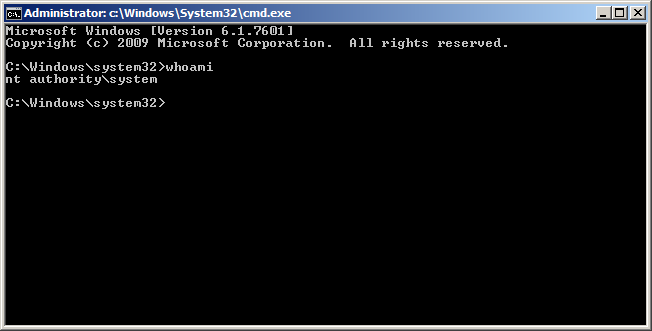
Privilegi di sistema
Pic.2. Privilegi di sistema.

Ma questo avviso può essere aggirato.
Per farlo, abbiamo bisogno di una copia della firma digitale di ZAM.exe. Cloniamola (directory Security).
Ora abbiamo il nostro shell con un clone della firma digitale di Zemana e non può essere verificato dal sistema operativo. (Pic 3).
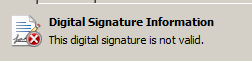
Firma non valida
Pic.3. Firma non valida.

Ora esaminiamo la funzione "ZmnAppUpdater".
Vediamo che il risultato di SignatureChecker viene IGNORATO. (Pic.4)
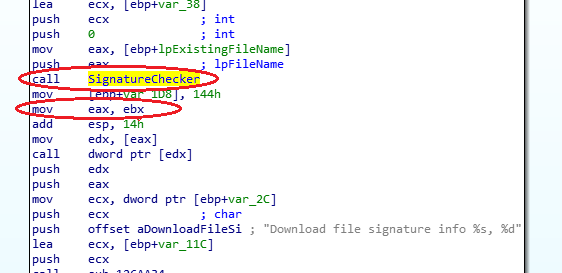
Controllo perso
Pic.4. Controllo perso.

EAX = 0x80096010 (TRUST_E_BAD_DIGEST).
Demo-gif
Pic.5. Demo-gif.

Collegamenti:

CVE-2019-6440

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    601
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    403
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    265
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    263

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






