
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-27703 — CVE-2023-27703 Una vulnerabilità di perdita dell'interfaccia di debug degli elementi nella versione Android di pikpak versione V1.29.2 | Kitploit
Strumenti/GitHubGitHub/happy0717/cve-2023-27703
Sicurezza AndroidAnalisi delle VulnerabilitàSfruttamento di Applicazioni WebRaccolta InformazioniSicurezza Mobile
GitHubhappy0717/cve-2023-27703

CVE-2023-27703

CVE-2023-27703 Una vulnerabilità di perdita dell'interfaccia di debug degli elementi nella versione Android di pikpak versione V1.29.2

Vedi Repository
3373 anni faNon ancora revisionato
Condividi

CVE-2023-27703

CVE-2023-27703 Una vulnerabilità di leak dell'interfaccia di debug degli elementi nella versione Android di pikpak V1.29.2

fix at pikpak 1.30.1

[Descrizione suggerita] La versione Android di pikpak v1.29.2 è risultata contenere una fuga di informazioni tramite l'interfaccia di debug.


[Informazioni aggiuntive] Link dettagli:https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing


[Tipo di vulnerabilità] Controllo degli accessi errato


[Fornitore del prodotto] https://mypikpak.com/


[Base del codice del prodotto interessato] Versione Android di pikpak - V1.29.2


[Componente interessato] Una vulnerabilità di leak dell'interfaccia di debug degli elementi nella versione Android di pikpak V1.29.2, che può portare all'esecuzione di codice js (XSS) e alla fuga di informazioni


[Tipo di attacco] Locale


[Impatto Divulgazione di informazioni] true


[Vettori di attacco] Link dettagli:https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing

un bug nella versione Android di pikpak riguarda una vulnerabilità di leak dell'interfaccia di debug degli elementi, che può portare all'esecuzione di codice js e alla fuga di informazioni. La versione che sto utilizzando è:V1.29.2

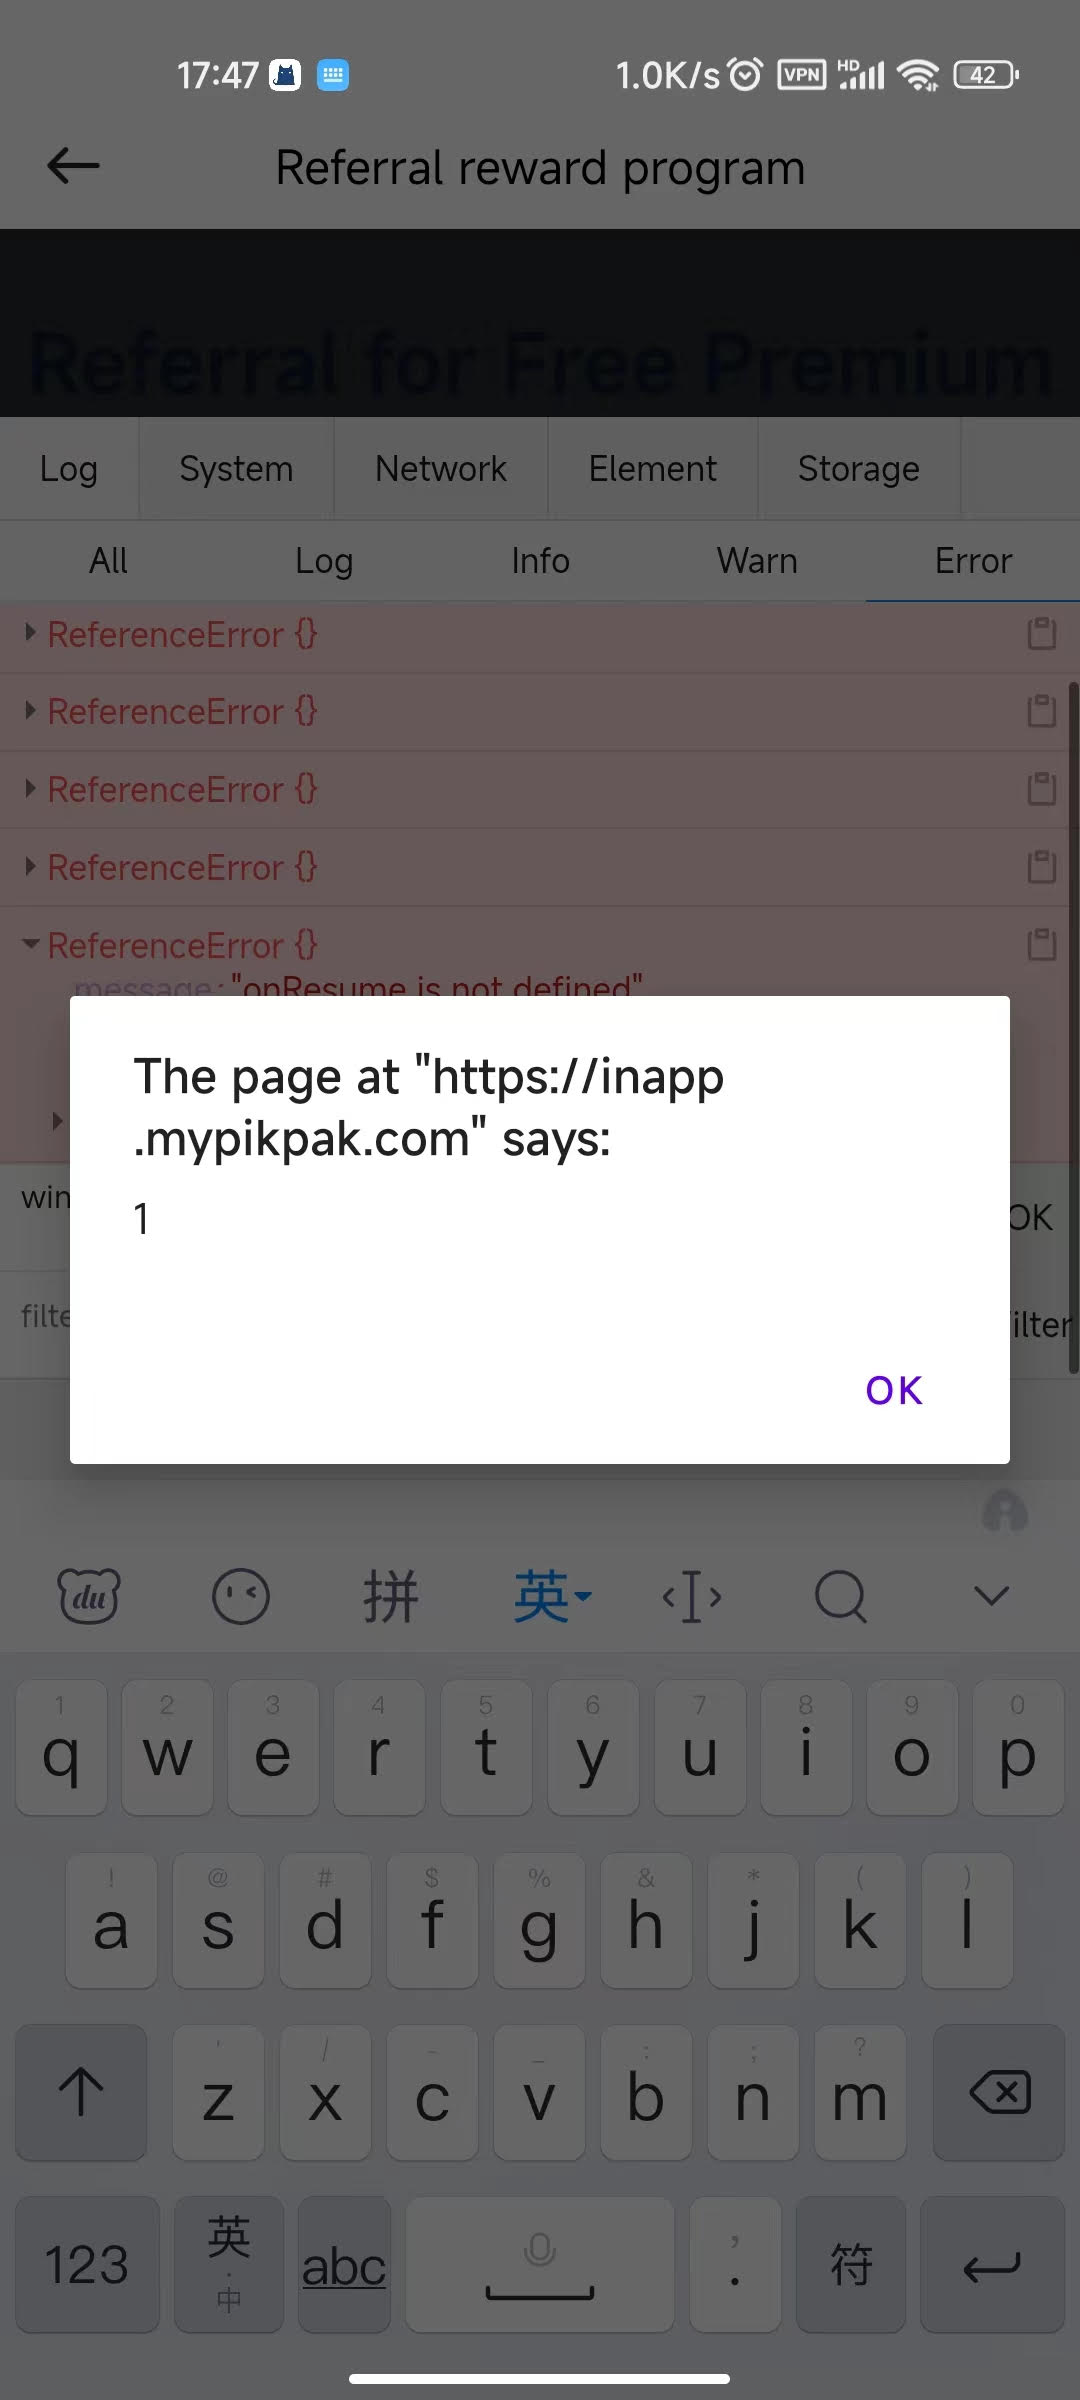
Il punto di attivazione della vulnerabilità è quando si inserisce il codice di invito per riscattare il premium: inserisci un codice errato a piacere, quindi clicca continuamente sul pulsante "redeem now"; è necessario continuare a cliccare dopo il messaggio "troppi tentativi, riprova tra 24 ore". Poi vConsole apparirà in basso a destra nella pagina.
image

Penso che questo problema sia causato dall'inserimento del codice errato molte volte; è possibile vedere alcuni messaggi di errore nel log.

Penso che la comparsa di vConsole sia molto pericolosa: può portare a fuga di informazioni utente, debug delle interfacce delle richieste di rete, fuga di codice degli elementi, modifiche alle informazioni utente, ecc.


[Riferimento] https://drive.google.com/drive/folders/1Szu9pjivVtG93ceECvnoAjeSABVyfDES?usp=sharing


[Scopritore] happy0717

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    614
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    389
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    334
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    257
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    247

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





