
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Jbin-website-secret-scraper — Jbin raccoglierà tutti gli URL dal sito web e poi tenterà di esporre i dati segreti da essi, come chiavi API, segreti API, token API e molte altre informazioni interessanti. | Kitploit
Strumenti/GitHubGitHub/h33tlit/jbin-website-secret-scraper
Raccolta InformazioniSicurezza WebRilevamento SegretiCrawler
GitHubh33tlit/jbin-website-secret-scraper

Jbin-website-secret-scraper

Jbin raccoglierà tutti gli URL dal sito web e poi tenterà di esporre i dati segreti da essi, come chiavi API, segreti API, token API e molte altre informazioni interessanti.

Vedi Repository
17830414 anni faRevisionato da Kitploit
Condividi

🎖️

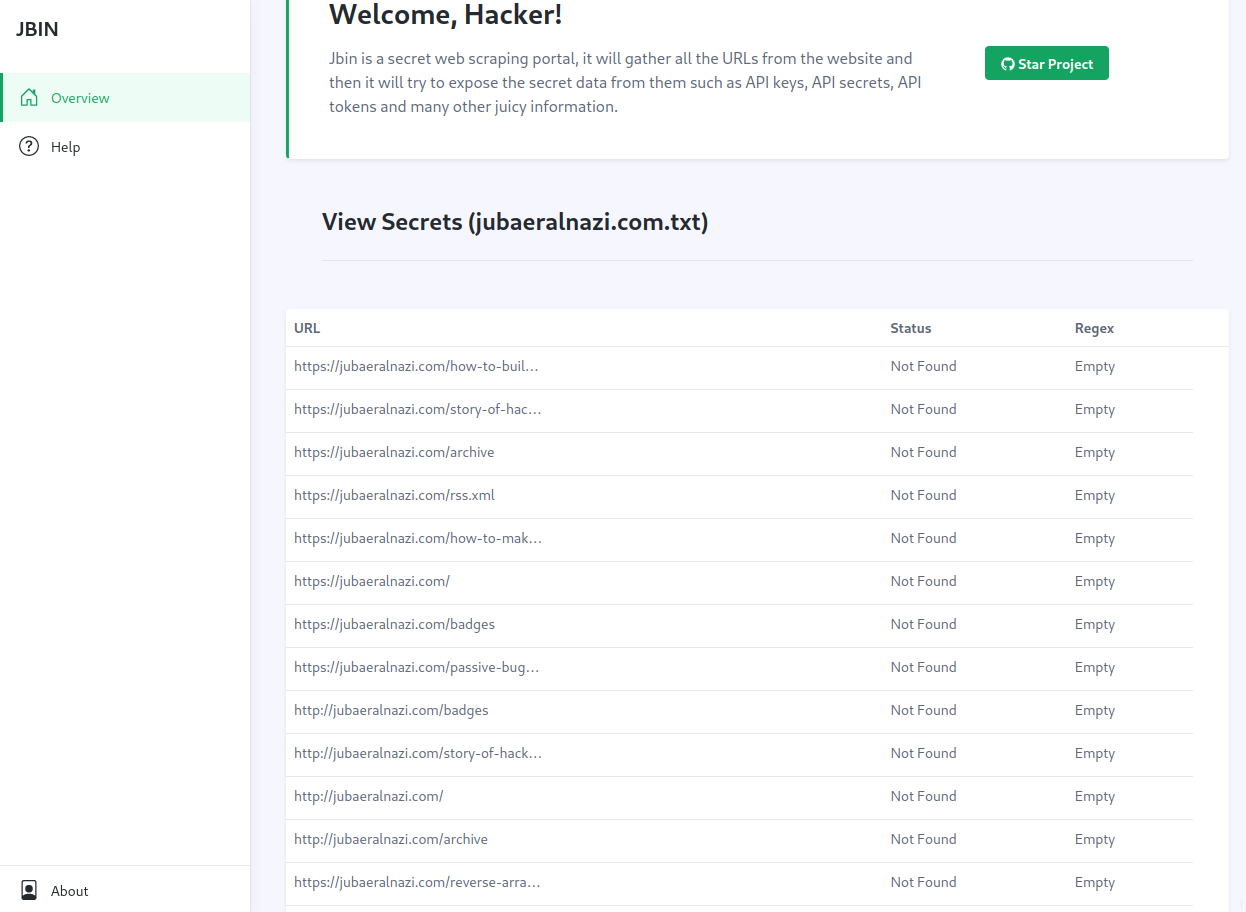
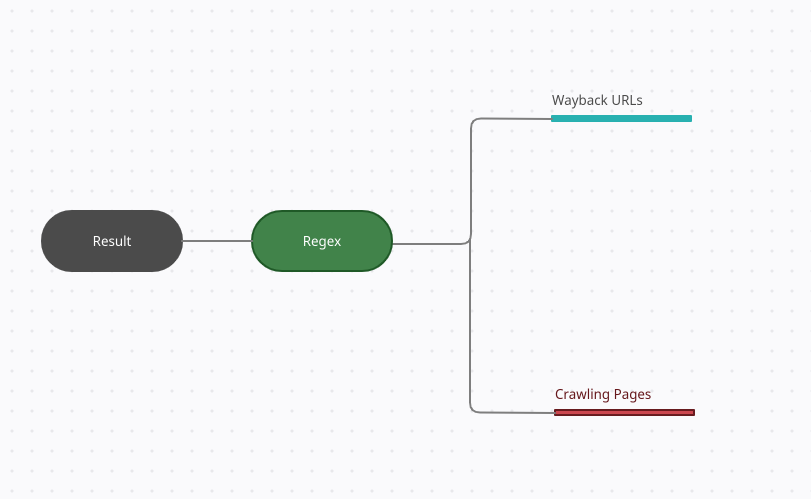
Jbin raccoglierà tutti gli URL del sito web e poi tenterà di esporre i dati segreti da essi. Raccoglie sia URL che link JS per estrarre segreti. Inoltre, se stai cercando una stringa specifica in una pagina o vuoi eseguire una regex personalizzata, ora puoi farlo con la nuova versione; fornisce anche un report informativo.
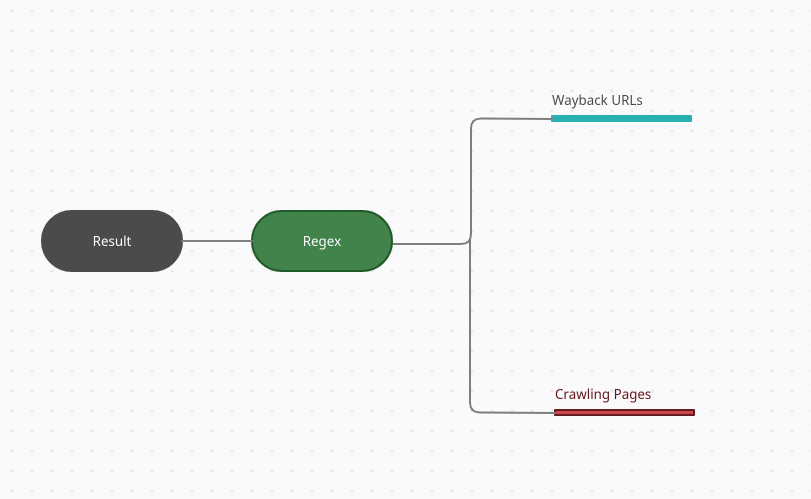
Come funziona?

image

Componenti di Terze Parti

  • Wayback API

Installazione

Requisiti: Python-3.8.5, Flask

  1. Installa Flask pip install Flask
  2. Installa i requisiti pip install -r requirements.txt
  3. Ora imposta le variabili d'ambiente export FLASK_APP=app.py
  4. Ora puoi semplicemente eseguire l'applicazione flask run

Versione Alternativa Più Veloce

Vuoi che Jbin lavori in modo asincrono?

Segui questo articolo - Usando gunicorn puoi rendere asincrona l'intera applicazione!

[Nota]: Assicurati di verificare che Flask sia installato flask --version

Test

Url: https://peaceful-colden-270bad.netlify.app

Copia l'url e inseriscilo come target nello strumento, Inserisci le regex Python per AWS Keys/IPV4/IPV6 per verificarne le capacità

Utilizzo

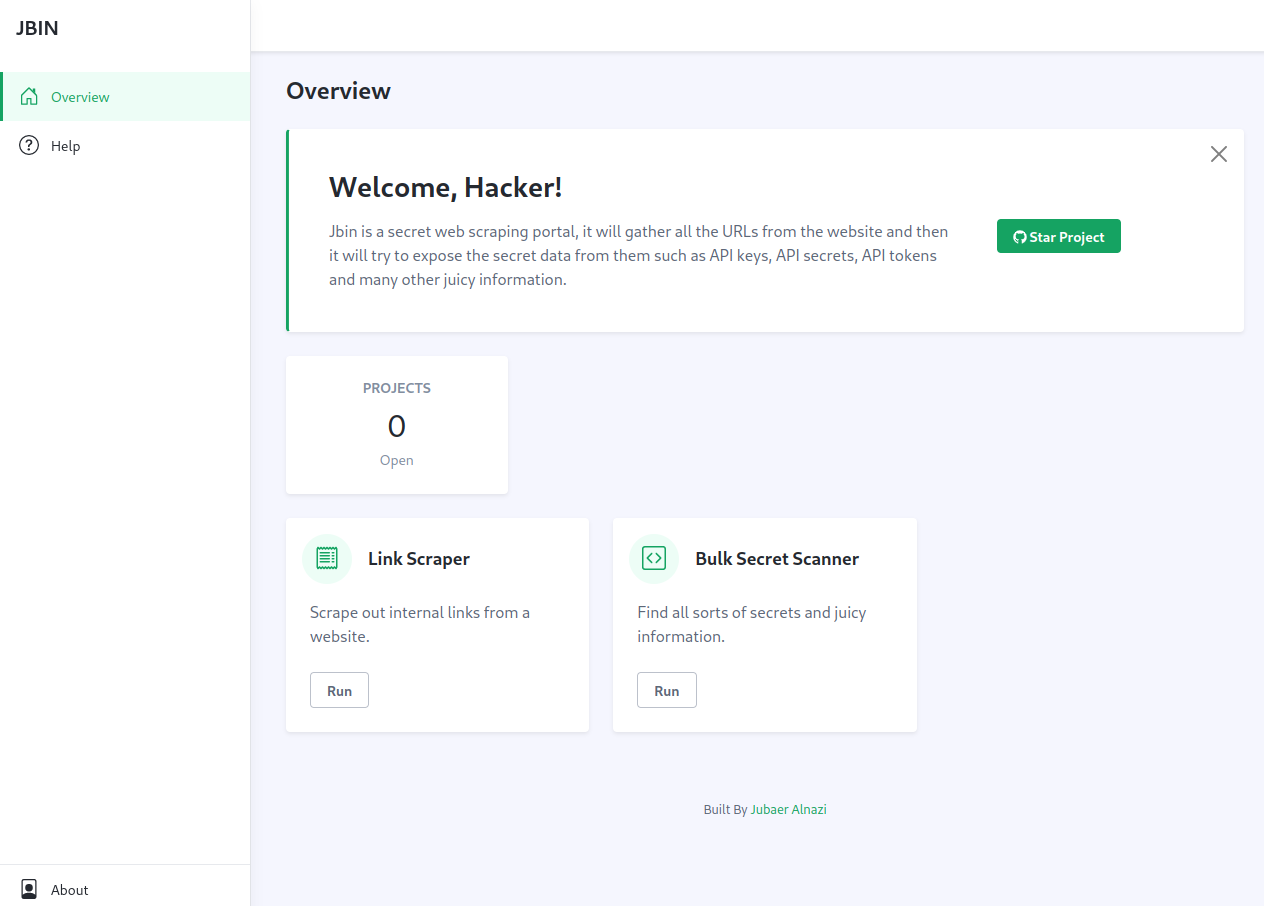
Ora vai a http://127.0.0.1:5000/ dove l'applicazione verrà avviata per impostazione predefinita, ma se quella porta è in uso puoi eseguire flask run --host=127.0.0.1 --port=QUALSIASI NUMERO DI PORTA

Inserisci il tuo dominio di destinazione e inserisci la tua regex o stringa personalizzata. Puoi eseguire lo strumento secondo le tue esigenze.
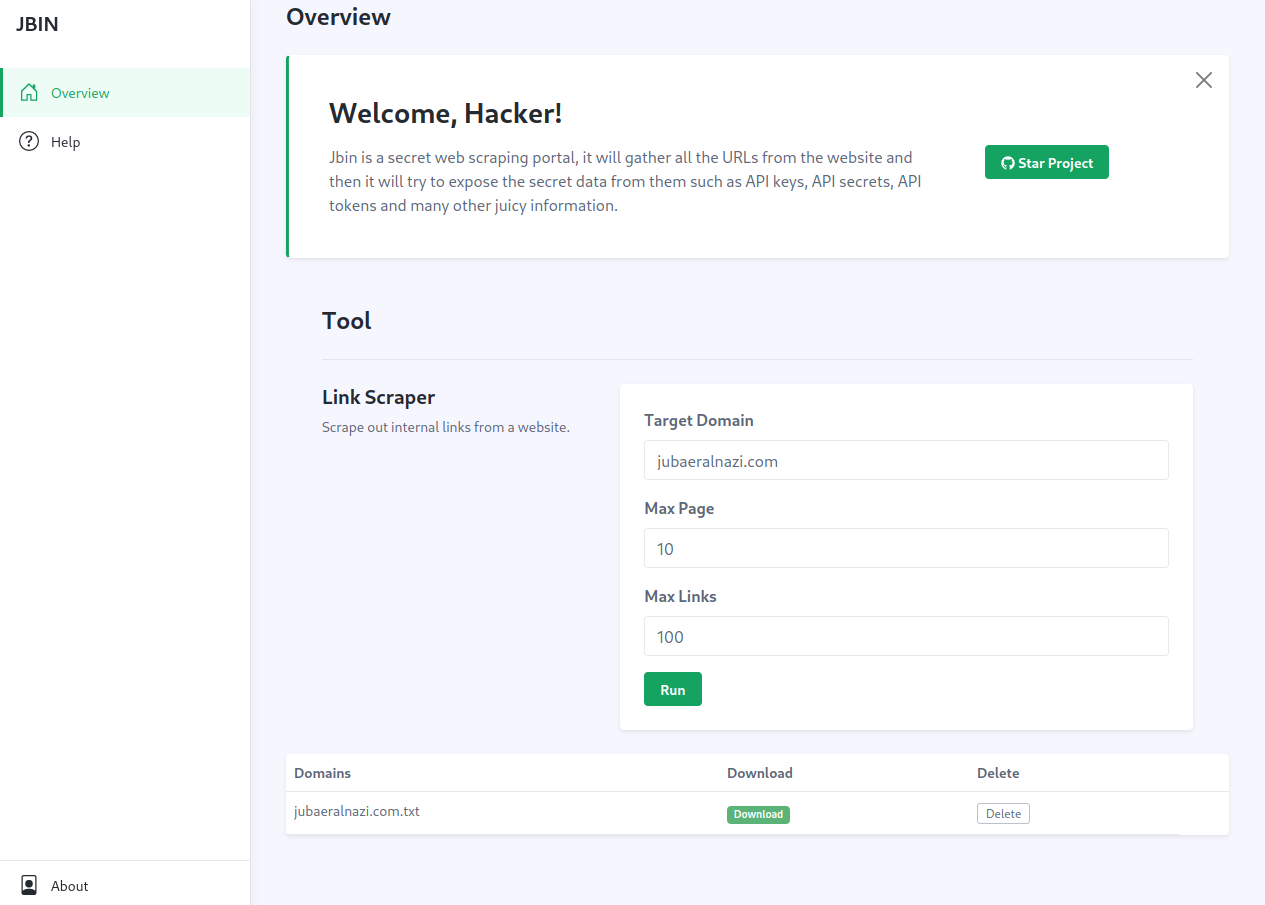
image

image

[Nota: Fai attenzione alla regex, una regex errata può far crashare lo script]
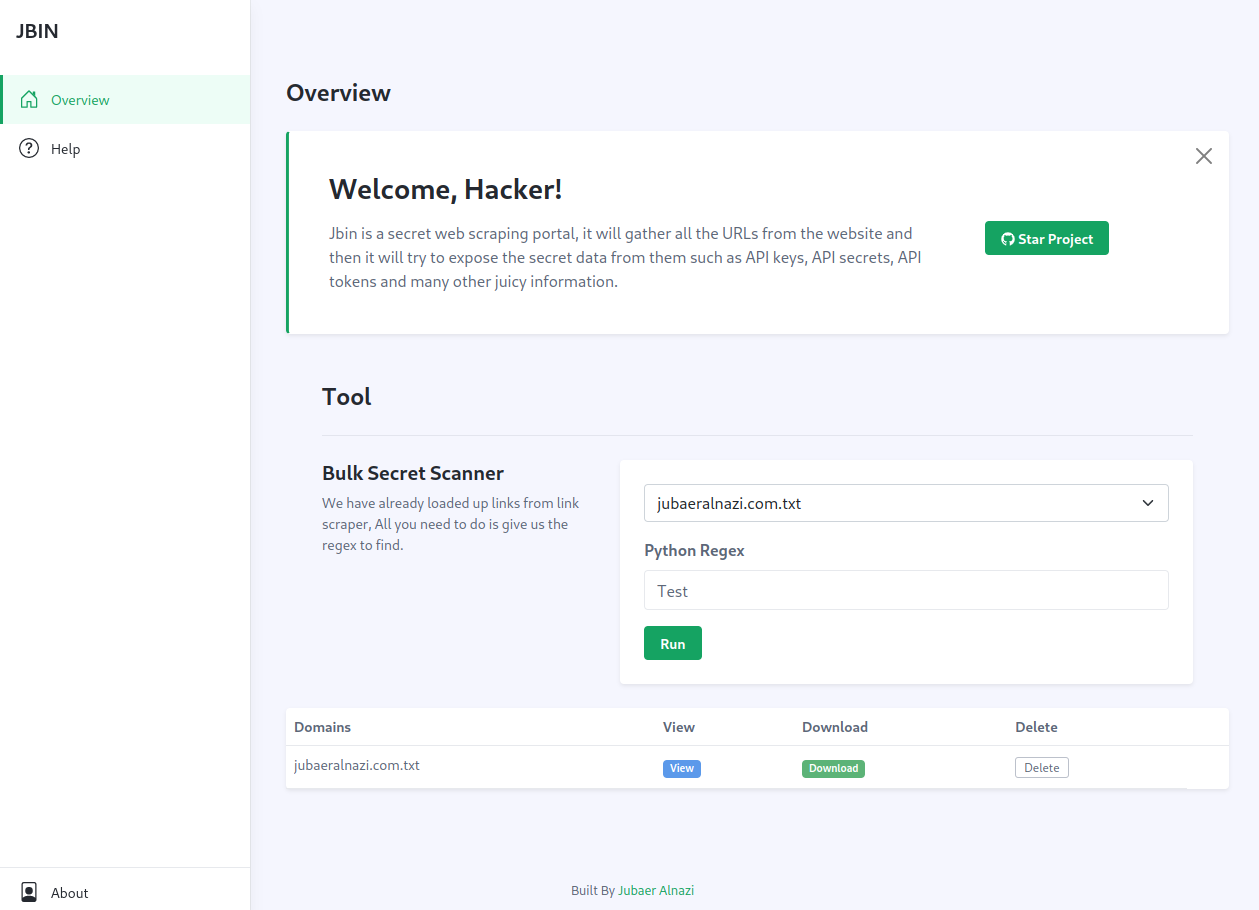
image

image


Se preferisci la vecchia versione, puoi sempre scaricarla dalla sezione delle release

Per favore, crea delle issue se incontri errori durante l'utilizzo dell'applicazione

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →