La piattaforma di sicurezza wireless nativa ESP-IDF per ESP32.
Valutazione approfondita Wi-Fi e BLE, cattura ed esportazione di livello professionale, e un vero ecosistema di app. Costruita direttamente su ESP-IDF di Espressif anziché tramite il core Arduino, così i nuovi chip e le funzionalità radio arrivano prima e non c'è alcun livello di astrazione tra GhostESP e l'hardware.


⚠️ Installa GhostESP solo con il flasher ufficiale o con i binari delle nostre release su GitHub. Non possiamo verificare l'integrità né fornire supporto per flasher e mirror di terze parti.
⭐️ Ti piace GhostESP? Lascia una stella al repo. Aiuta molto.
Novità
v2.2: LoRa diventa dual-stack, le catture si arricchiscono e il rilevamento si amplia.
- LoRa: Meshtastic e MeshCore su SX1262, commutabili a runtime, con le app ufficiali via BLE. Disponibile su Heltec V3, T-Deck, CrowPanel Advance 2.4/2.8/4.3", e CrowPanel Advanced P4 7/9/10.1".
- Catture: segnale, canale e rate per-frame in Wireshark; tag VLAN 802.1Q/QinQ; frame di controllo (RTS/CTS/ACK) nelle catture EAPOL e Wireshark.
- Rilevamento: una lista più ampia di rilevamento dispositivi BLE (Tile, SmartTag, Chipolo, AirPods, Apple Watch, FindMy, Fast Pair, apparecchi acustici e altro), più
bledetect, mdnssniff e dualwd wardriving BLE + Wi-Fi.
- App: emulatore Game Boy / Game Boy Color, cartelle della galleria (Tools, System, Games, Communication, Media, Sensors), e un'API UI per plugin più ricca.
- Qualità della vita: orologio nella barra di stato con quadranti analogici e a sette segmenti, selettore Country, impostazione Row Height, configurazione runtime dei pin IR TX/RX, channel hopping personalizzato, passthrough USB SD (S3), e audio T-Deck.
In precedenza: la v2.1 (Revival) ha aggiunto l'OTA on-device con protezione dal rollback, il backend NFC ST25R3916, il Cloud Store, e GhostScript (Lua in sandbox). La v2.0 ha ricostruito la UI e introdotto l'ecosistema di app native.
Storia completa in CHANGELOG.md.
Per Iniziare
Perché GhostESP
GhostESP è una piattaforma, non un insieme di strumenti. Cinque cose la distinguono:
- Costruita su ESP-IDF, non su Arduino. A differenza di Marauder e Bruce, GhostESP lavora direttamente contro l'SDK di Espressif. Ottiene prima i nuovi chip e le funzionalità radio (802.15.4, Zigbee, 5 GHz sul C5) e un controllo di livello più basso su radio, memoria e partizioni. Il firmware basato su Arduino può raggiungere le stesse API, ma non in modo altrettanto diretto.
- Cattura live e analisi on-device. Trasmetti il traffico in Wireshark in tempo reale via USB, e sfoglia, ispeziona e converti le catture (PCAP, hc22000, WiGLE, 802.15.4) direttamente sul dispositivo.
- GhostLink. Accoppia due ESP32 così che uno esegua la radio, la tastiera e il display dell'altro, con bridging BLE verso l'app Android, wardriving a canali separati, e OTA tra peer.
- App native. App su SD con permessi e storage propri, costruite con
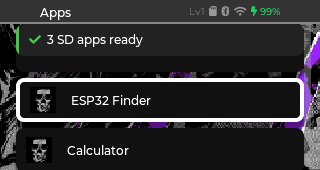
gbt e un SDK per plugin, installabili dal Cloud Store, più un runtime Lua per gli script. Esempi: Device Inspector, ESP32Finder, un port di Doom, un generatore di QR.
- Un solo set di comandi, molti front end. Pilota GhostESP dalla UI on-device, dalla CLI seriale, dalla WebUI, dall'app Flipper Zero, dall'app Android, o da un dispositivo connesso via GhostLink, sempre con gli stessi comandi.
Funzionalità
Funzionalità WiFi
- Evil Portal (con HTML personalizzato da buffer via seriale)
- Attacchi Deauth / disassoc
- Attacco channel switch
- GTK abuse / test di isolamento client
- Attacco EAPOL logoff
- Karma (con liste SSID personalizzate e chaining di portali personalizzati)
- Beacon spam (singolo/lista/random/Rickroll)
- AP scan / STA scan / scanall
- Selezione multipla di AP e stazioni
- Ascolto delle probe request (con Evil Twin auto-generato)
- Cattura handshake + PMKID
- Cattura WiFi su SD (PCAP) con browser PCAP on-device + esportazione hc22000
- Modalità dongle USB per Wireshark (stream extcap)
- Segnale, canale e rate per-frame nelle catture, più supporto ai tag VLAN 802.1Q/QinQ e ai frame di controllo (RTS/CTS/ACK)
- DHCP starvation
- Scanner ARP / porte / SSH / IP locale
- Scoperta mDNS / scansione NetBIOS / scansione banner HTTP / probe SNMP (con varianti per-host e per-subnet)
- Sniffer passivo dei nomi locali (
mdnssniff: mDNS/LLMNR/SSDP/NetBIOS) per ogni host scoperto via ARP
- Lookup vendor OUI WiFi
- Attacchi WPA3/SAE (flood + compliance checker)
- Esportazioni wardriving (WiFi/BLE/GPS) + sweep CSV (WiFi/BLE/GPS/802.15.4)
- Helper wardriving a canali separati via GhostLink
- Wardriving dual-band
dualwd in coesistenza BLE + Wi-Fi (schede con PSRAM)
- Tracciamento RSSI (AP/stazione) con vista misuratore RSSI live
- Rilevamento / spoofing droni
- Rilevamento PineAP
- Rilevatore Flock / sorveglianza
- Rilevamento WPS
- Modalità di cattura automatica in stile Pwnagotchi (Capture PWN)
- Analisi della congestione dei canali
- Piani di channel-hopping personalizzati per attacchi, scansioni AP/stazione, Airspace Monitor e packet hopping
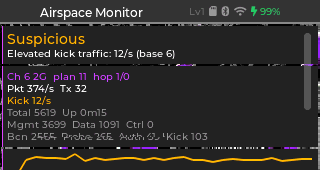
- WiFi Airspace Monitor (analisi in tempo reale di pacchetti/minacce, channel hopping veloce, schede dispositivi sospetti, sparkline pacchetti/sec)
- DNS Sinkhole (blocco NXDOMAIN basato su blocklist con download di blocklist integrate)
- Web UI + filesystem + relay comandi remoti
Funzionalità BLE


 ghostesp-revival/ghostesp
