

Bantam
Un avanzato strumento di gestione delle backdoor PHP, con un'impronta server leggera, comunicazione multi-thread e un avanzato strumento di generazione e offuscamento del payload. Include crittografia end-to-end con chiavi di crittografia uniche per richiesta e streaming di payload progettato per bypassare i sistemi WAF, IDS e SIEM. Incorpora diverse tecniche di randomizzazione e offuscamento del payload per aiutare a prevenire il rilevamento quando la crittografia non è possibile. Bantam è uno strumento ideale per il privilege escalation post-sfruttamento PHP su Linux, semplificando il caricamento di script di enumerazione. Bantam ha anche un sistema di plugin che facilita l'aggiunta di script e funzionalità all'interfaccia utente. È programmato in C# e funziona su Windows e Linux tramite wine.
Caratteristiche
Crittografia end-to-end di richiesta e risposta - flusso di crittografia
- Crittografia AES-256 bit sui dati di richiesta e risposta utilizzando openssl o mcrypt
- Le chiavi di crittografia della risposta vengono generate ex novo e incorporate nel payload della richiesta per ogni richiesta, rendendo ogni risposta unica, prevenendo il rilevamento da parte di WAF e IDS
- Le chiavi di crittografia della richiesta possono essere incorporate tramite una chiave/IV pre-condivisa, oppure utilizzare una chiave pre-condivisa con un IV generato casualmente che viene passato tramite una variabile di richiesta nota, rendendo ogni firma di richiesta unica
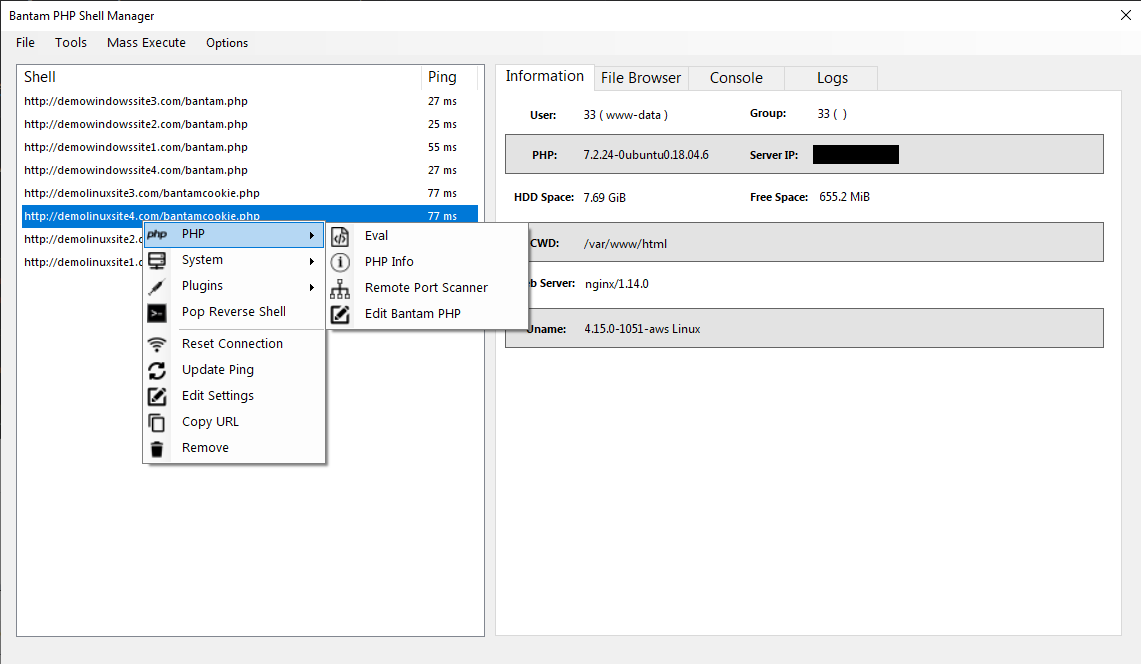
- Ottieni informazioni shell - [img]
- Aggiungi shell - [img]
- Strumento Eval - Apre un editor di testo che valuta il testo inserito come payload PHP
- Scanner di porte remoto - Utilizza il server Bantam per scansionare porte remote
- Visualizzatore PHPInfo - Apre la pagina phpinfo in una finestra HTML
- Editor Autonomo - Modifica il codice Bantam memorizzato sul server
- Linux - Comandi e file utili. Inclusi dinamicamente da settings.xml (passwd, ps aux, ifconfig, ..etc)
- Windows - Comandi e file utili. Inclusi dinamicamente da settings.xml (net user, hosts, ipconfig, ..etc)
- Acquisitore screenshot di Windows - Acquisisce uno screenshot dello schermo corrente
- Plugin - Includere dinamicamente un payload PHP nell'interfaccia utente per essere eseguito configurando un plugin in settings.xml
- Reimposta connessione - Rimuove la shell corrente e le informazioni sulla sessione dall'interfaccia utente, riaggiunge la shell e testa la connessione
- Aggiorna ping - Aggiorna il ping per la shell selezionata
- Modifica impostazioni - Apre le impostazioni correnti della shell nell'interfaccia utente per modificarle
- Copia URL - Copia l'URL della shell negli appunti
- Rimuovi - Rimuove la shell dall'interfaccia utente
- Salva shell in XML
- Apri shell salvate da XML
Reverse Shell - [img]
- Genera una reverse shell verso l'IP/Porta indicati
- Metodi supportati - perl, netcat, netcat con pipe, telnet con pipe, php, bash, python, barrage(tutti)
- Bypassa disabled_functions e open_basedir con chankro
Generatore di backdoor - [img]
- Genera un payload backdoor PHP personalizzato per le tue impostazioni
Cambio User Agent
- Randomizza o personalizza lo useragent utilizzato nelle richieste
Impostazioni Proxy
- Supporta proxy Socks e HTTP
Esecuzione di massa
- Esegue payload PHP su tutti i server
- Scanner di porte - Scansione di porte distribuita che divide il lavoro tra i server selezionati e scansiona le porte di un host remoto - [img]
- Plugin - Include dinamicamente un payload personalizzato da settings.xml nella GUI per l'esecuzione di massa
Esplora File - [img]
- Attraversa le directory dei file e salva l'albero delle directory durante la sessione corrente
- Copia file
- Leggi contenuto file
- Elimina file
- Rinomina file
- Carica file
- Invia comandi shell al server utilizzando il vettore selezionato nel modulo opzioni, salva la cronologia durante la sessione corrente
Log
- Mostra vari log ed errori che potrebbero essere generati dall'applicazione o dal server, verbosità regolabile nel modulo opzioni.
- Registrazione
- Livello di log - Determina quali log verranno mostrati, un livello più alto mostrerà più log
- Abilita log globali
- Impostazioni richiesta
- Tempo massimo di esecuzione - Consente alle richieste di girare per il tempo massimo di esecuzione PHP
- Disabilita log errori - Disabilita la registrazione degli errori per le richieste
- Vettore codice shell - Metodo di esecuzione del codice shell (system/exec/shell_exec/passthru/popen/backticks)
- Timeout (millisecondi) - Timeout predefinito della richiesta
- Dimensione massima post (KiB) - Dimensione massima predefinita del post
- Dimensione massima cookie (B) - Bloccato a 4096 byte
- Offuscamento della richiesta
- Inietta commenti casuali
- Inietta commenti con testo casuale nei payload PHP
- Frequenza commenti - Determina quante posizioni in cui iniettare commenti
- Lunghezza massima - Determina la lunghezza massima dei commenti
- Randomizza nomi variabili PHP
- Randomizza i nomi delle variabili nei payload PHP, sempre attivo
- Lunghezza massima - Determina la lunghezza massima dei nomi di variabili PHP casuali
Crediti
- Socks Sharp - Gestore proxy Socks per HttpClient
- Chankro - Bypass di funzioni disabilitate / Open Base Dir

 gellin/bantam










