 galvnyz/m365-assess
290+ controlli automatizzati in 14 framework di conformità, report HTML interattivo, nessun dato lascia la tua macchina.

Valutazione della sicurezza di Microsoft 365 in sola lettura per consulenti IT e amministratori



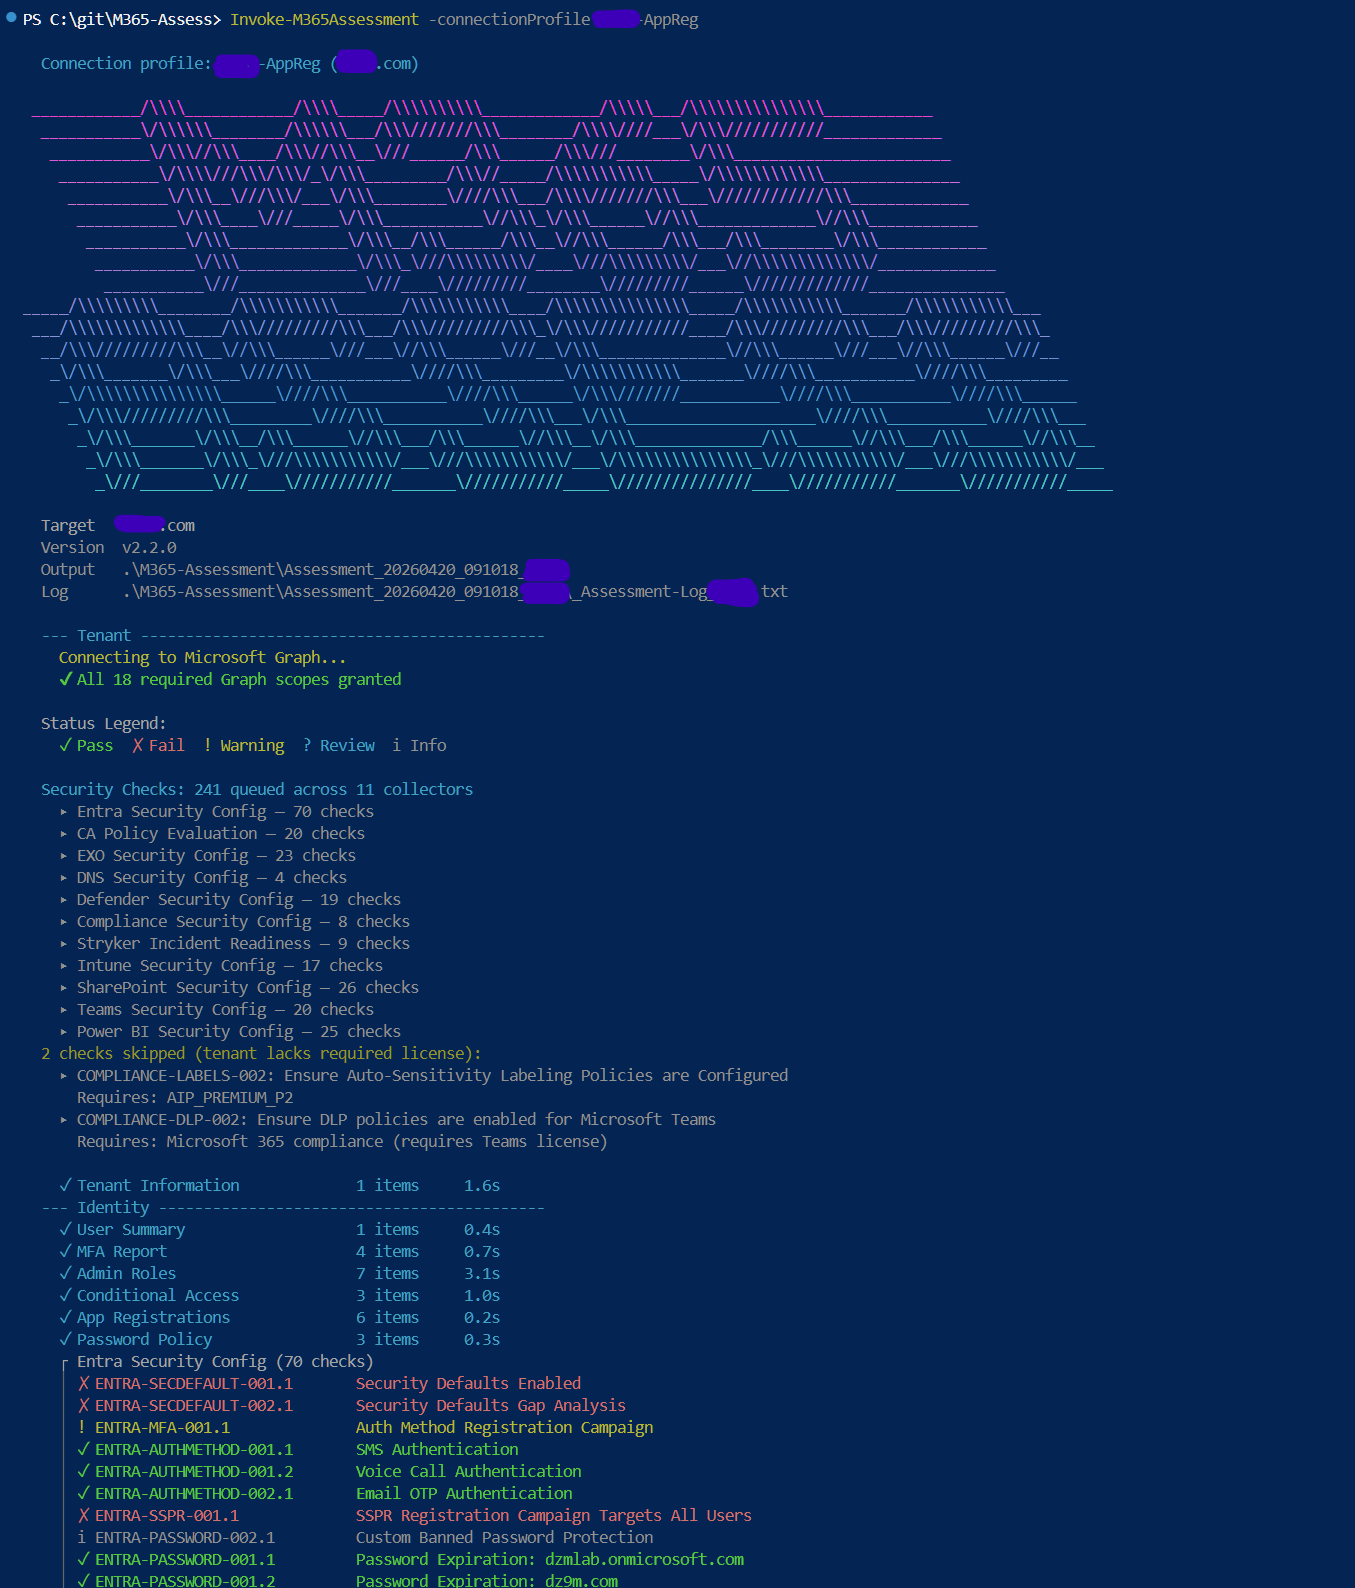
M365 Assess esegue un singolo comando in sola lettura su un tenant Microsoft 365 e produce dati CSV, un report HTML brandizzato autonomo e una matrice di conformità XLSX che copre identità, posta elettronica, sicurezza, dispositivi, collaborazione e baseline di conformità.
292 controlli di sicurezza automatizzati mappati su 15 framework di conformità — conteggi generati da controls/registry.json; copertura per framework in docs/reference/COVERAGE.md.
È pensato per amministratori della sicurezza, responsabili della conformità, consulenti IT / vCISO, auditor e pipeline CI - chiunque abbia bisogno di un'istantanea rapida e basata su evidenze della postura di sicurezza, mappata su CIS, NIST, SOC 2, HIPAA, ISO 27001 e altro ancora.
Install-Module M365-Assess -Scope CurrentUser
Le dipendenze Graph ed EXO sono dichiarate nel manifest e installate automaticamente. Per l'installazione da sorgente, il passaggio di sblocco dello ZIP e i prerequisiti completi, consulta la guida Quickstart.
Invoke-M365Assessment -TenantId 'contoso.onmicrosoft.com'
I risultati vengono salvati in una cartella con timestamp contenente dati CSV, un report HTML e una matrice di conformità XLSX. Esegui senza parametri per avviare una procedura guidata interattiva che ti accompagna nella selezione delle sezioni, del tenant, dell'autenticazione e della cartella di output.
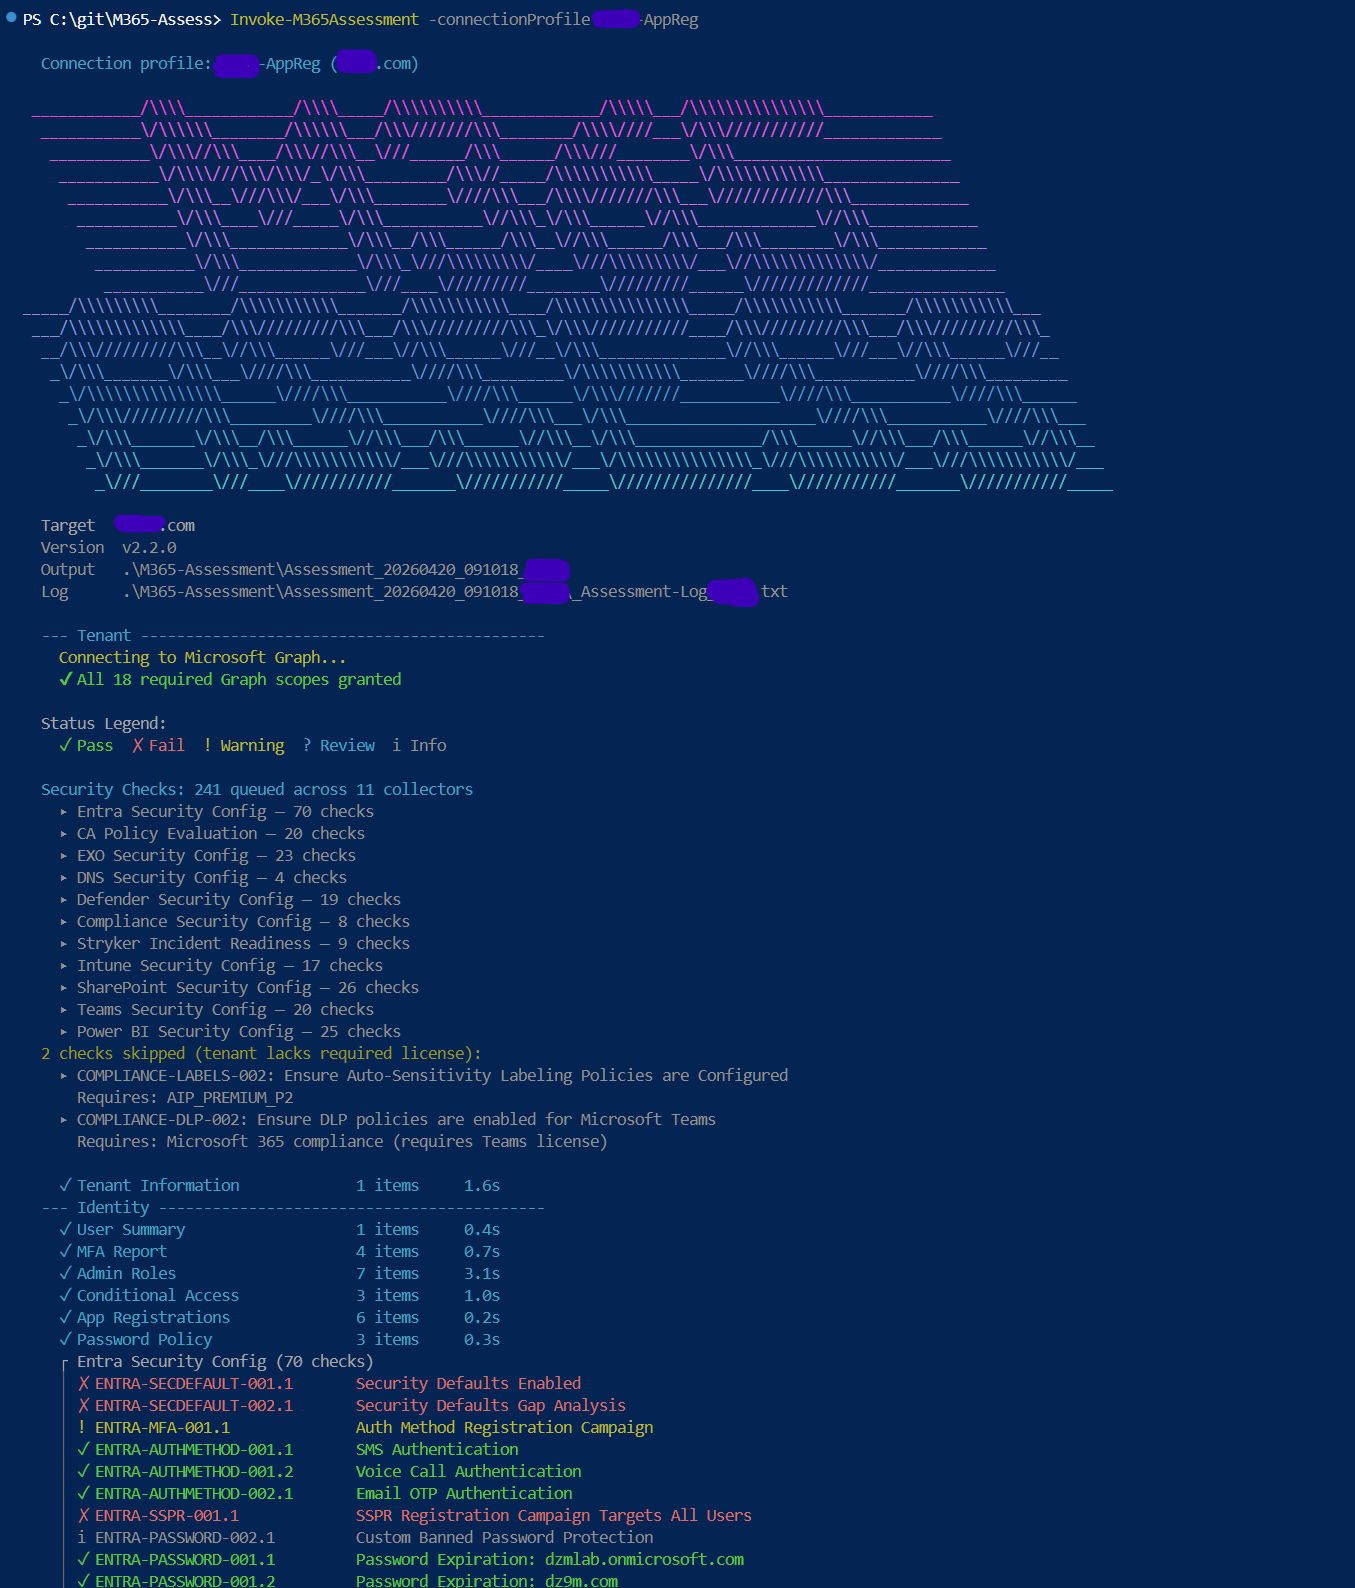
Per la selezione delle sezioni, il riferimento completo dei parametri, i profili di connessione, gli ambienti cloud e l'utilizzo dei collector standalone, consulta la Guida all'esecuzione. Stai eseguendo su GCC High? Consulta la guida alla configurazione di GCC High.
Tredici sezioni di valutazione coprono per impostazione predefinita Tenant, Identity, Licensing, Email, Intune, Security, Collaboration, Hybrid e PowerBI, oltre a Inventory, ActiveDirectory, SOC2 e ValueOpportunity su attivazione opzionale. Il catalogo completo dei collector e i dettagli per ciascuna sezione sono disponibili nella Guida all'esecuzione.
# Run specific sections
Invoke-M365Assessment -Section Identity,Email -TenantId 'contoso.onmicrosoft.com'
Il report HTML autonomo si apre in qualsiasi browser senza dipendenze. Naviga dalla panoramica esecutiva ai singoli domini di sicurezza, approfondisci i risultati e consulta la postura di conformità su 15 framework, tutto in un unico file offline.
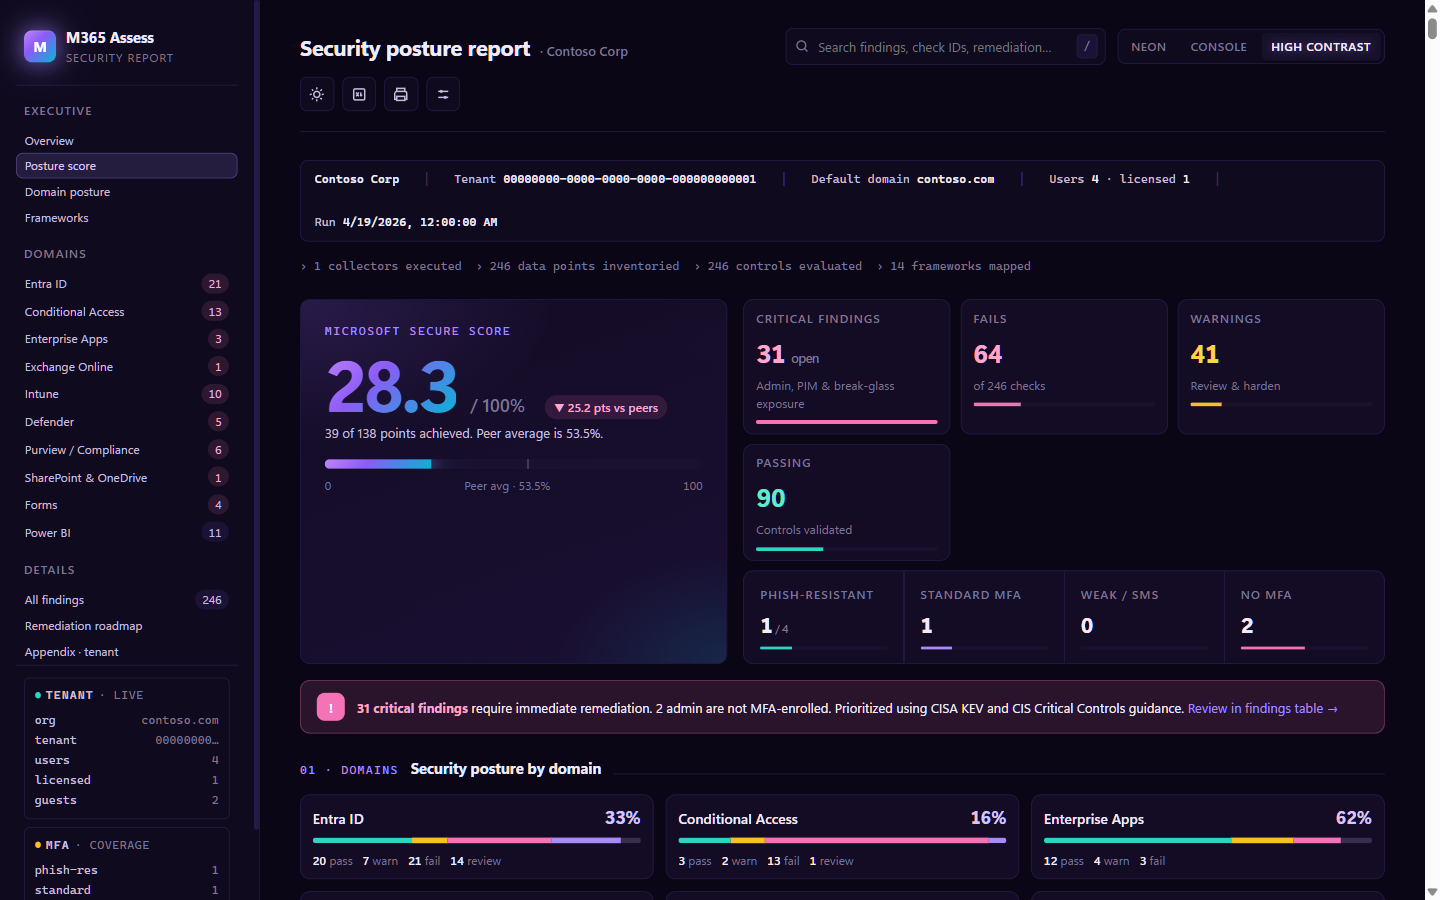
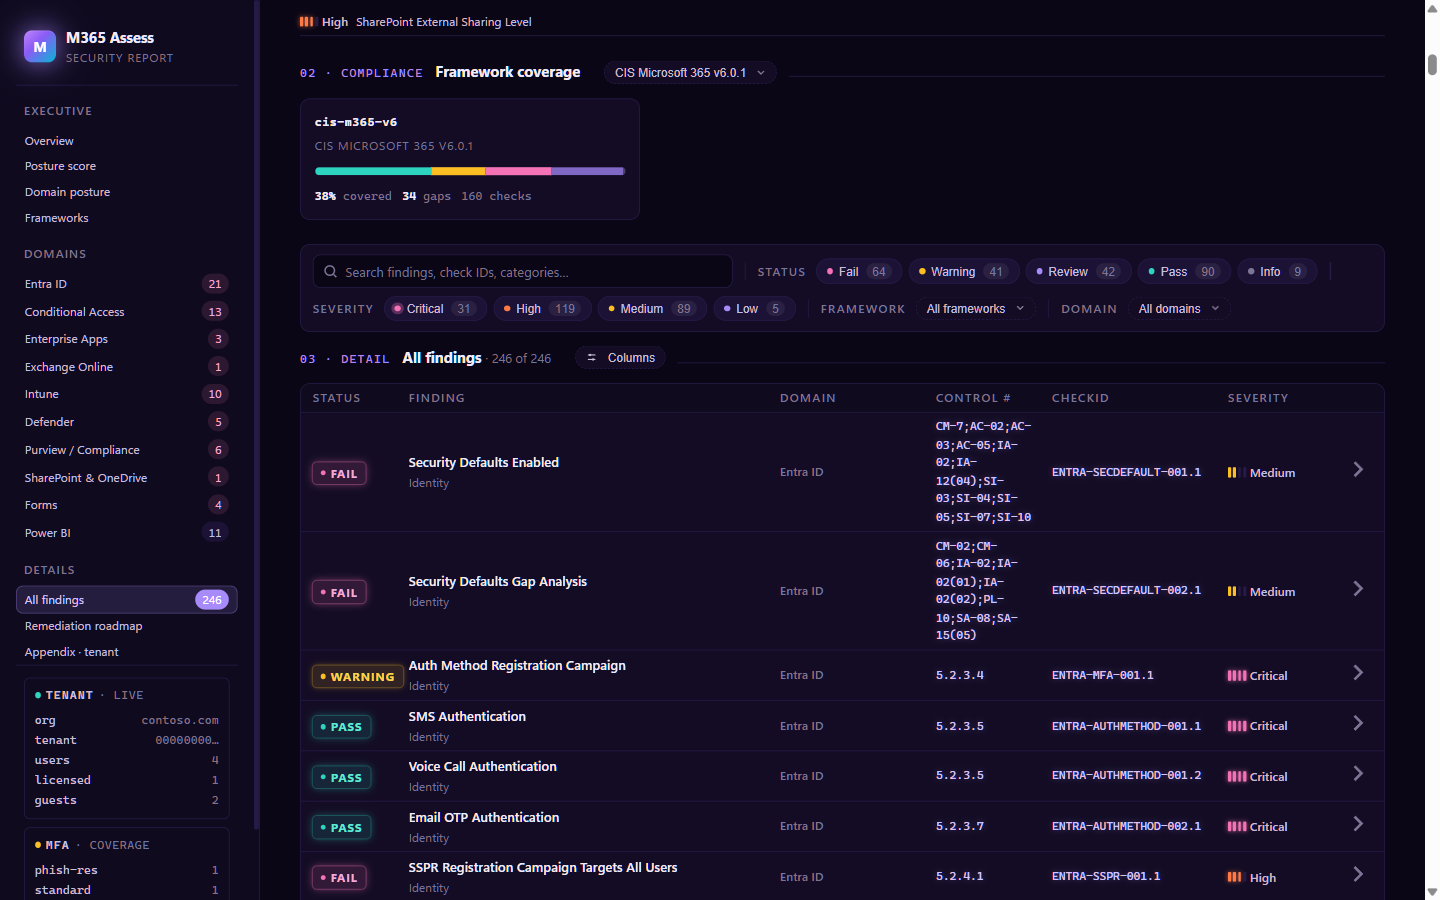
Consulta docs/sample-report/_Example-Report.html per un esempio completo di report con dati PII oscurati, e la Guida utente del report per la procedura interattiva.
Gestione dell'output sensibile: i file di assessment contengono UPN, metadati delle cassette postali, assegnazioni di ruoli amministrativi e corpi delle policy: trattali come riservati. Vedi
docs/reference/DATA-HANDLING.md.
Consulta il Changelog per la cronologia completa delle release e le note di versione.
