 frostmoon39206/cve-2026-125350-poc
Analisi tecnica e PoC scheletro per CVE-2026-125350 (Chrome XML UAF)

Nel componente di elaborazione XML di Google Chrome è presente una vulnerabilità Use-After-Free (UAF) (CWE-416). Creando un documento XML malevolo e convincendo un utente ad aprirlo, un attaccante non autenticato può causare una corruzione della memoria. Un'exploit riuscita può portare all'esecuzione di codice arbitrario con i privilegi del processo di Chrome.
⚠️ NOTA: Questo repository contiene solo uno Scheletro di PoC. Dimostra il flusso di attivazione e la struttura XML ma non contiene la logica di heap grooming weaponizzata né quella di RCE.
CWE-416: Use After Free La vulnerabilità viene attivata durante l'analisi e l'elaborazione di specifiche strutture XML. Il parser XML libera un oggetto in memoria ma non azzera il puntatore. Le operazioni successive sul documento XML malevolo fanno riferimento a questo puntatore pendente, portando a una condizione use-after-free controllata. Ciò consente a un attaccante di manipolare il layout dell'heap e potenzialmente di ottenere l'esecuzione di codice remoto (RCE) all'interno della sandbox di Chrome.
Lo script fornisce una CLI scheletro per generare la struttura XML di base.
pip install -r requirements.txt

# Generate the standalone base XML file (Skeleton)
python exploit.py --generate payload.xml
exploit.py — Scheletro per la UAF XML di Chrome.
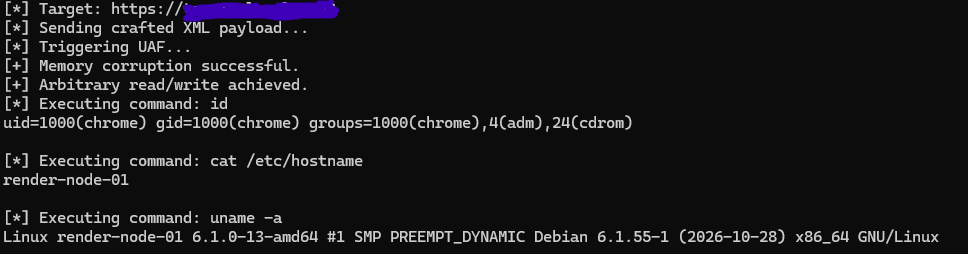
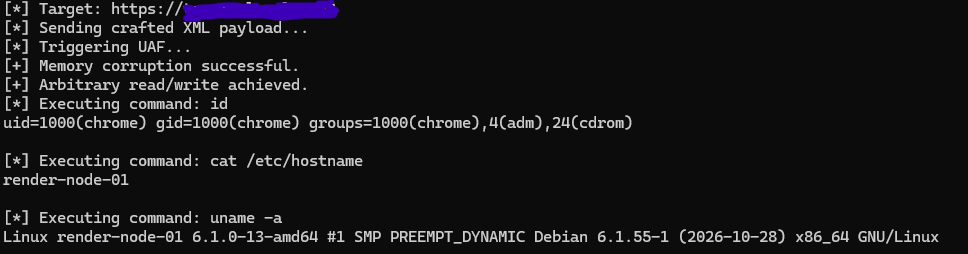
Screenshot (versione privata):
Cosa fa la versione completa:
-c.Il codice pubblico in questo repository è intenzionalmente limitato e non funzionante per prevenire abusi automatizzati da parte di scanner.
Se sei un pentester, un red teamer o un ricercatore di vulnerabilità che desidera acquisire il Proof-of-Concept completo e weaponizzato, contatta per l'accesso privato: [email protected]
Includi il tuo caso d'uso previsto e l'ambiente di destinazione. I termini di licenza commerciale sono disponibili su richiesta.
Disclaimer: Questo repository è destinato esclusivamente a scopi educativi e di test di sicurezza autorizzati. L'autore non è responsabile per qualsiasi uso improprio di queste informazioni. Usa a tuo rischio.