

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
net-Shield — Una soluzione Anti-DDoS facile e semplice per VPS, Server Dedicati e dispositivi IoT - Beta | Kitploit

Strumenti/GitHubGitHub/fnzv/net-shield
Strumenti DifensiviSicurezza di Rete
GitHubfnzv/net-shield

net-Shield

Una soluzione Anti-DDoS facile e semplice per VPS, Server Dedicati e dispositivi IoT - Beta

Vedi Repository
250471247 anni faRevisionato da Kitploit
Condividi

net-Shield

Build Status
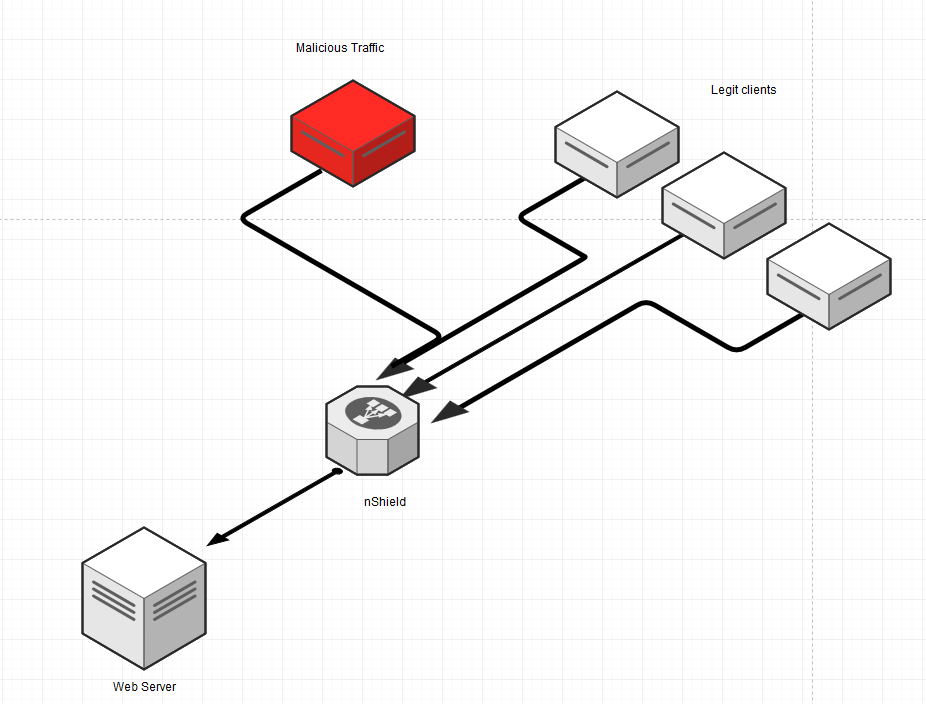
Una soluzione Anti-DDoS semplice e facile per VPS, Server Dedicati e dispositivi IoT basata su iptables/ipsets

Requisiti

  • Sistema Linux con golang, iptables/ipsets
  • Nginx

Avvio rapido

Esegui lo script bash (install.sh) per installare tutte le dipendenze necessarie.

bash install.sh


Ti verrà chiesto di inserire un dominio e l'indirizzo IP reale ad esso associato, così net-Shield configurerà per te il primo dominio proxy (puoi vedere le modifiche su /etc/nshield/nshield.conf).

Domini Proxy

Per configurare i domini proxy devi abilitare l'opzione proxy su /etc/nshield/nshield.conf (proxy = 1) e assicurarti che la lista dei domini proxy (nello stesso file di configurazione) sia corretta:

proxydomains = [
  "sami.pw 8.8.8.8",
  "example.org 1.2.3.4"
]

Utilizzo

Dopo aver completato l'installazione con lo script quickstart, puoi chiamare il comando 'config-nshield' che leggerà nshield.conf e riconfigurerà le regole shield in base alla nuova configurazione.

Esempio: Voglio abilitare SSL su sami.pw che ho appena configurato come sopra:

  1. Modifica /etc/nshield/nshield.conf e imposta autossl = 1
  2. Nel tuo terminale esegui: # config-shield
  3. Ora puoi vedere le modifiche nella configurazione di Nginx

Il dominio deve puntare all'istanza di net-Shield altrimenti la verifica Let's Encrypt fallirà.

I log sono visualizzati su: /var/log/nshield.log

Come funziona

Fondamentalmente questo script è impostato per essere eseguito ogni 30 minuti ed esegue queste operazioni:

  • Ottiene le ultime liste di reputazione di Bot, Spammers, IP/Rete dannosi e blocca se questi malintenzionati stanno attaccando il tuo server (Grazie a FireHol http://iplists.firehol.org/ )
  • Abilita metodi Anti-DDoS di base per negare traffico indesiderato/malizioso
  • Limiti di velocità quando sotto attacco
  • Consente il proxy HTTP(S) per proteggere il tuo sito

Demo

asciicast

Testato su Ubuntu 16.04 e 14.04 LTS

Contributori

Sentiti libero di aprire issue o inviarmi un'email

Binari

Nel caso non riuscissi a compilarlo da solo e/o eseguire install.sh, puoi trovare i binari su: https://github.com/fnzv/net-Shield/tree/master/binaries

Licenza

Codice distribuito sotto licenza MIT.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





