
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Joomla-CVE-2023-23752 — Questa implementazione Python ha uno scopo educativo, dimostrando lo sfruttamento di CVE-2023-23752. Il codice offre informazioni sullo sfruttamento della vulnerabilità. | Kitploit
Strumenti/GitHubGitHub/fernando-olv/joomla-cve-2023-23752
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebRaccolta InformazioniPenetration TestingApprendimento e Formazione
GitHubfernando-olv/joomla-cve-2023-23752

Joomla-CVE-2023-23752

Questa implementazione Python ha uno scopo educativo, dimostrando lo sfruttamento di CVE-2023-23752. Il codice offre informazioni sullo sfruttamento della vulnerabilità.

Vedi Repository
4142 anni faNon ancora revisionato

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    1.1k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    597
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    396
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    274
  • 6

    Aliens_eye

    arxhr007/aliens_eye

    Motore OSINT basato sull'IA per scoprire e mappare oltre 7.700 identità sui social media in tutto il web

    260

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →
Condividi

Joomla-CVE-2023-23752

Questa implementazione Python ha uno scopo puramente educativo e illustra lo sfruttamento della CVE-2023-23752. Il codice offre una panoramica su come la vulnerabilità può essere sfruttata.

Indice

  • Informazioni
  • Installazione
  • Utilizzo
  • Contributi
  • Distribuzione dell'Ambiente Vulnerabile
  • Crediti
  • Licenza
  • Disclaimer

Informazioni

Questo progetto presenta un'implementazione Python volta a dimostrare la vulnerabilità di divulgazione di informazioni CVE 2023 23752. Include un file docker-compose.yml per semplificare configurazione ed esecuzione, rendendolo particolarmente utile per dimostrare o testare in modo efficiente la Proof of Concept.

Installazione

Per eseguire correttamente il file exploit.py, scarica i file del progetto ed esegui il seguente codice per installare le dipendenze necessarie:

pip install -r requirements.txt

Prerequisiti

- termcolor version 1.1.0
- requests version 2.31.0

Utilizzo

L'utilizzo del file exploit.py è semplice: basta eseguirlo con l'URL fornito. Inoltre, è possibile eseguirlo senza colori usando l'opzione --no-color.

python exploit.py http://target_url.com:port
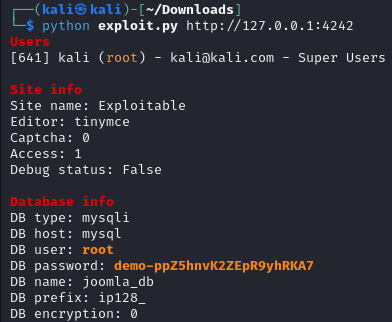
Usage example

Contributi

Spiega come gli altri possono contribuire al progetto. Che si tratti di segnalazione di bug, richieste di funzionalità o contributi di codice, delinea le linee guida per i potenziali contributori.

Contributo al codice

  1. Esegui la fork del repository
  2. Crea un nuovo branch (git checkout -b feature)
  3. Apporta le modifiche, esegui il commit e fai il push sul branch (git push origin feature)
  4. Crea una pull request

Distribuzione dell'Ambiente Vulnerabile

v4.2.7

docker-compose up --build

Quindi raggiungi la pagina di installazione http://127.0.0.1:4242/installation/index.php.

Completa l'installazione (le credenziali del database sono root / MYSQL_ROOT_PASSWORD (cfr. docker-compose.yml) e l'host è mysql, non localhost).

Attenzione: questa configurazione non è adatta all'uso in produzione.

Crediti

  • Noraj(Alexandre Zanni): Questo progetto trae ispirazione dall'implementazione in Ruby di Noraj, che ha rappresentato un riferimento fondamentale per questo progetto.
  • Hacktricks: Gran parte delle informazioni sulle potenzialità di questa vulnerabilità sono state ricercate su questo sito web.

Licenza

Questo progetto è concesso in licenza sotto la MIT License.

Disclaimer

Questo software è destinato esclusivamente a scopi di conoscenza e sensibilizzazione. Non approvo, incoraggio o supporto alcun uso illegale o non autorizzato di questo software. Qualsiasi azione intrapresa dagli utenti con questo software che violi la legge o leda i diritti di terzi è severamente vietata. Gli utenti sono gli unici responsabili di garantire che il loro utilizzo di questo software sia conforme a tutte le leggi e normative applicabili. Non sarò ritenuto responsabile per qualsiasi uso improprio o attività illegale effettuata con questo software.


Scarica lo strumento




