
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/exmak-s/cve-2021-46702
Memory ForensicsExploitRaccolta InformazioniDigital ForensicsPrivacy
GitHubexmak-s/cve-2021-46702

CVE-2021-46702

Script proof-of-concept che analizza i dump di memoria di Windows per recuperare i servizi onion di Tor visitati, aggirando l'anonimato di Tor Browser sfruttando una gestione impropria della liberazione della memoria.

Vedi Repository
6564 anni faNon ancora revisionato
Condividi

CVE-2021-46702

Descrizione:

Tor Browser 9.0.7 su Windows 10 build 10586 è vulnerabile alla divulgazione di informazioni. Ciò potrebbe consentire ad attaccanti locali di bypassare la funzione di anonimato prevista e ottenere informazioni riguardanti i servizi onion visitati da un utente locale. Questo può essere realizzato analizzando la memoria RAM anche diverse ore dopo che l'utente locale ha utilizzato il prodotto. Ciò accade perché il prodotto non libera correttamente la memoria.

Versione Testata:

Tor Browser - 9.0.7

Vendor del Prodotto

https://www.torproject.org/

Tipo di Attacco

Locale

Impatto

Divulgazione di Informazioni

Riferimento

https://www.sciencedirect.com/science/article/pii/S0167404821001358

Requisiti PoC

Affinché PoC.sh funzioni, deve essere fornito un dump della memoria della workstation dell'utente. Fornirà informazioni sui siti visitati anche dopo 10 ore dall'interazione dell'utente.
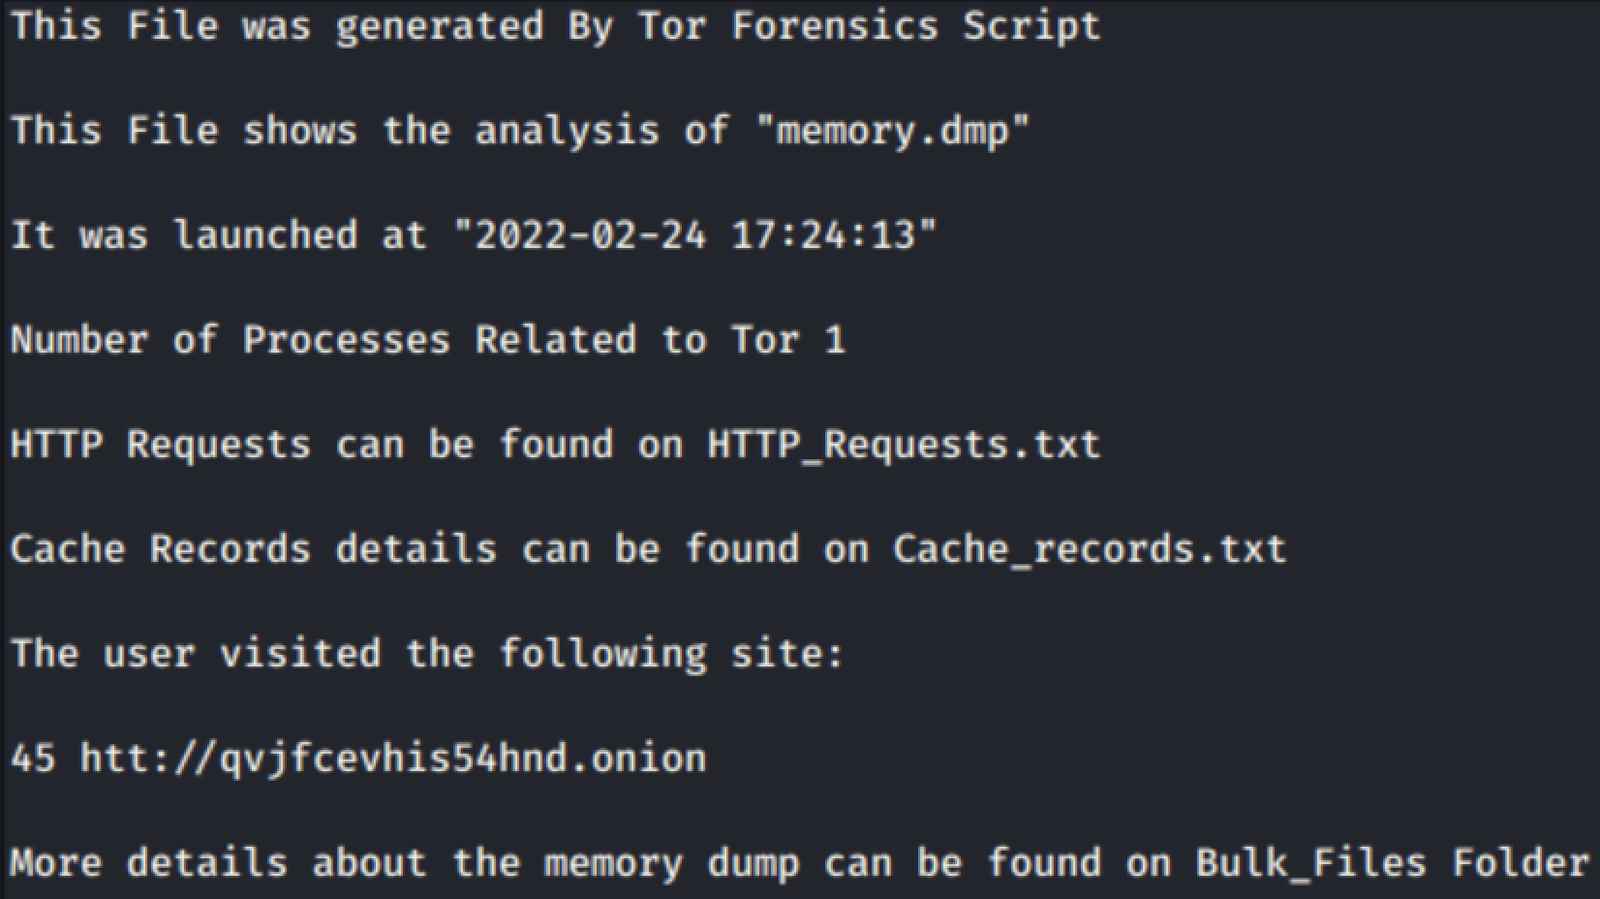
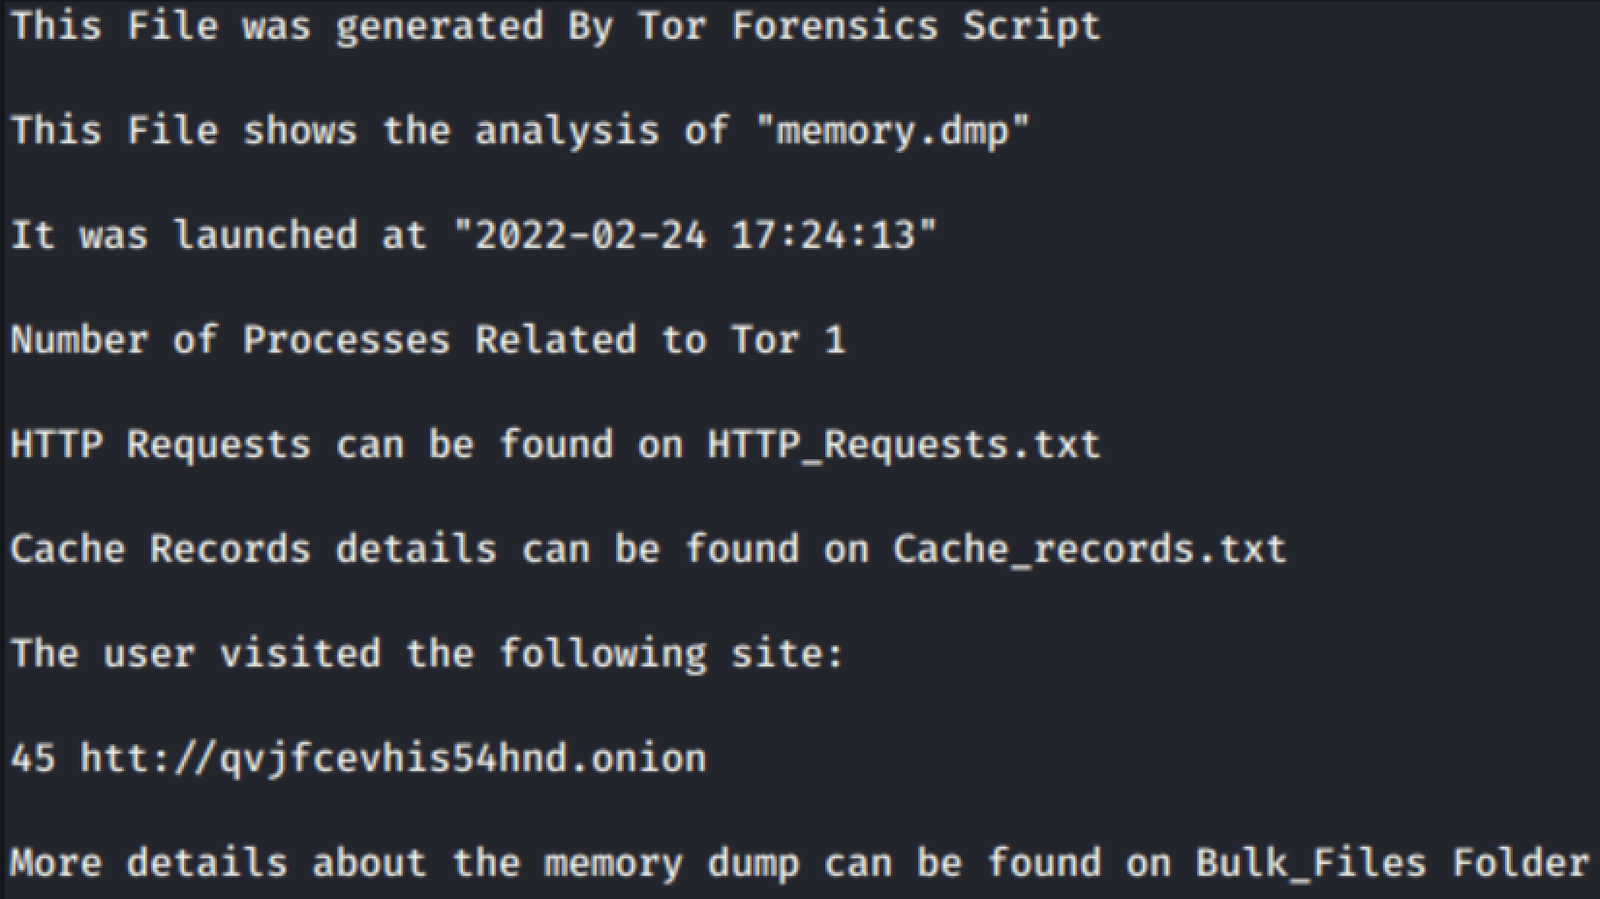
Puoi trovare lo script shell che automatizza il processo di individuazione dei servizi onion visitati nella sezione dei file. La seguente figura mostra l'output del file Report che indica i siti visitati e informazioni aggiuntive:
Screenshot 2022-02-26 at 17 40 35

Scopritore

Malak Alfosail

Twitter: @malakalfosail

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    287

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






