Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-32223-USBPrint-Exploit — Proof-of-concept exploit per CVE-2026-32223, un overflow del buffer basato su heap nel driver di stampa USB di Windows (usbprint.sys), che consente l'escalation locale dei privilegi a SYSTEM tramite emulazione di dispositivi USB e manipolazione del pool. | Kitploit
Strumenti/GitHubGitHub/enki-kr/cve-2026-32223-usbprint-exploit
Escalation di PrivilegiFramework di ExploitExploitSicurezza Hardware e IoTApprendimento e FormazioneSviluppo PayloadBinary Exploitation
GitHub
Condividi
enki-kr/cve-2026-32223-usbprint-exploit

CVE-2026-32223-USBPrint-Exploit

Proof-of-concept exploit per CVE-2026-32223, un overflow del buffer basato su heap nel driver di stampa USB di Windows (usbprint.sys), che consente l'escalation locale dei privilegi a SYSTEM tramite emulazione di dispositivi USB e manipolazione del pool.

Vedi Repository
222367 mesi faRevisionato da Kitploit

CVE-2026-32223: Plug me If you can : Sfruttare i driver di stampante USB in Windows

Buffer overflow basato su heap nel driver di stampa USB di Windows (usbprint.sys) che porta a escalation di privilegi locali (LPE)

Questa vulnerabilità è stata scoperta e segnalata da ENKI WhiteHat.

Panoramica

CVE-2026-32223 è una vulnerabilità di buffer overflow basato su heap nel driver di stampa USB di Windows (usbprint.sys). La vulnerabilità è causata da una validazione impropria dei descrittori di stringa USB durante l'elaborazione dell'IOCTL 0x220064 nella funzione Make1284IdStringFromUsbStrings.

Quando un dispositivo di stampa USB appositamente predisposto viene collegato e un programma in userland invoca l'IOCTL vulnerabile, il driver copia i dati dai descrittori di stringa MFG/MDL del dispositivo USB in un buffer heap senza validare correttamente la relazione tra la dimensione dei dati di origine e la dimensione del buffer di destinazione, causando un overflow heap NonPagedPoolNx.

L'intera catena di sfruttamento raggiunge l'escalation di privilegi a SYSTEM tramite:

  • Emulazione di dispositivi USB con descrittori malformati (tramite Linux Raw Gadget su Odroid C4)
  • Pool Feng Shui con spray di Named Pipe per il controllo del layout heap
  • Tecnica Ghost Chunk per l'overlap del pool e la leak di indirizzi del kernel
  • Primitive di lettura/scrittura arbitrarie tramite strutture IRP contraffatte
  • Modifica del LUID di SeDebugPrivilege per l'escalation di privilegi
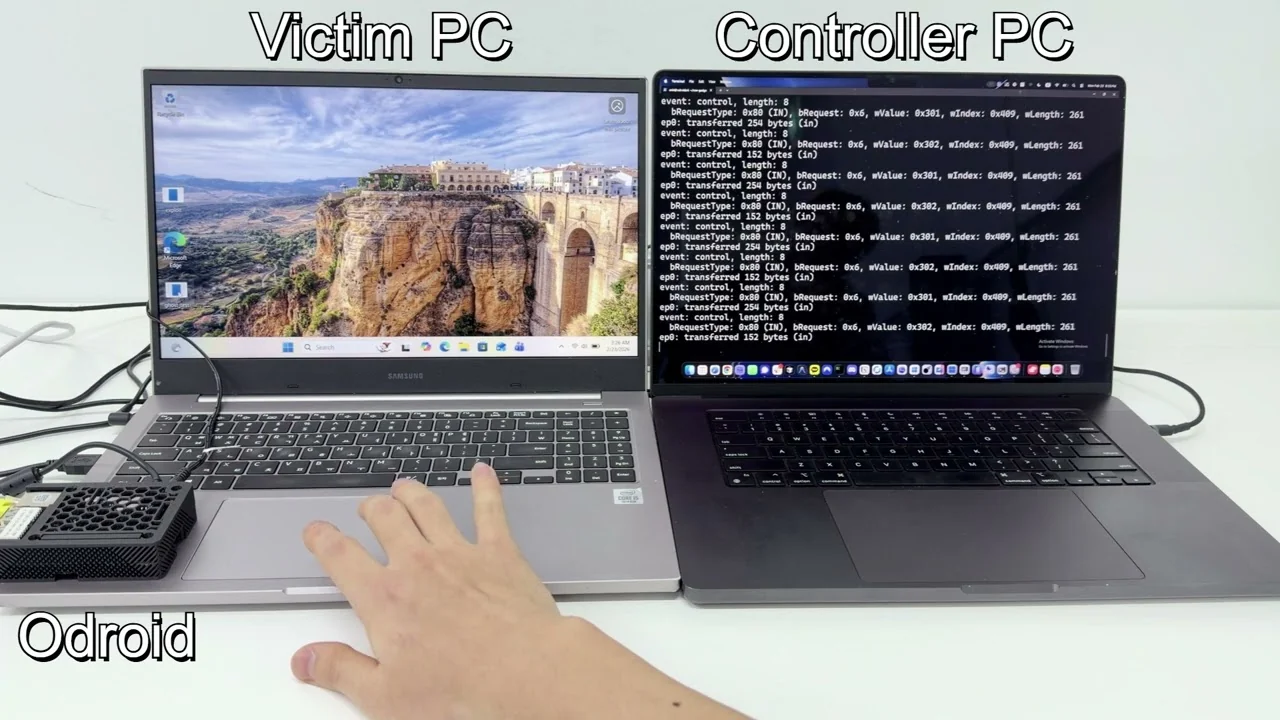
Demo

Post del Blog

Il writeup tecnico completo è disponibile sul Blog di ENKI WhiteHat.

Disclaimer

Questo repository è fornito esclusivamente per scopi di ricerca sulla sicurezza e didattici.

  • NON utilizzare i contenuti di questo repository per attività non autorizzate o dannose.
  • Gli autori non sono responsabili per qualsiasi uso improprio o danno causato dall'utilizzo di questo codice.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    383
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    280

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →







