

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Detection-and-Mitigation-script-for-CVE-2021-42717 — Script di rilevamento e mitigazione per CVE-2021-42717 -> Vulnerabilità DoS in ModSecurity nel parsing JSON | Kitploit
Strumenti/GitHubGitHub/ekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717
Scanner di VulnerabilitàEvasione IDS/IPSAudit di ConfigurazioneSicurezza WebConfigurazione Errata
GitHubekamsinghwalia/detection-and-mitigation-script-for-cve-2021-42717

Detection-and-Mitigation-script-for-CVE-2021-42717

Script di rilevamento e mitigazione per CVE-2021-42717 -> Vulnerabilità DoS in ModSecurity nel parsing JSON

Vedi Repository
1274 anni faNon ancora revisionato
Condividi

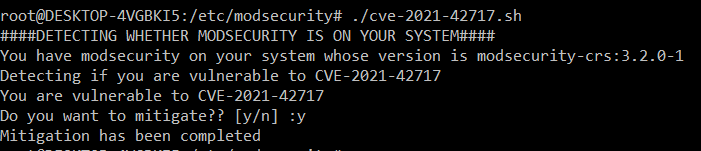
Script di rilevamento e mitigazione per CVE-2021-42717

Script di rilevamento e mitigazione per CVE-2021-42717 -> Vulnerabilità DoS di ModSecurity nell'analisi JSON

ModSecurity 3.x fino alla 3.0.5 gestisce erroneamente oggetti JSON eccessivamente annidati. Oggetti JSON costruiti con nidificazione di decine di migliaia di livelli potrebbero far sì che il server web non sia in grado di servire richieste legittime. Anche una richiesta HTTP moderatamente grande (ad es., 300KB) può occupare uno dei limitati processi worker di NGINX per minuti e consumare quasi tutta la CPU disponibile sulla macchina. Modsecurity 2 è similmente vulnerabile: le versioni interessate includono 2.8.0 fino alla 2.9.4.

Possibile mitigazione: Creare una regola concatenata di fase:1 che rifiuti le richieste che utilizzerebbero il parser JSON se Content-Length supera una certa dimensione (da 10.000 a 20.000 byte è probabilmente sicuro nella maggior parte delle installazioni). Alcuni utenti della v2 potrebbero alternativamente essere in grado di utilizzare l'elemento di configurazione SecRequestBodyNoFilesLimit se anche altri corpi di richiesta non file sono previsti al di sotto di soglie simili. Nota speciale per gli utenti con ModSecurity <v2.9.3: sebbene il problema esista in versioni precedenti come v2.9.2, sembra richiedere una dimensione del corpo della richiesta maggiore per innescare ritardi problematici, il che significa che i limiti riguardanti la dimensione del corpo della richiesta possono probabilmente essere più grandi (forse da 40.000 a 50.000 byte) fornendo comunque una protezione decente nella maggior parte delle installazioni. https://www.trustwave.com/en-us/resources/blogs/spiderlabs-blog/modsecurity-dos-vulnerability-in-json-parsing-cve-2021-42717/

image

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    938
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    352
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    343
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    291

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





