

 e-m-b-a/emba
EMBA - L'analizzatore di sicurezza del firmware
<!-- EMBA - EMBEDDED LINUX ANALYZER Copyright 2020-2023 Siemens AG Copyright 2020-2025 Siemens Energy AG EMBA comes with ABSOLUTELY NO WARRANTY. This is free software, and you are welcome to redistribute it under the terms of the GNU General Public License. See LICENSE file for usage of this software. EMBA is licensed under GPLv3 Author(s): Michael Messner, Pascal Eckmann, Benedikt Kühne --> <p align="center"> <img src="https://raw.githubusercontent.com/e-m-b-a/emba/HEAD/helpers/emba.svg" width="200"/> </p> <p align="center"> <a href="https://github.com/koalaman/shellcheck"><img src="https://github.com/e-m-b-a/emba/actions/workflows/shellcheck.yml/badge.svg"/></a> <a href="https://semgrep.dev/"><img src="https://github.com/e-m-b-a/emba/actions/workflows/semgrep.yml/badge.svg"/></a> <a href="https://www.gnu.org/software/bash/"><img src="https://img.shields.io/badge/Made%20with-Bash-1f425f.svg" /></a> <a href="https://github.com/e-m-b-a/emba/blob/master/LICENSE"><img src="https://img.shields.io/github/license/e-m-b-a/emba?label=License"></a> <a href="https://github.com/e-m-b-a/emba/graphs/contributors"><img src="https://img.shields.io/github/contributors/e-m-b-a/emba?color=9ea"></a> <a href="https://github.com/e-m-b-a/emba/stargazers"><img src="https://img.shields.io/github/stars/e-m-b-a/emba?label=Stars"></a> <a href="https://github.com/e-m-b-a/emba/network/members"><img src="https://img.shields.io/github/forks/e-m-b-a/emba?label=Forks"></a> <a href="https://hub.docker.com/r/embeddedanalyzer/emba"><img src="https://img.shields.io/docker/pulls/embeddedanalyzer/emba"></a> <a href="https://twitter.com/intent/tweet?text=Check%20out%20EMBA%20-%20The%20Firmware%20security%20scanner!%20https://github.com/e-m-b-a/emba"><img src="https://img.shields.io/twitter/url.svg?style=social&url=https://github.com/e-m-b-a/emba"></a> <a href="https://github.com/e-m-b-a/emba/blob/master/SECURITY.md"><img src="https://img.shields.io/badge/Research%20only-red"></a> </p> # EMBA ## L'analizzatore di sicurezza per firmware di dispositivi embedded *EMBA* è progettato come strumento centrale di analisi firmware e SBOM per penetration tester, team di sicurezza del prodotto, sviluppatori e product manager responsabili. Supporta l'intero processo di analisi di sicurezza a partire dall'*estrazione del firmware*, eseguendo *analisi statica* e *analisi dinamica* tramite emulazione, costruendo l'SBOM e infine generando un report di vulnerabilità basato sul web. *EMBA* scopre automaticamente possibili punti deboli e vulnerabilità nel firmware. Esempi sono binari non sicuri, componenti software vecchi e obsoleti, script potenzialmente vulnerabili o password hard-coded. *EMBA* è uno strumento da riga di comando con la possibilità di generare un report web di facile utilizzo per ulteriori analisi. *EMBA* assiste i penetration tester, i team di sicurezza del prodotto e gli sviluppatori nell'identificazione di punti deboli e vulnerabilità nell'immagine del firmware. *EMBA* fornisce quante più informazioni possibili sul firmware, in modo che il tester possa decidere le aree di interesse ed è responsabile della verifica e dell'interpretazione dei risultati. [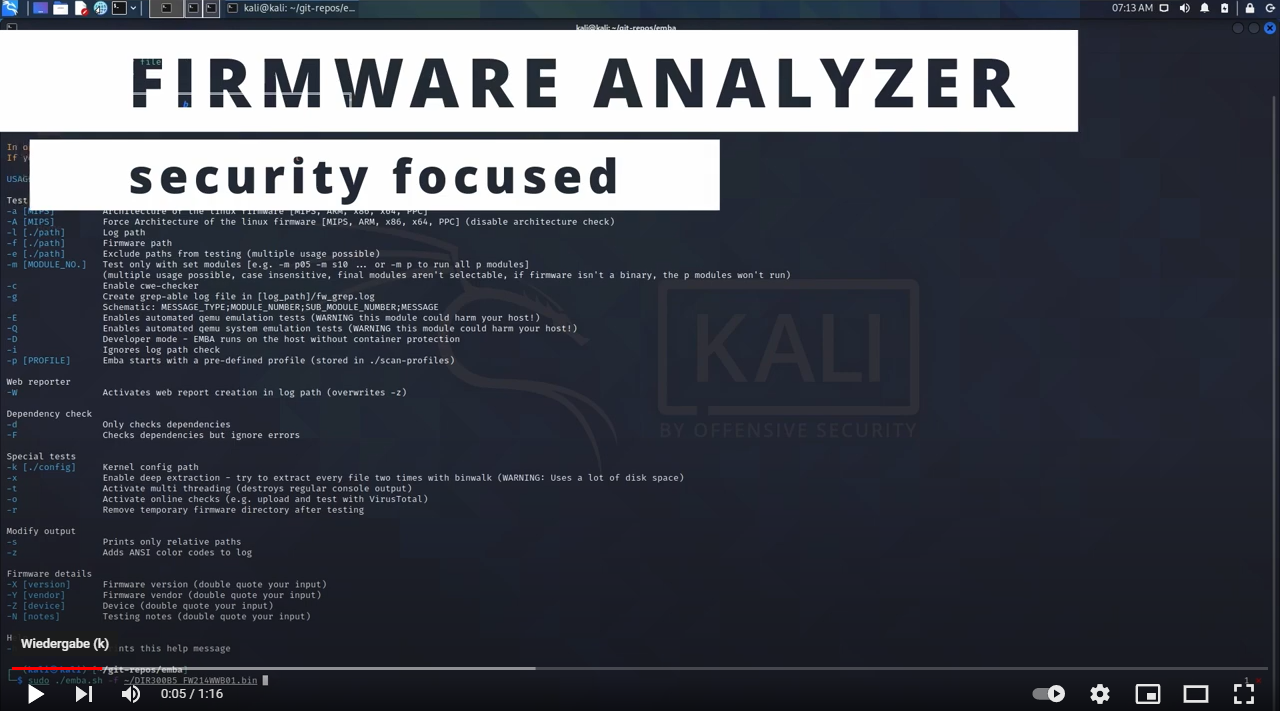](https://youtu.be/_dvdy3klFFY "Watch EMBA") ---------------------- ## Ultime notizie * [*EMBA v2.0.4 - summer edition*](https://github.com/e-m-b-a/emba/releases/tag/v2.0.4-summer_edition) * [*Report demo di EMBA disponibile*](https://www.securefirmware.de/emba/index.html) * *Buon sesto compleanno EMBA* * [*Scopri la possibilità di supporto ko-fi per EMBA*](https://ko-fi.com/embafirmwareanalyzer) * [*Black Hat Arsenal - demo EMBArk - USA 2026*](https://github.com/e-m-b-a/emba/wiki#publications-talks-and-live-demos) * [*Black Hat Arsenal - EMBA lab - USA 2026*](https://github.com/e-m-b-a/emba/wiki#publications-talks-and-live-demos) * [*Registrazione del talk TROOPERS25 "SBOMs the right way" disponibile*](https://github.com/e-m-b-a/emba/wiki#publications-talks-and-live-demos) * [*Il libro di EMBA è disponibile*](https://github.com/e-m-b-a/emba/wiki/The-EMBA-book-%E2%80%90-Overview) * [*Il nuovo negozio di merch EMBA è online - dai un'occhiata al tuo merch ora*](https://emba-firmware-analyzer.myspreadshop.de/) * [*EMBArk v0.3 - We are TROOPERS*](https://github.com/e-m-b-a/embark/releases/tag/v0.3) * [*EMBA ha raggiunto il prossimo traguardo. 3000 stelle su GitHub raggiunte.*](https://github.com/e-m-b-a/emba/) * [**FLOSS Weekly** Episodio 802: EMBA – Layers Upon Layers Of Bash](https://hackaday.com/2024/09/25/floss-weekly-episode-802-emba-layers-upon-layers-of-bash/) * [*Articolo su EMBA disponibile su Medium*](https://medium.com/@iugkhgf/leveraging-automated-firmware-analysis-with-the-open-source-firmware-analyzer-emba-46d30d587a87) * [*Registrazione di BsidesLV disponibile*](https://youtu.be/8sXyRv21jPY?si=J9H3HK_5KX75Fk4C) * [*Registrazione della sessione Arsenal di Black Hat EU 2022 disponibile*](https://github.com/e-m-b-a/emba/wiki#publications-talks-and-live-demos) * [*EMBA ora fa parte della OWASP Firmware Security Testing Methodology*](https://github.com/scriptingxss/owasp-fstm#emba---embedded-analyzer) ---------------------- ## Link al wiki per informazioni più dettagliate - [Home](https://github.com/e-m-b-a/emba/wiki) - [Report demo interattivo di EMBA](https://www.securefirmware.de/emba/index.html) - [Panoramica delle funzionalità](https://github.com/e-m-b-a/emba/wiki/Feature-overview) - [Installazione](https://github.com/e-m-b-a/emba/wiki/Installation) - [Utilizzo](https://github.com/e-m-b-a/emba/wiki/Usage) - [FAQ](https://github.com/e-m-b-a/emba/wiki/FAQ) ## Installazione Prima di eseguire *EMBA* assicurati di aver [installato](https://github.com/e-m-b-a/emba/wiki/Installation) tutte le dipendenze con lo script di installazione e di aver soddisfatto i [prerequisiti](https://github.com/e-m-b-a/emba/wiki/Installation#prerequisites) ```console git clone https://github.com/e-m-b-a/emba.git cd emba sudo ./installer.sh -d ``` ## Avvio rapido con il profilo di scansione predefinito: ```console sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan.emba ``` ## Avvio rapido con il profilo SBOM predefinito: Per ulteriori dettagli sulle capacità SBOM di EMBA consulta il [wiki](https://github.com/e-m-b-a/emba/wiki/SBOM-environment) ```console sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-sbom.emba ``` ## Avvio rapido con il profilo di scansione con emulazione di sistema: Per ulteriori dettagli sul motore di emulazione di sistema di EMBA consulta il [wiki](https://github.com/e-m-b-a/emba/wiki/System-emulation). ```console sudo ./emba -l ~/log -f ~/firmware -p ./scan-profiles/default-scan-emulation.emba ``` --- *EMBA* supporta molteplici [opzioni](https://github.com/e-m-b-a/emba/wiki/Usage#arguments) di test e reporting. Per maggiori dettagli consulta il [wiki](https://github.com/e-m-b-a/emba/wiki/Usage). ## Partecipa L'IoT è in crescita, lo sviluppo è in corso e ci sono molte nuove funzionalità che vogliamo aggiungere. Accogliamo con favore [pull request](https://github.com/e-m-b-a/emba/pulls) e [issue](https://github.com/e-m-b-a/emba/issues) su GitHub. Consulta anche la documentazione [CONTRIBUTING](https://github.com/e-m-b-a/emba/blob/master/CONTRIBUTING.md) e [CONTRIBUTORS](https://github.com/e-m-b-a/emba/blob/master/CONTRIBUTORS.md) per ulteriori dettagli su come far parte della community _EMBA_. ## Team [Il team principale di EMBA](https://github.com/orgs/e-m-b-a/people) [Contributori](https://github.com/e-m-b-a/emba/blob/master/CONTRIBUTORS.md) *** **Sponsorizza EMBA e EMBArk:** L'ambiente _EMBA_ è gratuito e open source! Dedichiamo molto tempo ed energie a questi strumenti e alla ricerca correlata per renderlo possibile. Ora è possibile per te contribuire come sponsor! Se ti piace _EMBA_ hai la possibilità di supportare lo sviluppo futuro diventando uno [Sponsor](https://github.com/sponsors/e-m-b-a) Grazie [:heart: Diventa uno Sponsor](https://github.com/sponsors/e-m-b-a) Puoi anche offrirci una birra qui [:heart: Buy me a coffee](https://www.buymeacoffee.com/securefirmware) Per mostrare il tuo amore per EMBA con belle magliette o altro merch puoi visitare il nostro [Spreadshop](https://emba-firmware-analyzer.myspreadshop.de/) *** <p align="center"><b>EMBA - firmware security scanning at its best</b></p> ***
