
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
selenium-stealth — Livello stealth per Selenium Chrome che altera l'impronta digitale del browser e i segnali di automazione per eludere il rilevamento dei bot e mantenere i punteggi reCAPTCHA v3. | Kitploit
Strumenti/GitHubGitHub/diprajpatra/selenium-stealth
Anti-BotSpoofing dell'Impronta DigitaleBypass CAPTCHA
GitHubdiprajpatra/selenium-stealth

selenium-stealth

Livello stealth per Selenium Chrome che altera l'impronta digitale del browser e i segnali di automazione per eludere il rilevamento dei bot e mantenere i punteggi reCAPTCHA v3.

Vedi Repository
Condividi
739981156 anni faRevisionato da Kitploit

selenium-stealth Build Status

Un pacchetto python selenium-stealth per prevenire il rilevamento. Questo programma cerca di rendere python selenium più furtivo.

Al momento selenium-stealth supporta solo Selenium Chrome/Chromium.

Dopo aver usato selenium-stealth puoi prevenire quasi tutti i rilevamenti di selenium. Ci sono molte guide su stackoverflow su come prevenire il rilevamento di selenium, ma non riesco a trovare un singolo pacchetto python per questo, quindi ne sto creando uno: dopotutto non possiamo lasciare che i gatti vincano. Può essere visto come una reimplementazione del plugin JavaScript puppeteer-extra-plugin-stealth sviluppato da @berstend.

Caratteristiche che attualmente selenium-stealth può offrire:

  • ✅️ selenium-stealth con stealth supera tutti i test pubblici per bot.

  • ✅️ Con selenium-stealth selenium può eseguire l'accesso a un account Google.

  • ✅️ selenium-stealth aiuta a mantenere un punteggio reCAPTCHA v3 normale

Donazioni

Se trovi utile questo pacchetto e desideri supportare il suo sviluppo continuo, puoi donare qui. Grazie per il tuo supporto.

Donate Via PayPal

Installazione

Selenium-stealth è disponibile su PyPI e puoi installarlo con pip.

$ pip install selenium-stealth

Utilizzo

from selenium import webdriver
from selenium_stealth import stealth
import time

options = webdriver.ChromeOptions()
options.add_argument("start-maximized")

# options.add_argument("--headless")

options.add_experimental_option("excludeSwitches", ["enable-automation"])
options.add_experimental_option('useAutomationExtension', False)
driver = webdriver.Chrome(options=options, executable_path=r"C:\Users\DIPRAJ\Programming\adclick_bot\chromedriver.exe")

stealth(driver,
        languages=["en-US", "en"],
        vendor="Google Inc.",
        platform="Win32",
        webgl_vendor="Intel Inc.",
        renderer="Intel Iris OpenGL Engine",
        fix_hairline=True,
        )

url = "https://bot.sannysoft.com/"
driver.get(url)
time.sleep(5)
driver.quit()

Argomenti

stealth(
    driver: Driver,
    user_agent: str = 'Mozilla/5.0 (Windows NT 10.0; Win64; x64) AppleWebKit/537.36 (KHTML, like Gecko) Chrome/83.0.4103.53 Safari/537.36',
    languages: [str] = ["en-US", "en"],
    vendor: str = "Google Inc.",
    platform: str = "Win32",
    webgl_vendor: str = "Intel Inc.",
    renderer: str = "Intel Iris OpenGL Engine",
    fix_hairline: bool = False,
    run_on_insecure_origins: bool = False,
)
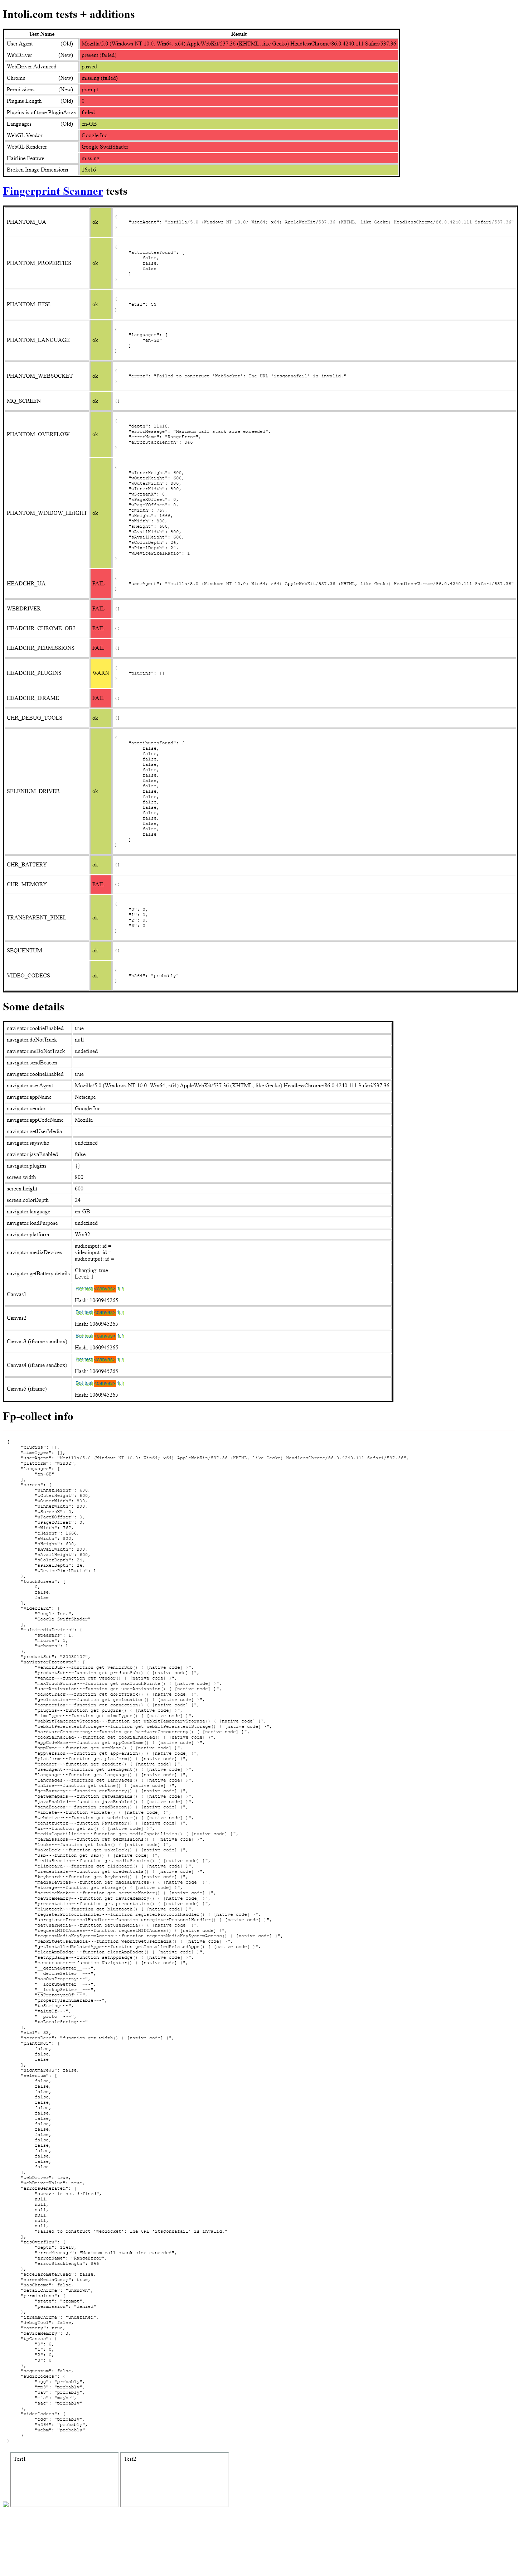
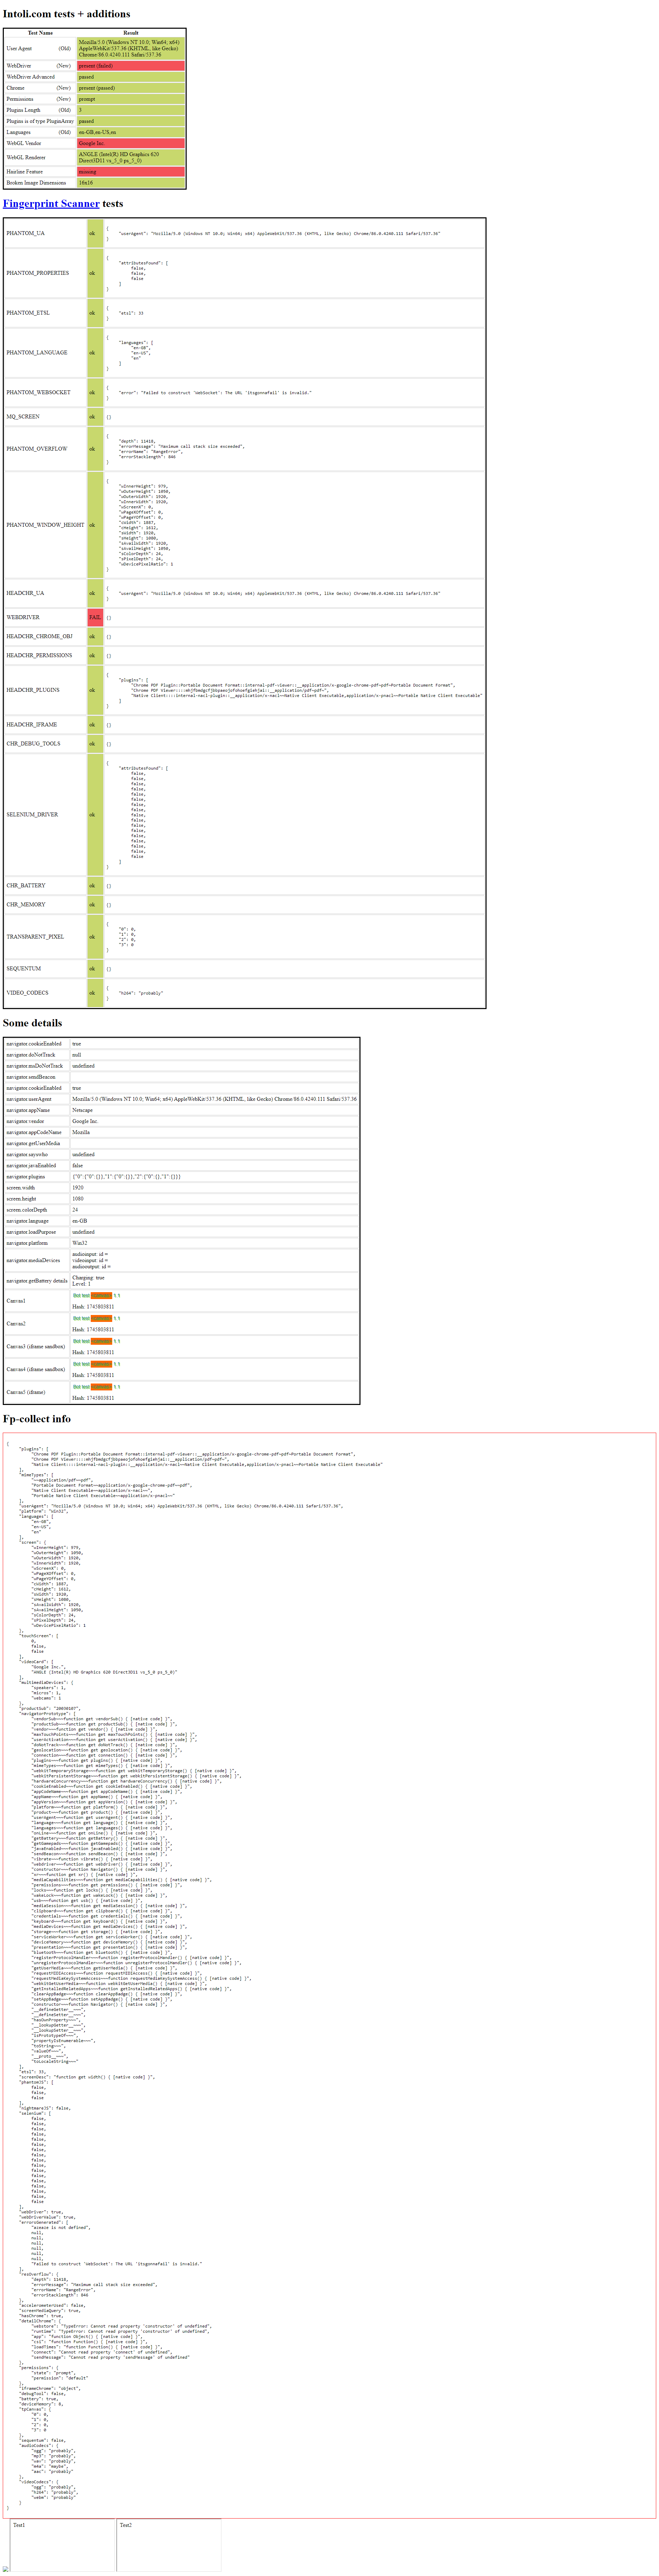
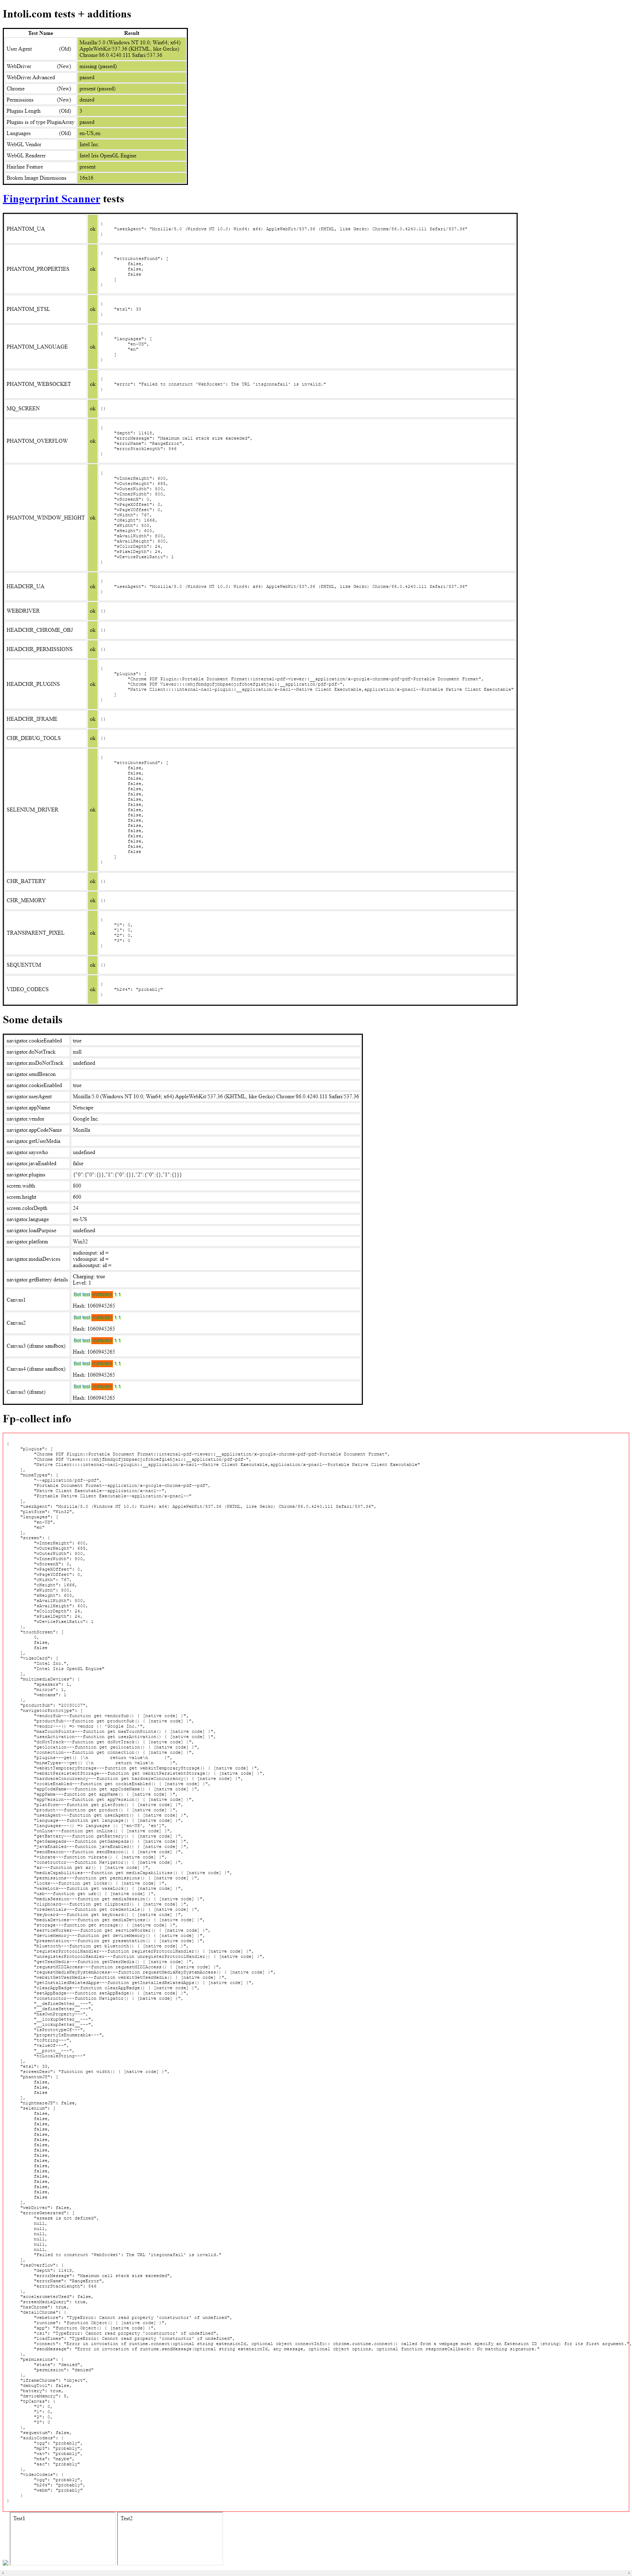
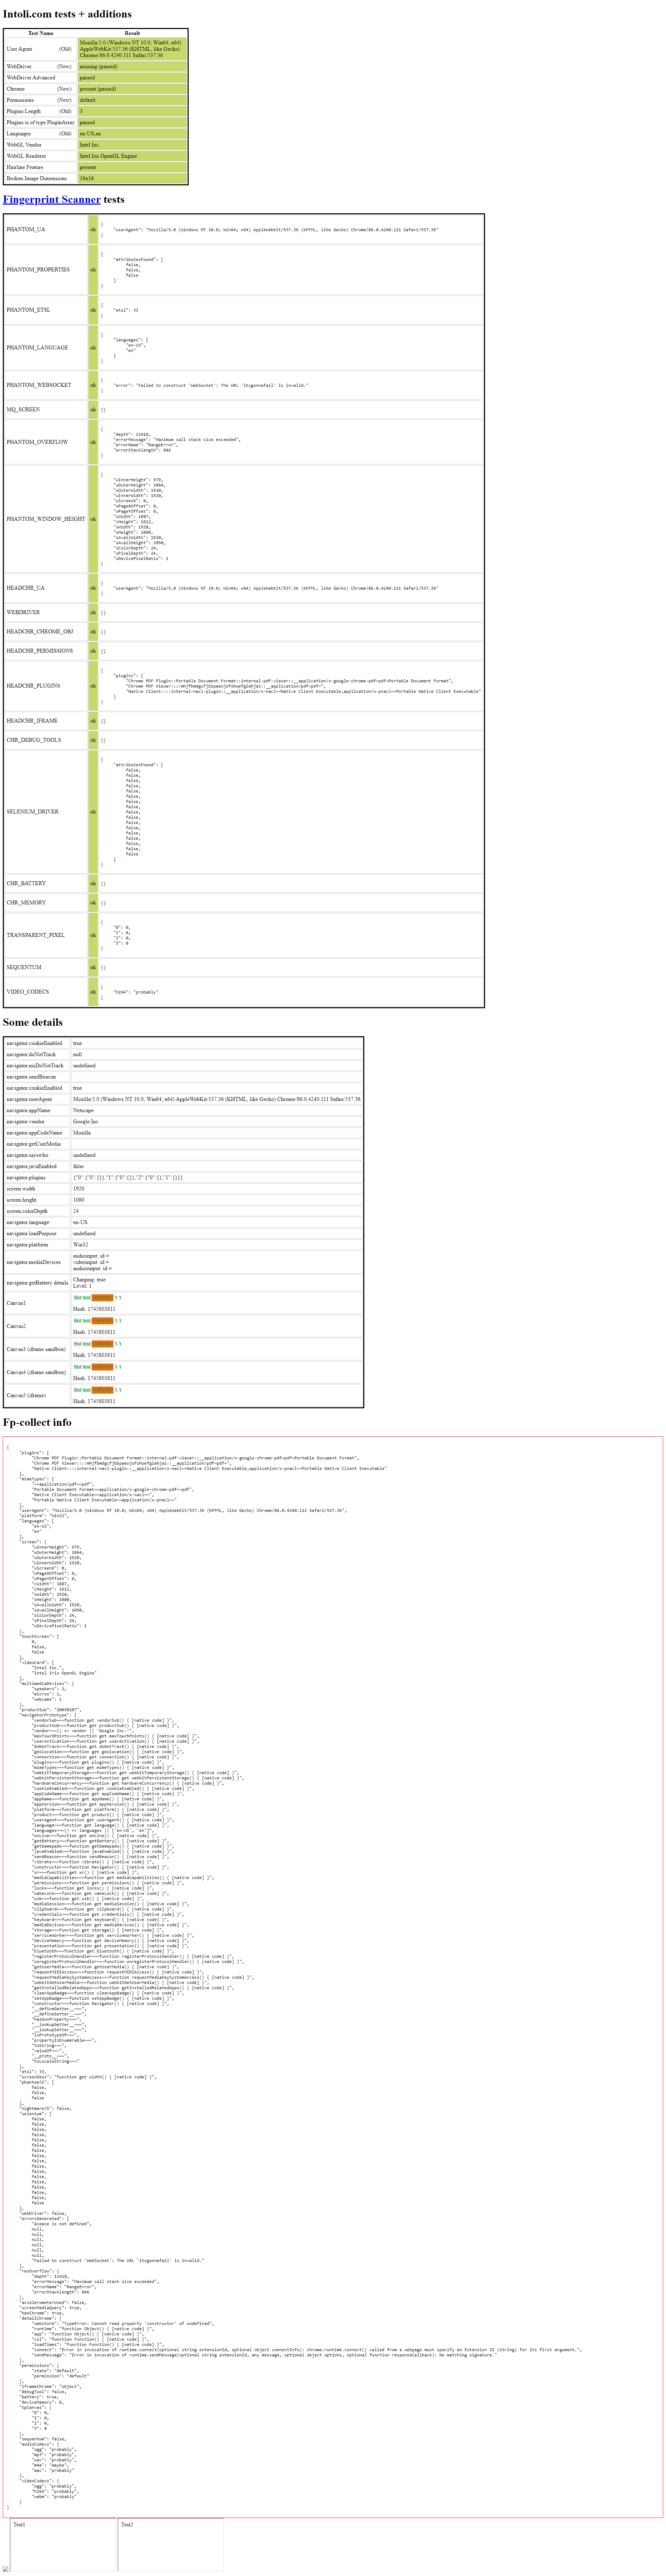
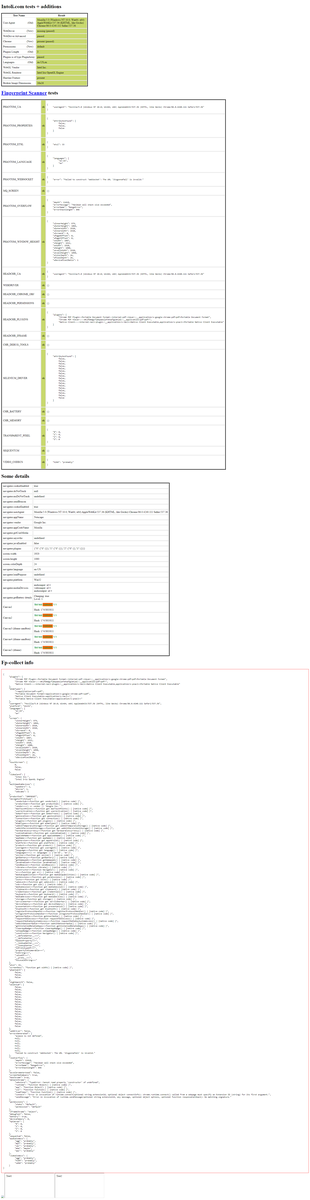
Risultati dei test (il rosso è negativo)

Selenium senza selenium-stealth 😢

headless headful

Selenium con selenium-stealth 💯

headless headful

Licenza

Copyright © 2020, diprajpatra. Rilasciato sotto la licenza MIT.

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    415
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    343
  • 5

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    258

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →