PulseAPK


🌍 Lingue
Inglese |
Tedesco |
Spagnolo |
Francese |
Ebraico |
Coreano |
Bielorusso |
Finlandese |
Lettone |
Estone |
Lituano |
Ceco |
Slovacco |
Ungherese |
Arabo |
Portoghese |
Russo |
Ucraino |
Cinese
PulseAPK è un'interfaccia utente grafica professionale multipiattaforma per il reverse engineering Android e l'analisi della sicurezza, costruita con Avalonia e .NET 8. Combina la potenza grezza di apktool con funzionalità avanzate di analisi statica, il tutto racchiuso in un'interfaccia ad alte prestazioni ispirata al cyberpunk. PulseAPK semplifica l'intero flusso di lavoro, dalla decompilazione all'analisi, alla ricostruzione e alla firma.
Panoramica delle funzionalità di PulseAPK
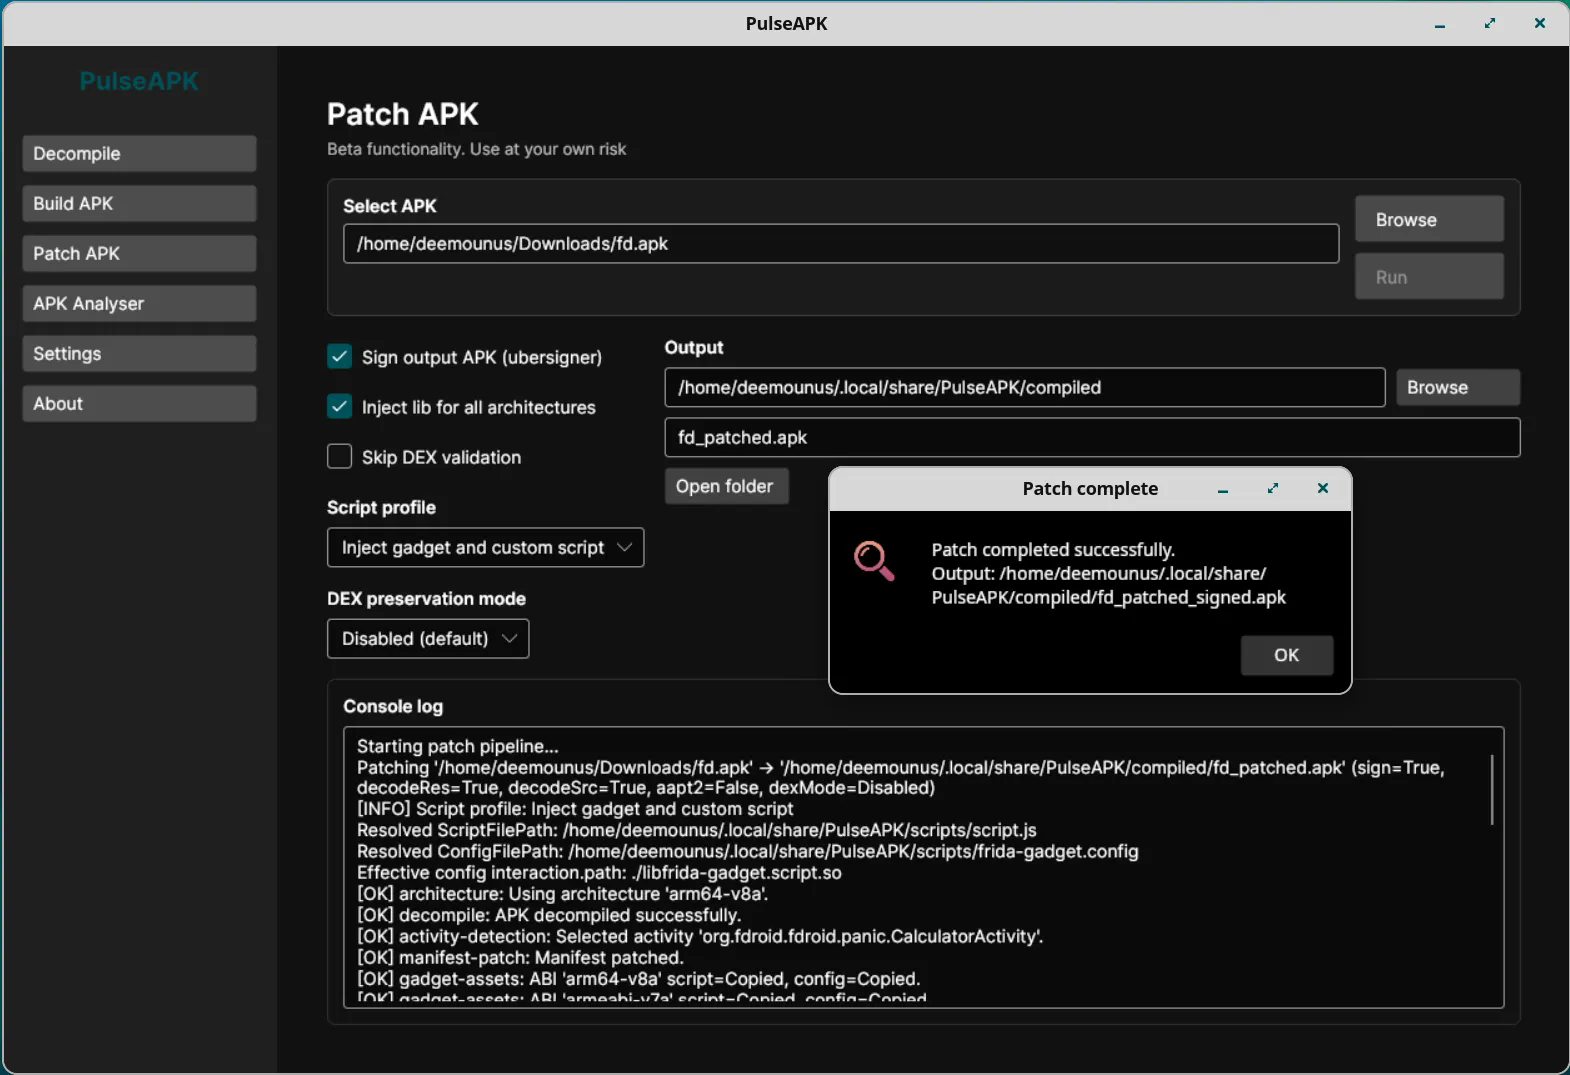
Panoramica delle funzionalità di patching di PulseAPK
PulseAPK è organizzato in un flusso di lavoro a finestra singola con una barra laterale sinistra per ogni strumento: Decompilazione, Costruzione APK, Patch APK, Analisi, Impostazioni e Informazioni. La scheda opzionale Strumenti Dispositivo può essere attivata dalle Impostazioni quando si desiderano flussi di lavoro assistiti da ADB. Ogni sezione si concentra su una fase del ciclo di vita dell'APK, permettendoti di passare dalla decodifica all'analisi, al patching, all'interazione con il dispositivo, alla ricostruzione e alla firma senza uscire dall'app.
Schermate
1) Flusso di decompilazione
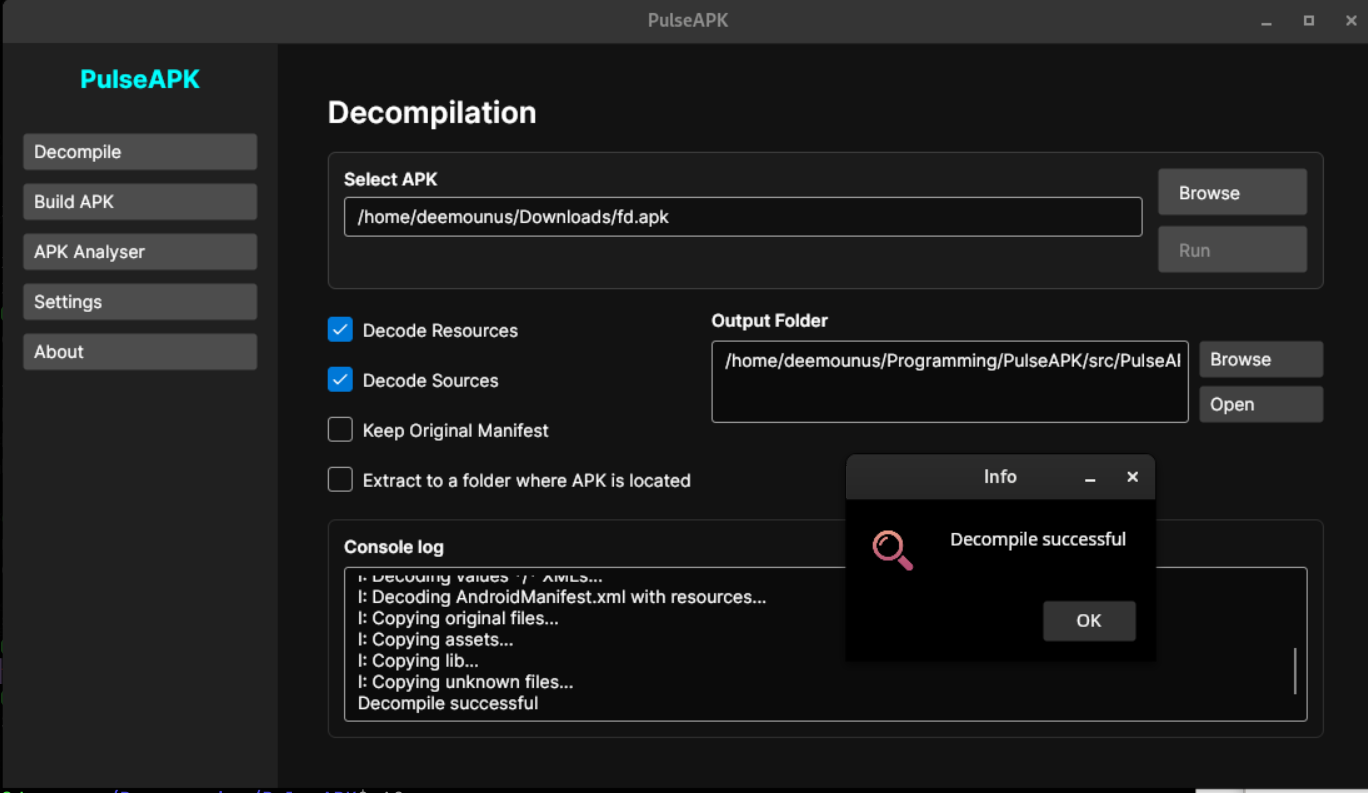
- Usa questa schermata per selezionare un APK di input e una cartella di output, quindi esegui la decompilazione.
- Flusso semplice: seleziona APK -> imposta percorso di output -> clicca su decompila.
2) Flusso di costruzione
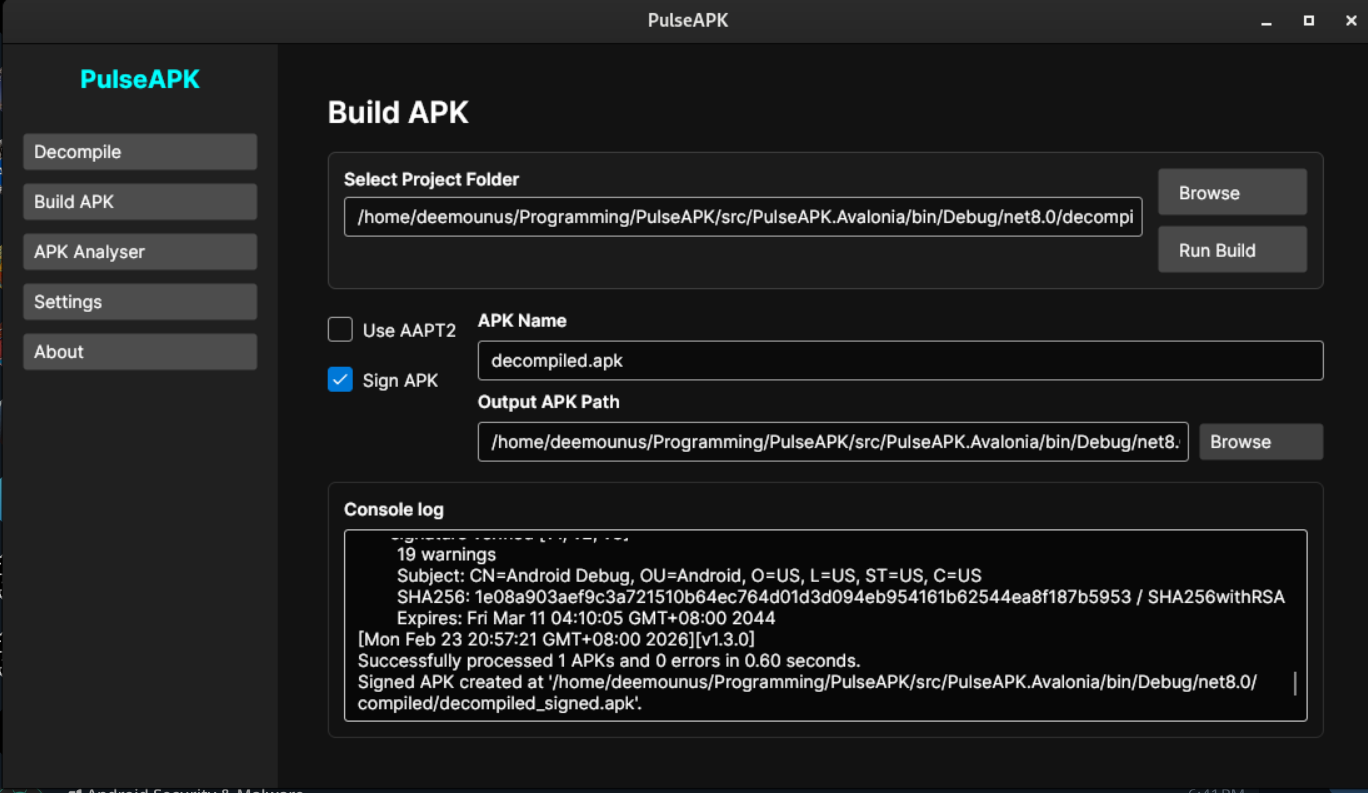
- Usa questa schermata per ricostruire un progetto decompilato in un nuovo APK.
- Flusso semplice: seleziona cartella del progetto -> scegli nome/percorso di output -> clicca su costruisci (e attiva la firma se necessario).
3) Flusso di patching
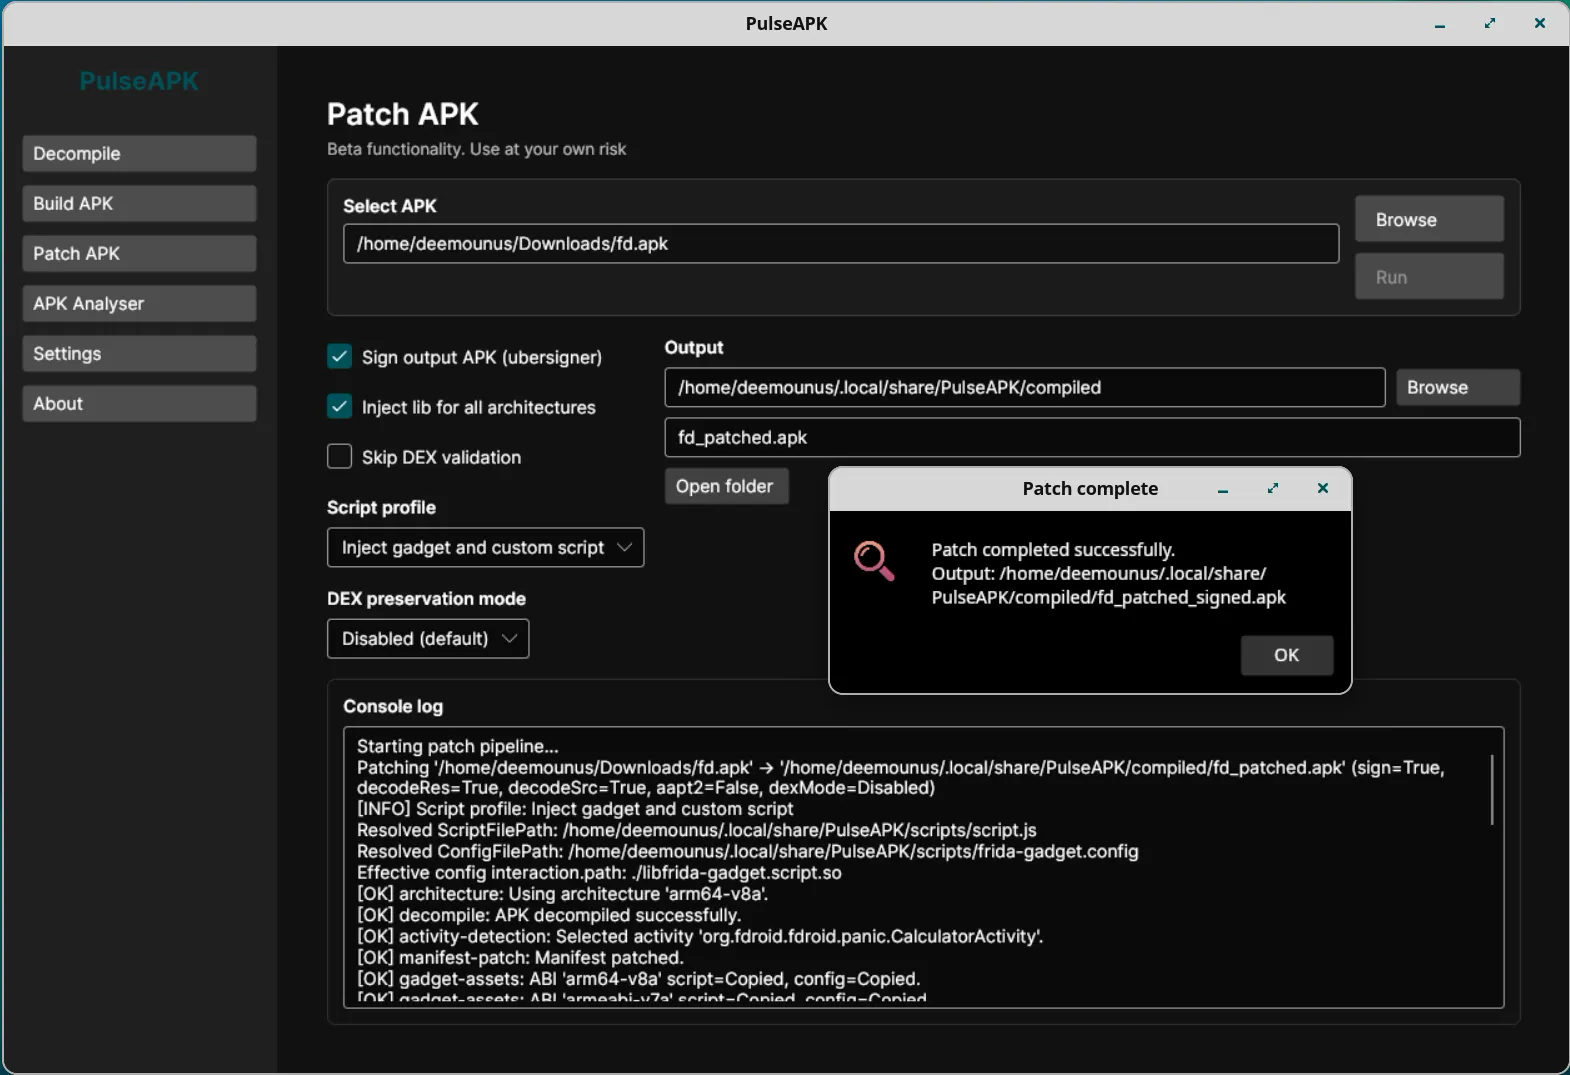
- Usa questa schermata per automatizzare le azioni di patching degli APK, inclusa l'iniezione del gadget Frida.
- Flusso semplice: carica APK/progetto -> scegli opzioni di patching -> esegui patch -> verifica l'output.
4) Risultati dell'analisi statica
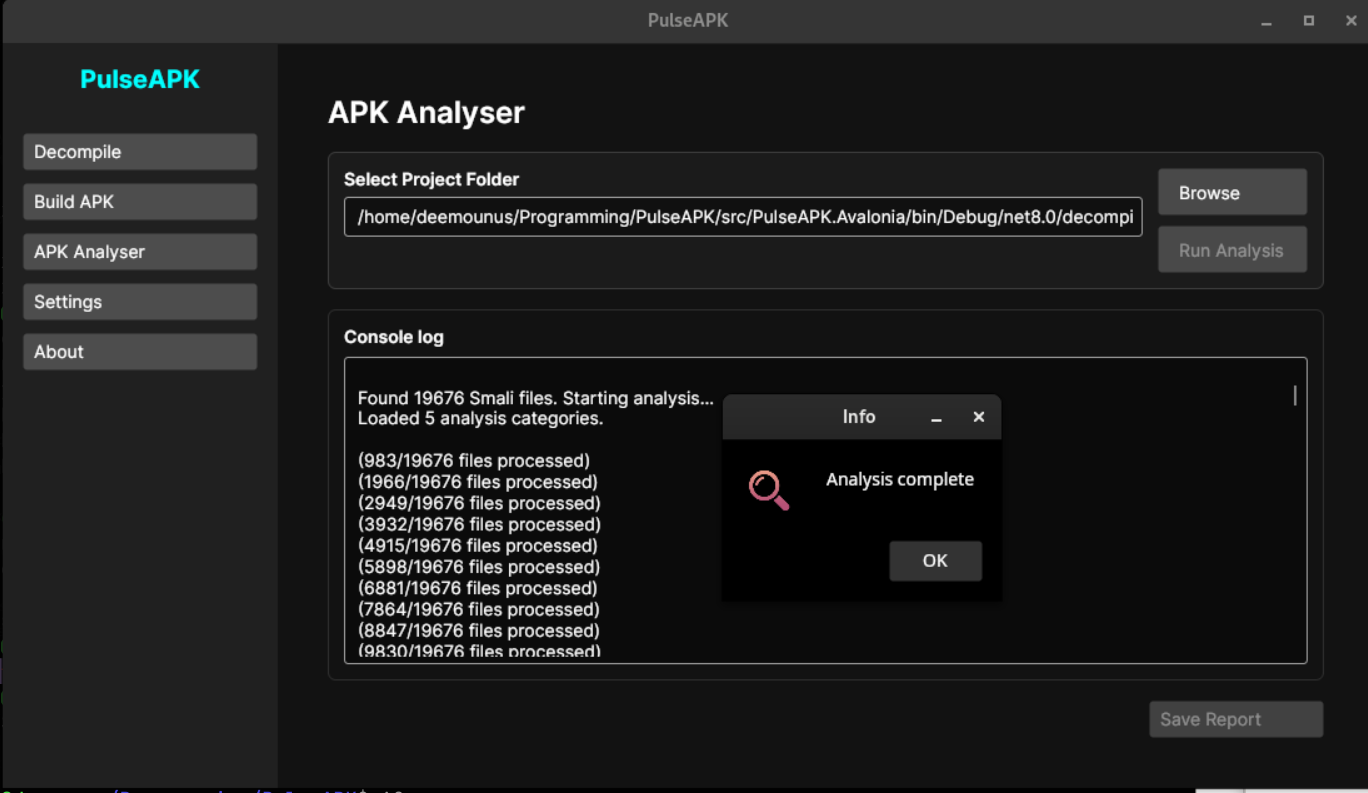
- Questa vista mostra i risultati di sicurezza dall'analisi Smali/statica.
- Flusso semplice: decompila prima -> apri la scheda/output di analisi -> esamina i risultati ed esporta il report.
Caratteristiche Principali
- 🛡️ Analisi di Sicurezza Statica: Scansiona automaticamente il codice Smali per vulnerabilità, inclusi rilevamento di root, controlli dell'emulatore, credenziali hardcoded e uso insicuro di SQL/HTTP.
- ⚙️ Motore di Regole Dinamico: Regole di analisi completamente personalizzabili tramite
smali_analysis_rules.json. Modifica i pattern di rilevamento al volo senza riavviare l'applicazione. Utilizza la cache per prestazioni ottimali.
- 🚀 UI/UX Moderna: Un'interfaccia reattiva dal tema scuro, progettata per l'efficienza, con feedback in tempo reale dalla console.
- 📦 Flusso di Lavoro Completo: Decompila, Analizza, Applica Patch, Ricompila e Firma gli APK in un unico ambiente integrato.
- 🧩 Patching APK: Automatizza l'iniezione del gadget Frida, gli aggiornamenti del manifest, la convalida del dex, la selezione dell'architettura e la firma opzionale dell'output dall'area di lavoro di patching.
- 📱 Strumenti Dispositivo Opzionali: Abilita flussi di lavoro ADB per dispositivi connessi, inclusi installazione APK, avvio, manutenzione dell'app, ricerca pacchetti, screenshot, registrazione dello schermo, preset logcat e comandi shell/ADB personalizzati.
- ⚡ Sicuro e Robusto: Include meccanismi intelligenti di convalida e prevenzione dei crash per proteggere il tuo spazio di lavoro e i tuoi dati.
- 🔧 Completamente Configurabile: Gestisci facilmente i percorsi degli strumenti (Java, Apktool, Uber APK Signer, ADB), la lingua, il tema, le funzionalità beta, le impostazioni dell'area di lavoro e i parametri di analisi.
Capacità Avanzate
Analisi di Sicurezza
PulseAPK include un analizzatore statico integrato che scansiona il codice decompilato alla ricerca di indicatori di sicurezza comuni:
- Rilevamento Root: Identifica controlli per Magisk, SuperSU e binari root comuni.
- Rilevamento Emulatore: Trova controlli per QEMU, Genymotion e proprietà di sistema specifiche.
- Dati Sensibili: Scansiona API keys hardcoded, token e intestazioni di autenticazione base.
- Rete Insicura: Segnala l'uso di HTTP e potenziali punti di fuga di dati.
Le regole sono definite in smali_analysis_rules.json e possono essere personalizzate in base alle tue esigenze specifiche.

 deemoun/pulseapk-core
