Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
DotGit — Un'estensione per verificare se .git è esposto nei siti web visitati | Kitploit
Strumenti/GitHubGitHub/davtur19/dotgit
Scanner di VulnerabilitàRaccolta InformazioniSicurezza Web
GitHubdavtur19/dotgit

DotGit

Un'estensione per verificare se .git è esposto nei siti web visitati

Vedi Repository
479498128 giorni faRevisionato da Kitploit
Condividi

Utenti Firefox Utenti Chrome

DotGit

Un'estensione per verificare se .git è esposto nei siti web visitati

Funzionalità

  • Verifica se esiste una cartella .git/.svn/.hg per ogni sito che visiti
  • Verifica se esiste un file .env per ogni sito che visiti
  • Verifica se esiste un file .DS_Store per ogni sito che visiti
  • Verifica se il sito è open source (github/gitlab)
  • Verifica se il sito ha un security.txt
  • Riceverai una notifica quando viene trovata una cartella
  • Elenco dei siti esposti trovati
  • Scarica l'intera cartella .git in formato zip, anche se i file non sono elencati sul sito
  • Visualizza .git/config con un clic
  • Opzioni per: colori, notifiche, timeout e download

Alcuni controlli sono disattivati per impostazione predefinita, apri le impostazioni per attivarli

Timeout

Ogni richiesta di rete (controlli, download e la verifica open source) viene interrotta dopo lo stesso timeout della richiesta, 15 secondi per impostazione predefinita. Puoi modificarlo nelle impostazioni: aumentalo se la tua connessione è lenta, riducilo se vuoi che i controlli falliscano rapidamente.

Come funziona il download

C'è una coda per i download, con un numero massimo di connessioni simultanee; se questo numero viene superato, i file successivi vengono messi in coda e avviati non appena una connessione è libera. Una richiesta che non risponde entro il timeout della richiesta viene conteggiata come errore di rete, quindi un server non raggiungibile non può mantenere il download aperto per sempre.

Nota:

  • Il download è una funzionalità aggiuntiva di DotGit, non è pensato per scaricare repository di grandi dimensioni (ci sono limiti alla memoria utilizzabile dalle estensioni, e DotGit fa tutto in RAM)
  • È consigliabile modificare le impostazioni di download poiché per impostazione predefinita i valori sono mantenuti bassi per evitare problemi a chi non ha una buona connessione o una buona CPU, tuttavia valori troppo alti potrebbero bloccare il browser anche su computer potenti
  • Per impostazione predefinita, svn, mercurial, dotenv e .DS_Store sono disattivati, per attivarli basta andare nelle impostazioni e attivarli

Screenshot
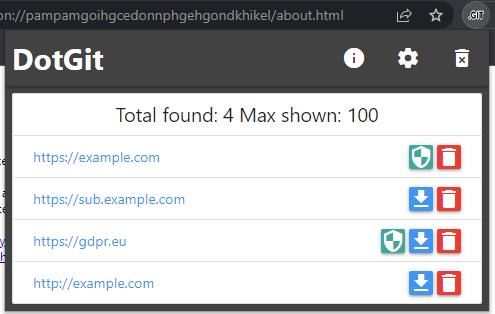
ScreenShot

Download: Firefox | Chrome

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    540
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    476
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    373
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    322
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    278
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    251

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →









