

Skip to content
KitploitKITPLOIT
StrumentiBlog
Log in
Invia
StrumentiBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
Strumenti/GitHubGitHub/d4vinci/cuteit
Strumenti di PhishingGenerazione di PayloadEvasione IDS/IPSScripting e AutomazioneBypass WAFCommand and ControlIngegneria Sociale
GitHubd4vinci/cuteit

Cuteit

Offuscatore IP progettato per rendere un IP malintenzionato un po' più carino

Vedi Repository
545147522 anni faRevisionato da Kitploit
Condividi

Cuteit Python 3.5 Python 2.7 Build Status

Offuscatore di IP progettato per rendere un IP malevolo un po' più carino 😄

Un semplice strumento Python per aiutarti a ingegnerizzare socialmente, bypassare firewall con whitelist, potenzialmente rompere regole regex per il logging della riga di comando che cerca indirizzi IP e offuscare stringhe in chiaro verso posizioni C2 all'interno del payload.

Tutto ciò viene semplicemente realizzato offuscando l'IP in molte forme.

Usage

usage: Cuteit.py [-h] [--disable-coloring] ip

positional arguments:
  ip                  IP you want to convert

optional arguments:
  -h, --help          show this help message and exit
  --disable-coloring  Disable colored printing
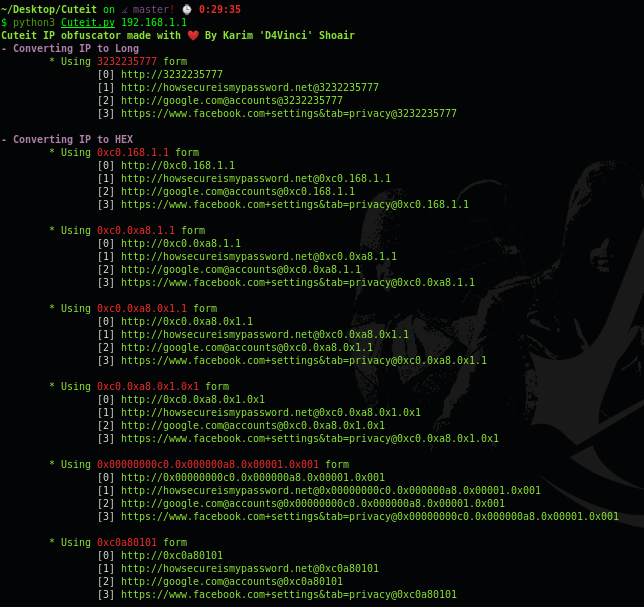
Screenshot

alt img alt img

Usarlo come modulo!

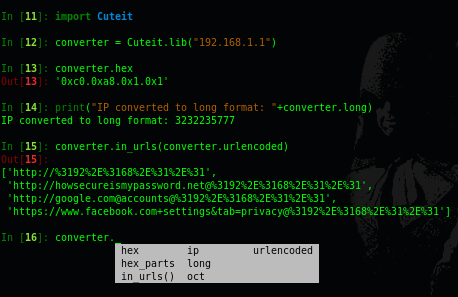
Puoi usare questo script come modulo nei tuoi script Python come segue:

import Cuteit
convert = Cuteit.lib(ip)
print(convert.hex)

e la foto sotto mostra come funziona:
alt img

Donazione

Riscrivere e migliorare questo strumento mi ha richiesto molto impegno e tempo. Quindi se questo strumento ti è stato utile, sentiti libero di ringraziarmi offrendomi un caffè :)


Coffee

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    524
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    478
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    357
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    317
  • 5

    estorides

    grisuno/estorides

    Aggrega in parallelo oltre 99 fonti OSINT gratuite, risolve le entità in un knowledge graph ed esporta in STIX 2.1, MISP o GraphML con analisi assistita da LLM.

    305
  • 6

    opencti

    opencti-platform/opencti

    Piattaforma aperta di intelligence sulle minacce informatiche

    275

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →





