cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
Procedura passo-passo per lo sfruttamento di CVE-2025-53770 (ToolShell) in un laboratorio LetsDefend, che copre RCE, distribuzione di web shell e analisi della risposta agli incidenti.

TL;DR Ehi, in questo lab di LetsDefend mi sono immerso in una zero-day di SharePoint chiamata ToolShell (CVE-2025-53770). In pratica, ho replicato un attacco reale in cui una richiesta POST maliziosa bypassava l'autenticazione, eseguiva PowerShell per rubare le chiavi di MachineKeySection, compilava payload.exe e rilasciava una web shell (spinstall0.aspx). Ho registrato tutto, analizzato il comportamento e contenuto l'host. Questo README copre l'attacco, i miei passaggi e le lezioni apprese.
Panoramica del lab
Strumenti usati:
Windows PowerShell
VirusTotal
AbuseIPDB
LetsDefend Log Management
LetsDefend Enpoint Security
LetsDefend Threat Intel
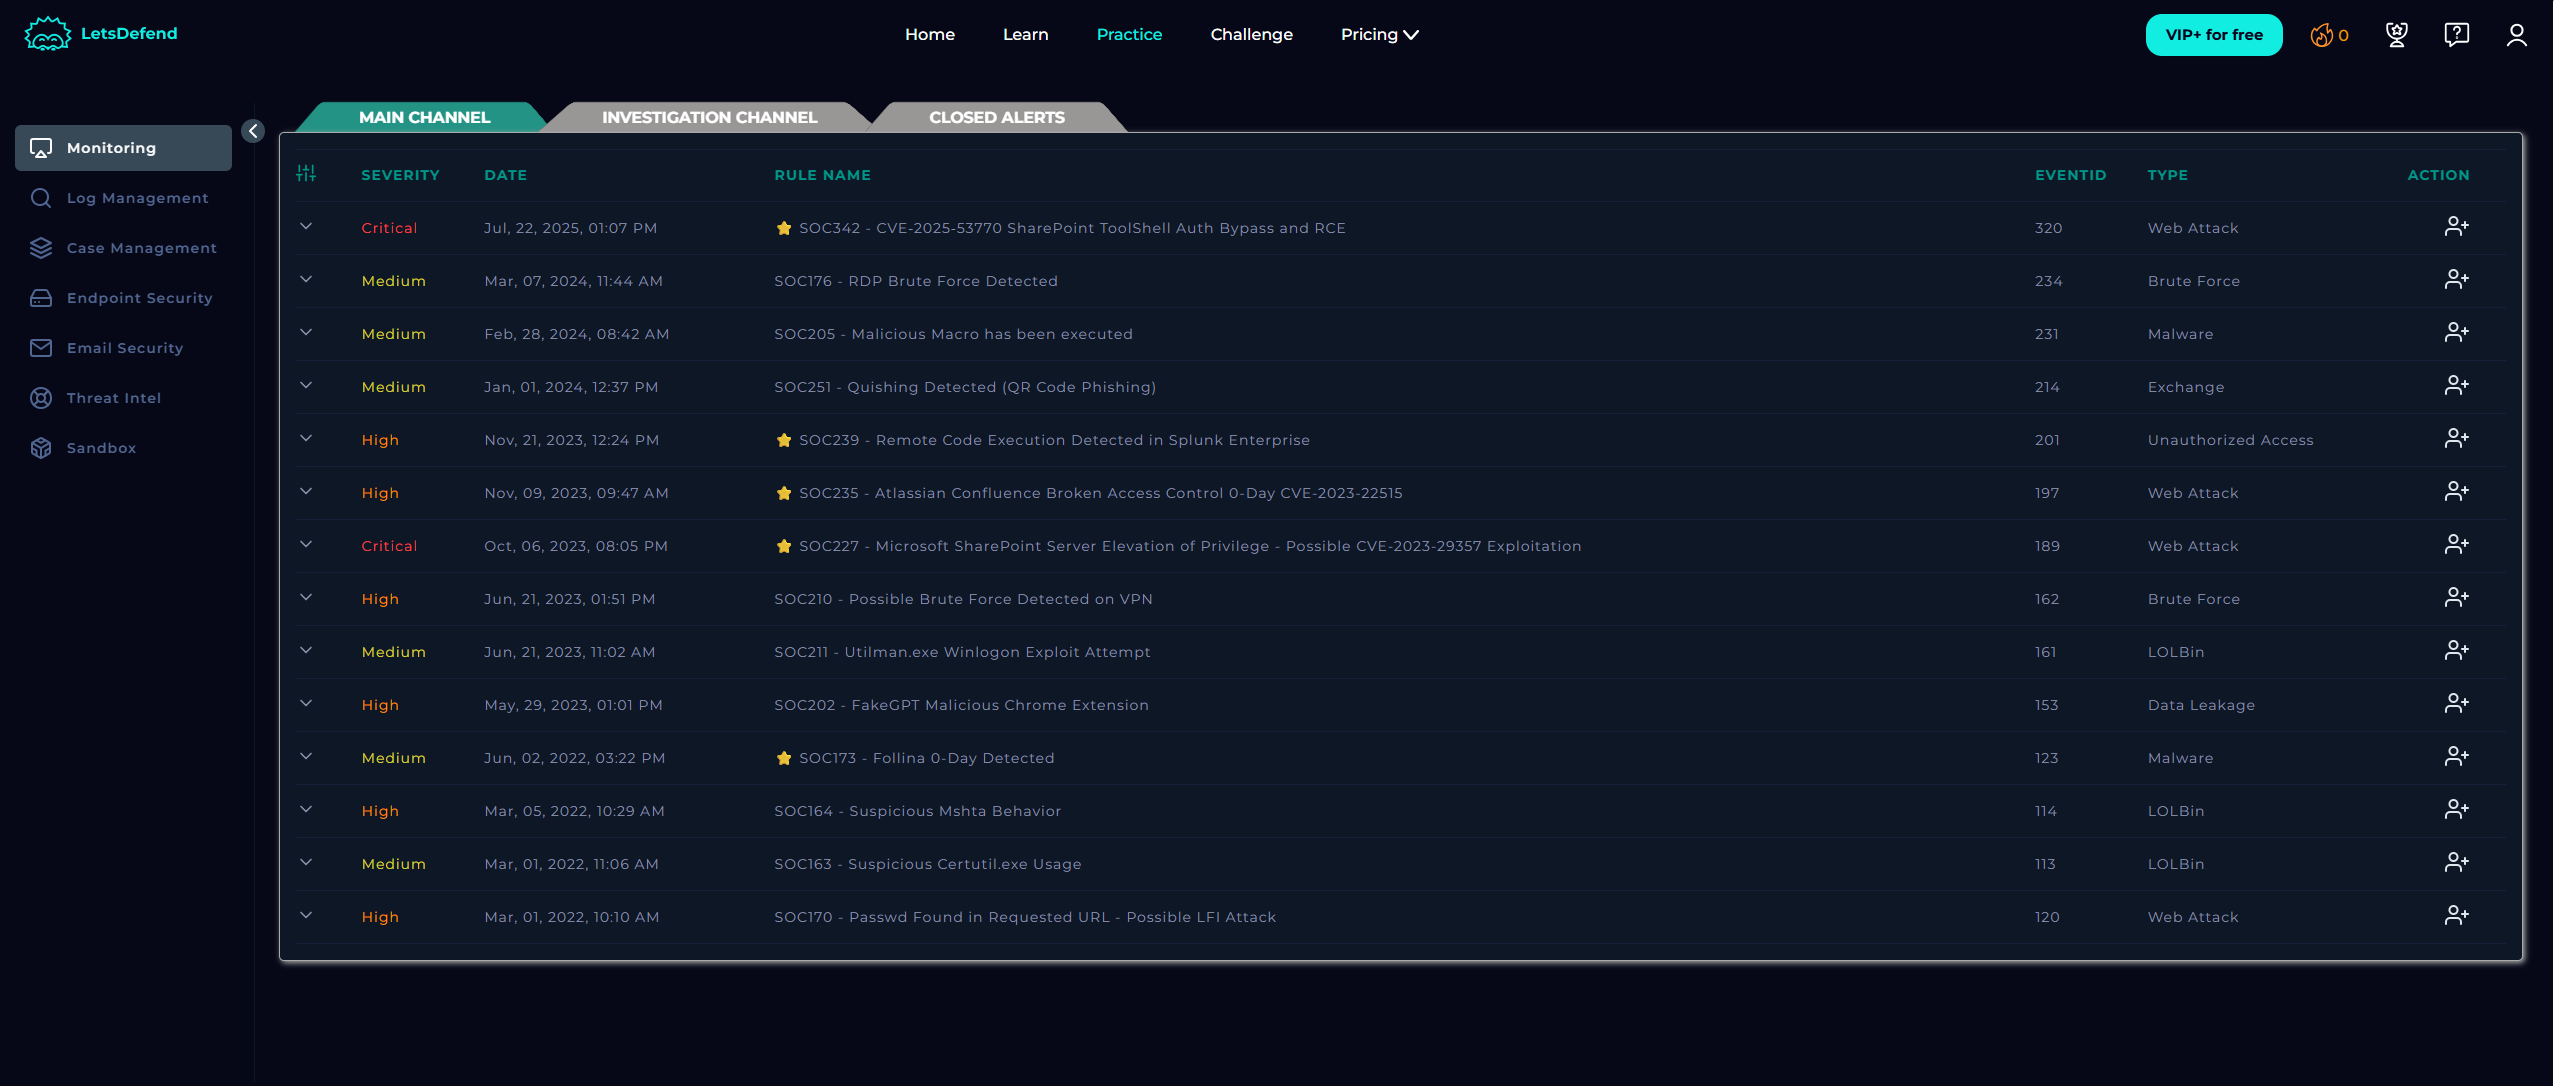
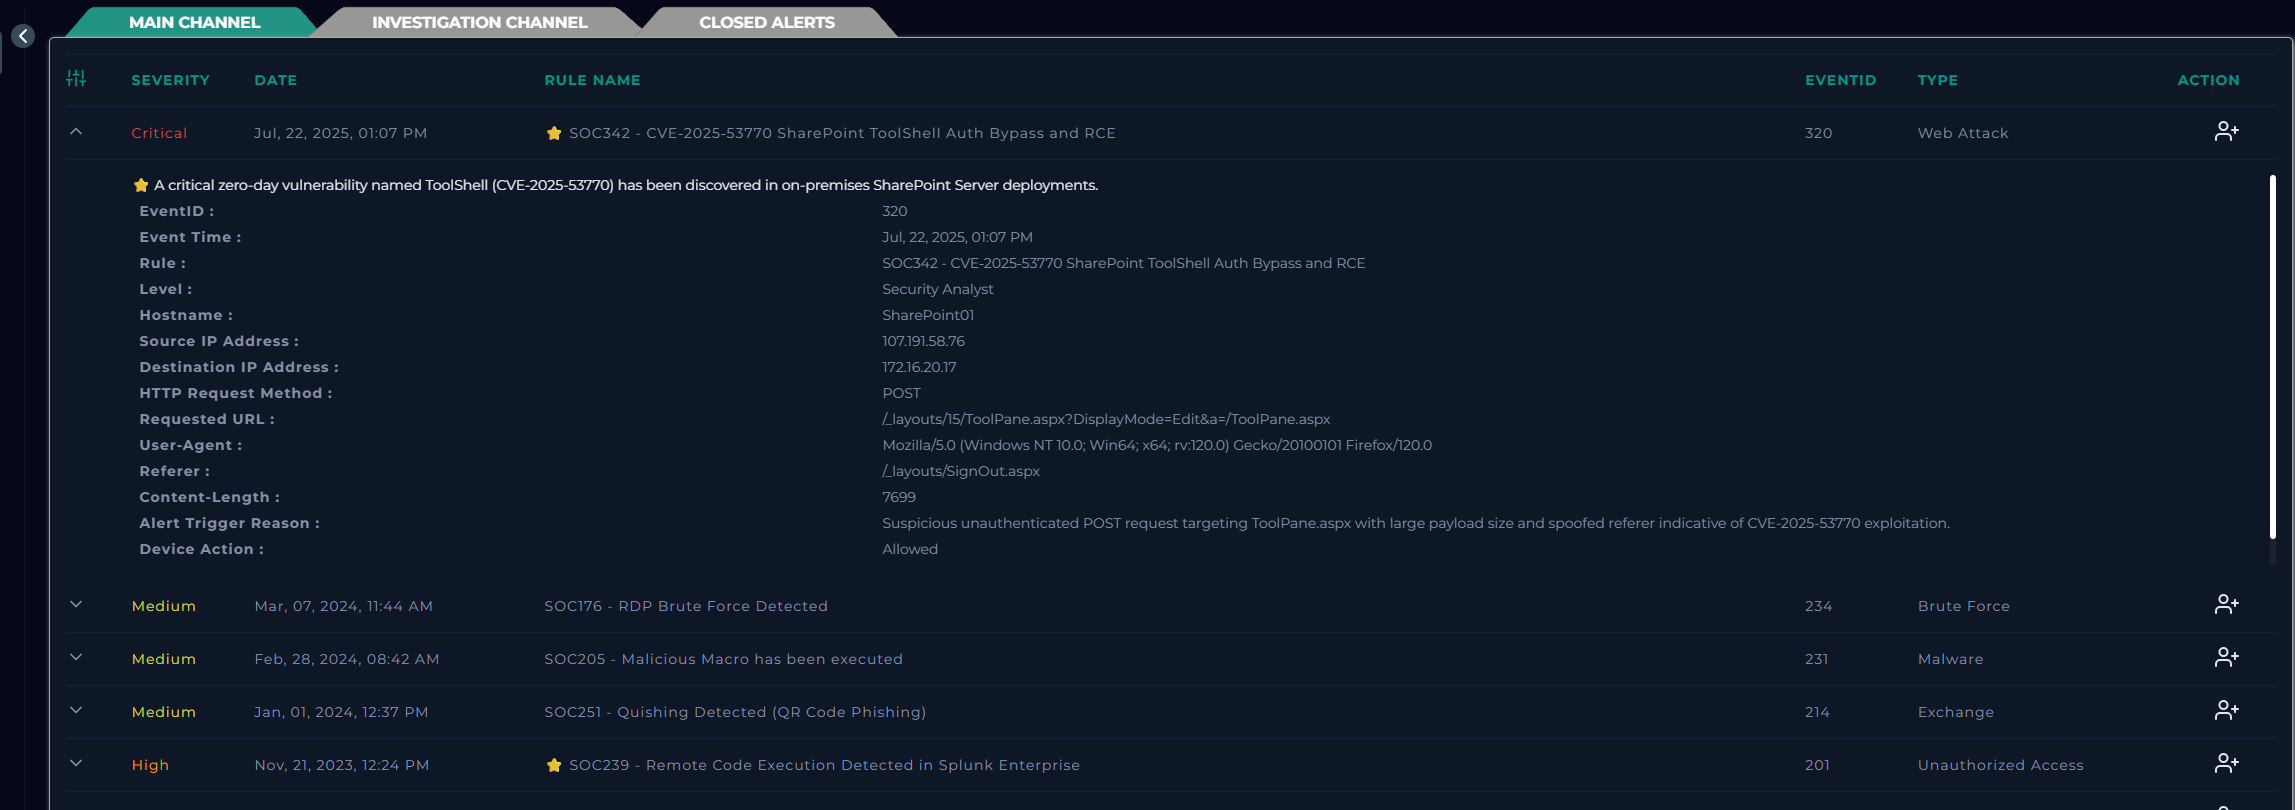
EventID : 320
Ora evento : 22 lug 2025, 01:07 PM
Regola : SOC342 - CVE‑2025‑53770 SharePoint ToolShell Bypass dell'autenticazione e RCE
Livello : Analista della sicurezza
Nome host : SharePoint01
Indirizzo IP sorgente : 107.191.58.76
Indirizzo IP di destinazione : 172.16.20.17
Metodo di richiesta HTTP : POST
URL richiesto : /_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx User-Agent : Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
Referer : /_layouts/SignOut.aspx
Content-Length : 7699
Motivo dell'attivazione dell'alert : Richiesta POST non autenticata sospetta verso ToolPane.aspx con payload di grandi dimensioni e referer falsificato, indicativi dello sfruttamento di CVE-2025-53770.
Azione del dispositivo : Consentita
Panoramica Il 22 luglio 2025, il nostro monitoraggio della sicurezza ha segnalato un attacco zero-day critico mirato a un'istanza di SharePoint Server on-premises chiamata SharePoint01.
Dettagli CVE:
Catalogo CISA KEV: voce pubblicata il 20 luglio 2025
Vettore di attacco: richiesta POST all'endpoint /ToolPane.aspx, header referer falsificato, payload malintenzionato di grandi dimensioni
Sorgente: IP 107.191.58.76, Vultr Holdings, LLC, USA
Informazioni su SharePoint Microsoft SharePoint è la spina dorsale della collaborazione aziendale e della gestione documentale. In sostanza, è uno spazio sicuro e organizzato, simile a un cloud, per file, flussi di lavoro e app interne.
Usi principali:
Gestione documentale: versionamento, trail di audit, controllo dei file
Collaborazione: più utenti che modificano lo stesso documento contemporaneamente
Portali web interni: notizie, aggiornamenti, informazioni HR, policy
Flussi di lavoro automatizzati: approvazioni, moduli, notifiche
Integrazione: strettamente legato a Teams, Outlook, Suite Office, Power BI
Considerazioni sulla sicurezza:
Autenticazione: AD o SSO
Crittografia: dati a riposo e in transito
Web Part e layout: possono essere sfruttati se mal configurati
Gestione delle patch: fondamentale per prevenire attacchi zero-day
CVE-2025-53770, chiamata anche ToolShell, è una zero-day di SharePoint sfruttata in natura. È una vulnerabilità critica di deserializzazione nei server Microsoft SharePoint on-premises che consente l'esecuzione remota di codice (RCE) non autenticata. Si combina con altre falle di SharePoint (CVE-2025-49704 e CVE-2025-49706) per compromettere completamente i sistemi. Ha un punteggio CVSS di 9.8, il che significa che è critica.
Caricano web shell malintenzionate come spinstall0.aspx tramite l'endpoint ToolPane.aspx, usando header referrer falsificati per bypassare l'autenticazione.
Estraggono i valori critici di MachineKey dalla configurazione di SharePoint per generare payload ViewState attendibili per un accesso persistente.
e successivamente distribuiscono ransomware (ad esempio, il ceppo "Warlock") o esfiltrano credenziali e installano backdoor.
Prima divulgazione pubblica: 19 luglio 2025 (blog Microsoft)
Patch rilasciate: 20–21 luglio 2025
Inserita nel catalogo KEV di CISA: 20 luglio 2025
Ho analizzato l'indirizzo IP del mittente (indirizzo IP sorgente) su VirusTotal
Indirizzo IP sorgente : 107.191.58.76
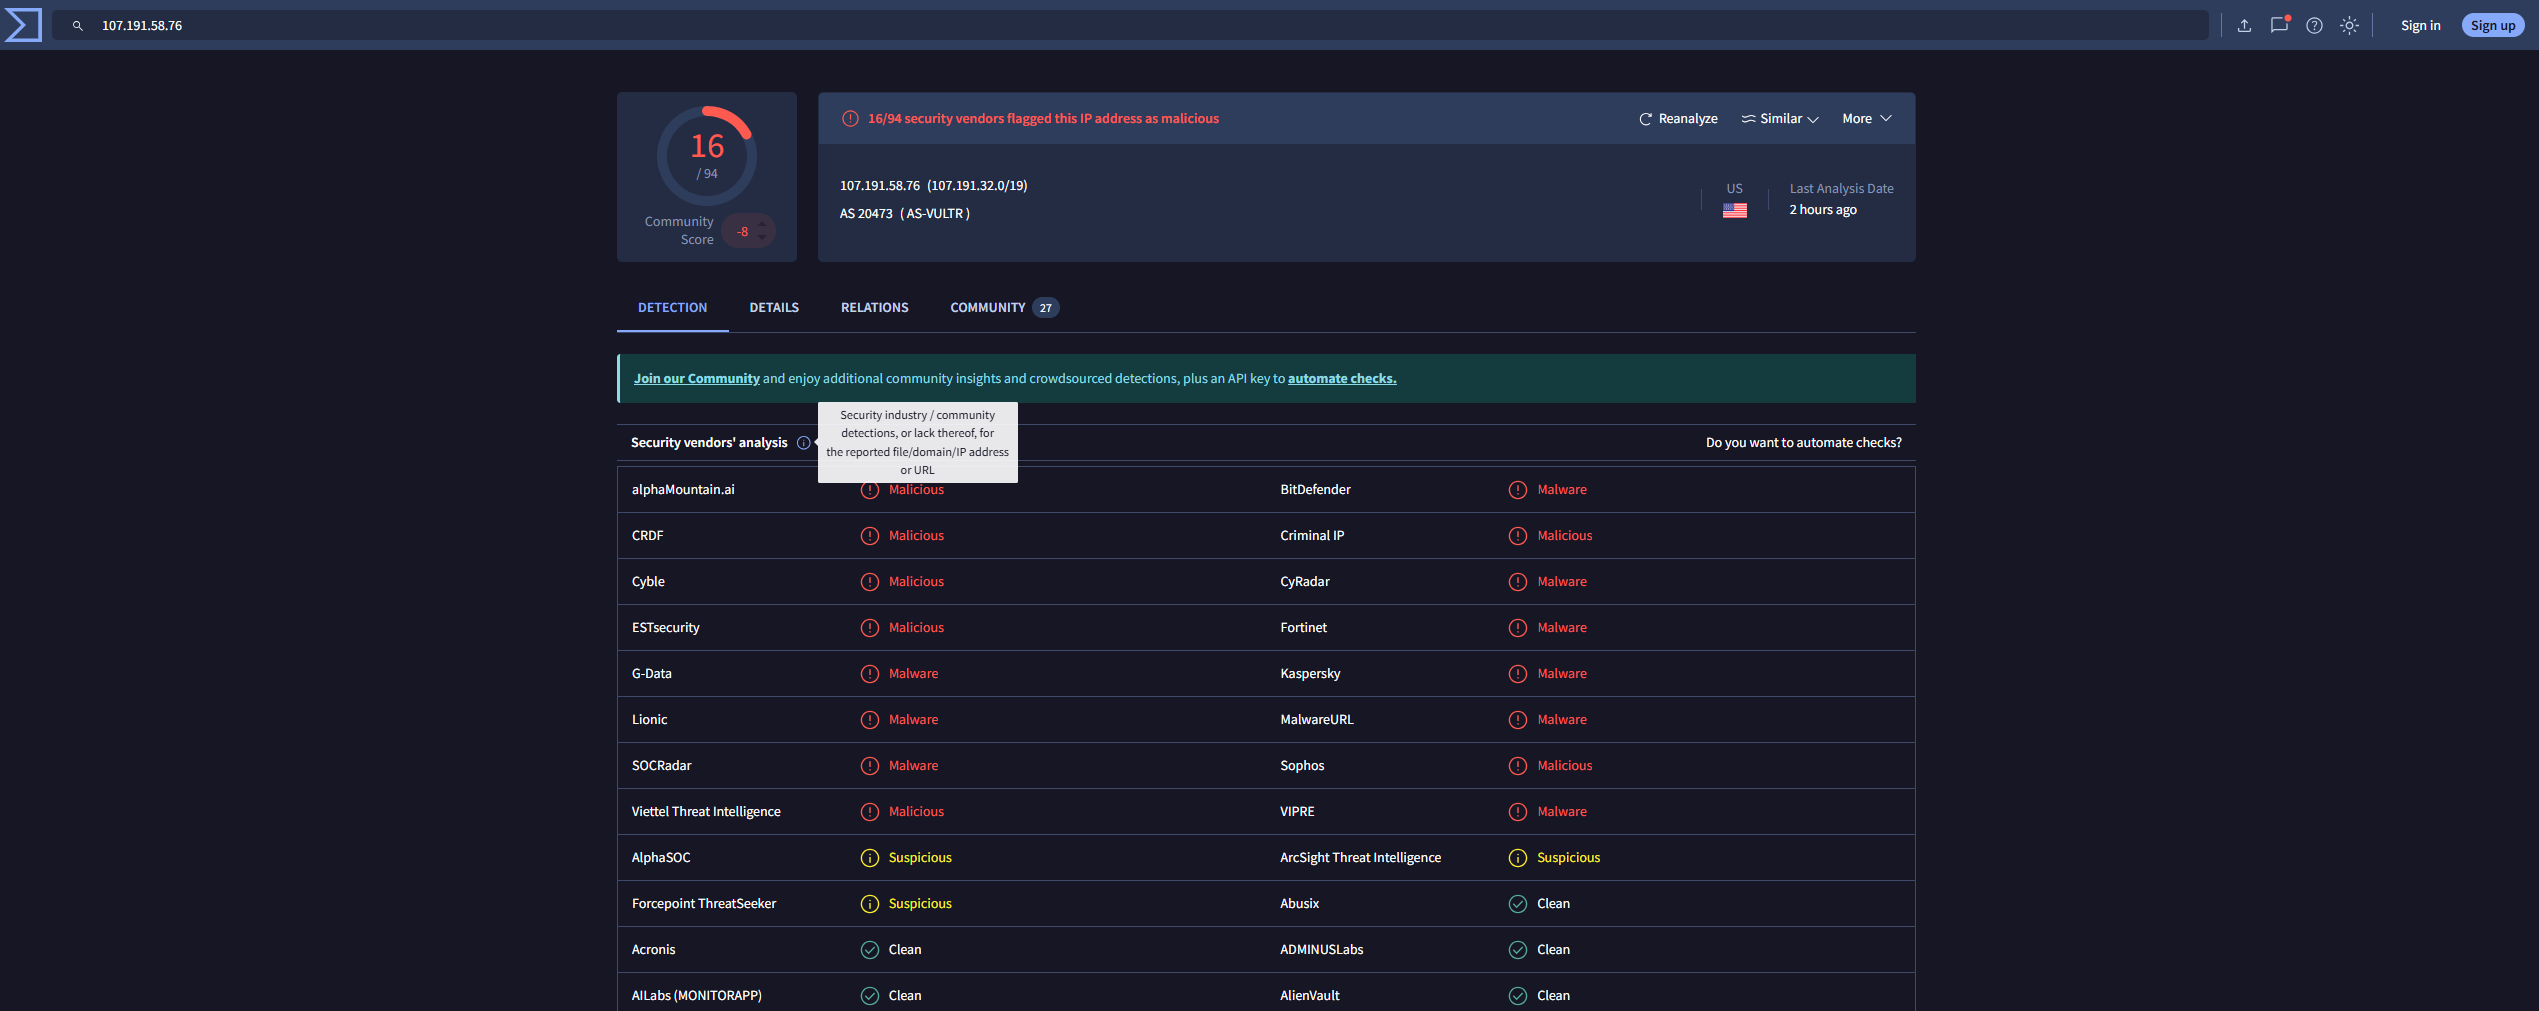
Da questo so già che l'IP è malintenzionato
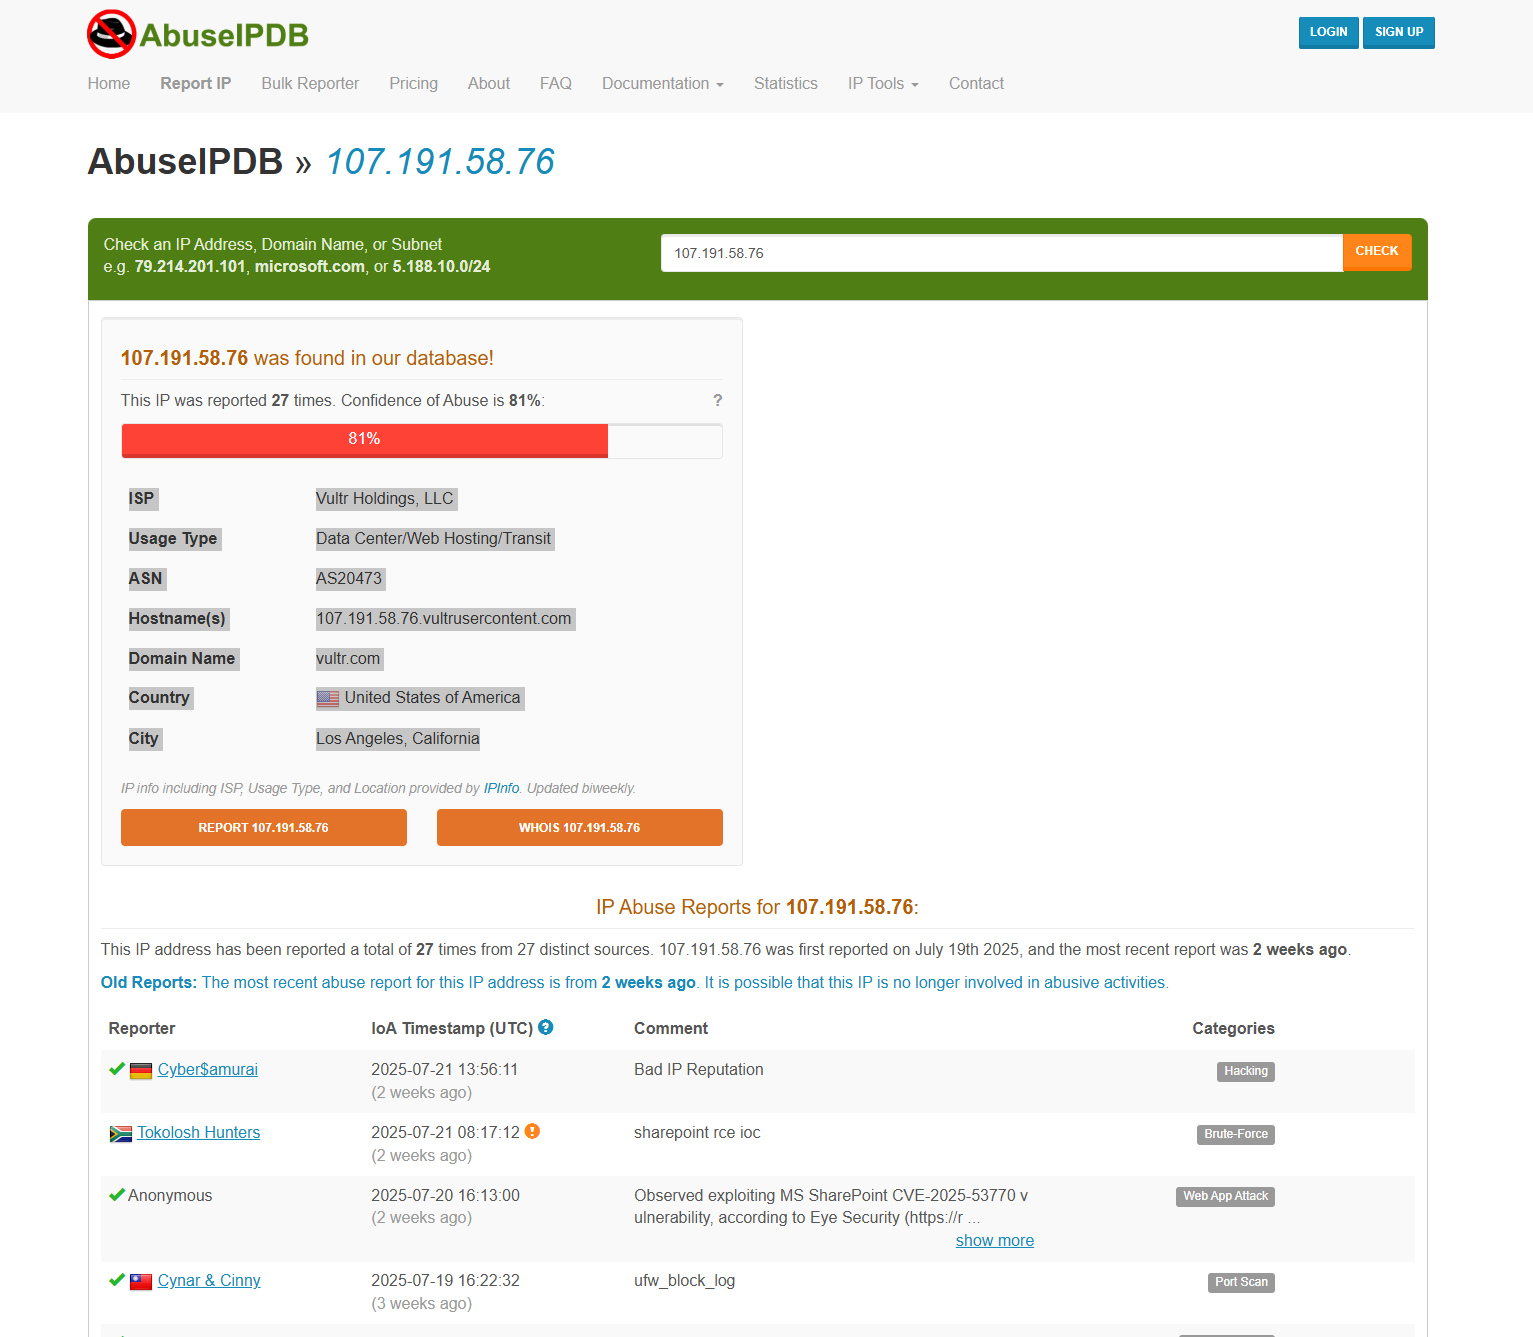
Ora devo cercare la provenienza dell'IP con l'aiuto di AbuseIPDB
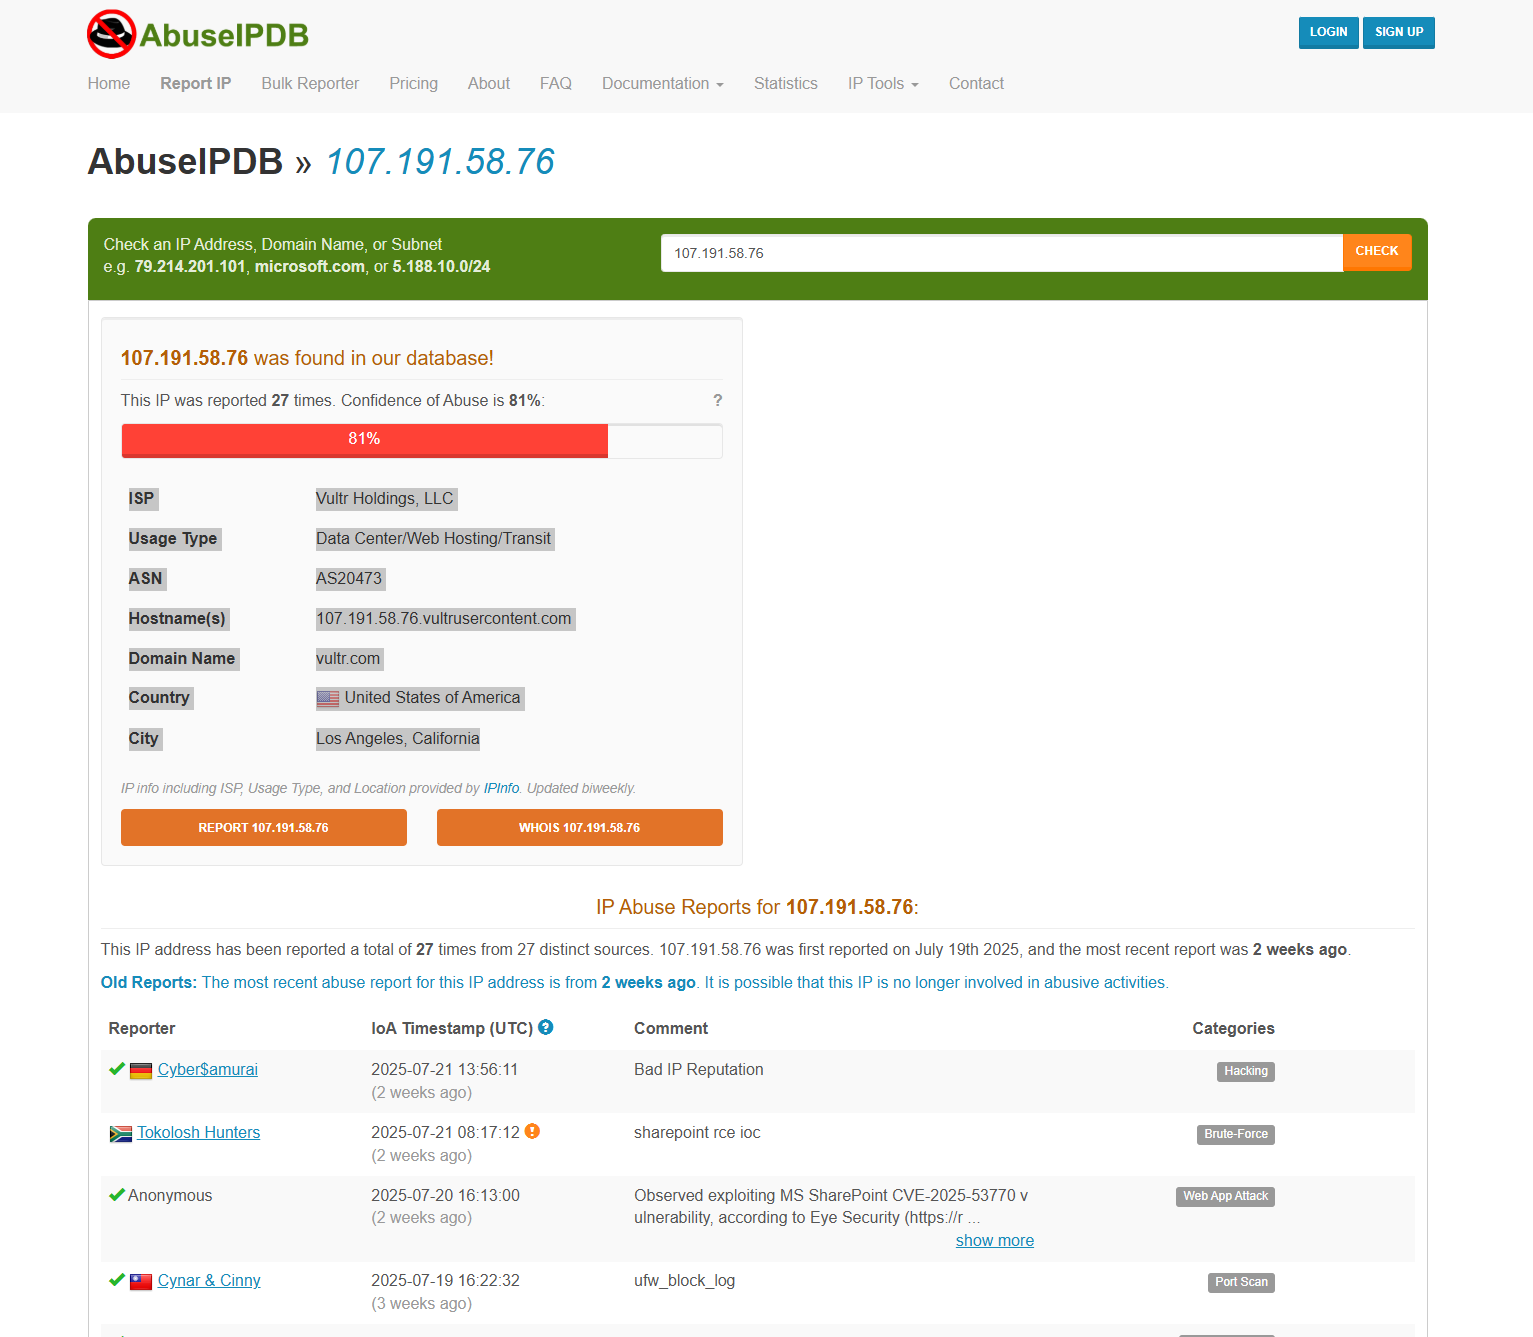
Questo è quello che ho ottenuto :
ISP Vultr Holdings, LLC
Tipo di utilizzo - Data Center/Web Hosting/Transit
ASN - AS20473
Hostname(s) - 107.191.58.76.vultrusercontent.com
Nome di dominio - vultr.com
Paese - Stati Uniti d'America
Città - Los Angeles, California
IP noto per hacking, brute-force, attacchi a applicazioni web, port scan, avvelenamento DNS
Come analista junior, per risolvere questo caso ecco come ho proceduto prima ho cercato l'host nella sicurezza degli endpoint con il nome "SharePoint01".
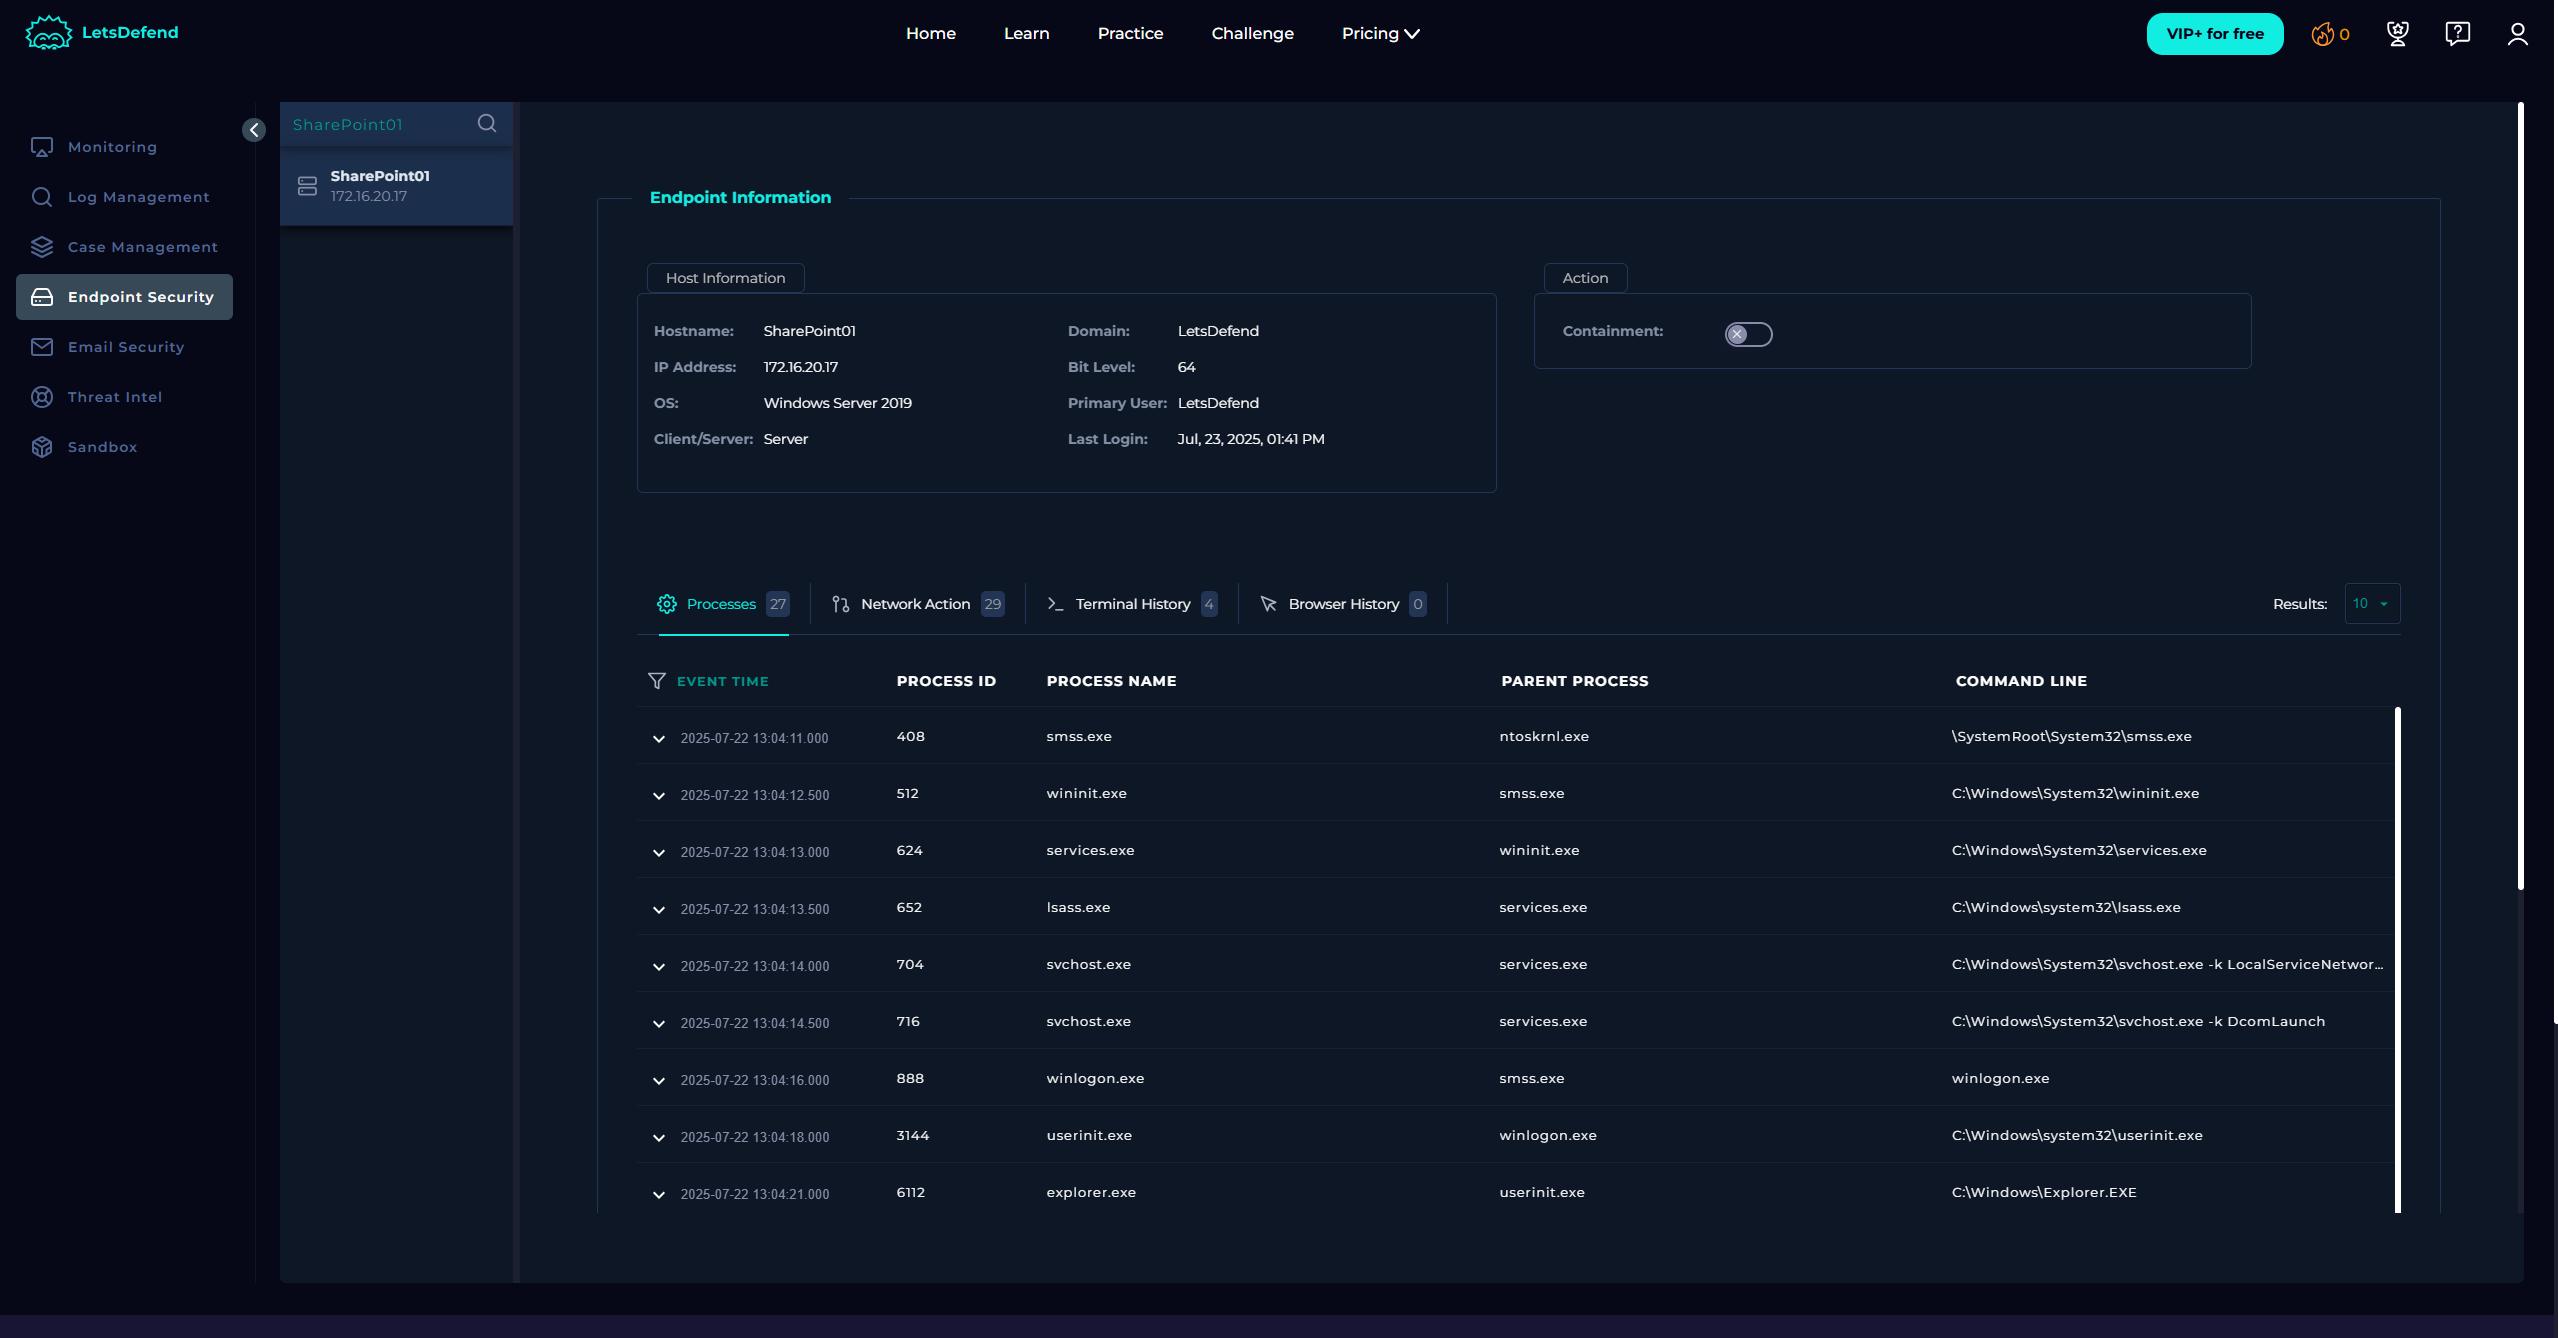
dopo aver localizzato l'host, sono andato nella cronologia del terminale e ho trovato una riga di comando
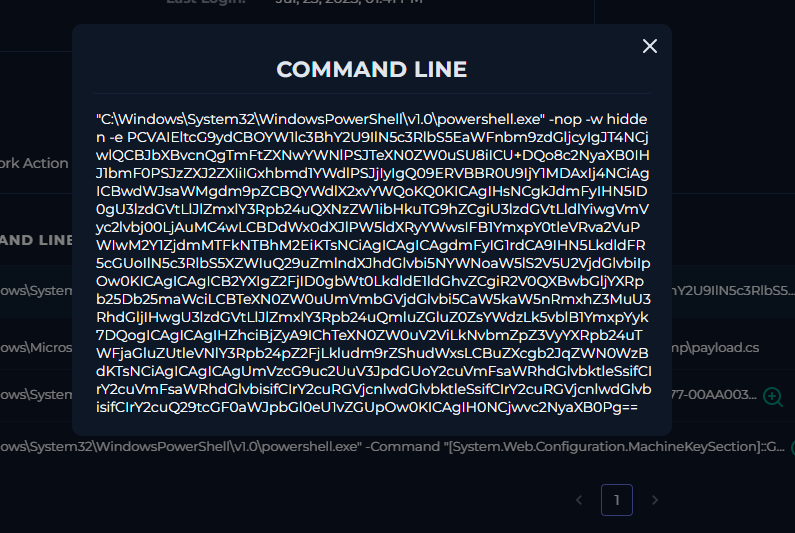
Cosa succede nel comando?
"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe"
→ Lancia PowerShell direttamente dalla directory di sistema.
-nop
→ Nessun profilo — ignora gli script di profilo di PowerShell per evitare rilevamento o interferenze.
-w hidden
→ Viene eseguito con una finestra nascosta, quindi l'utente non lo vede.
-e <BASE64>
decodifichiamo questo