Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
LetsDefend-CVE-2022-41082-Exploitation-Attempt — Rapporto dettagliato sull'incidente e analisi educativa del tentativo di sfruttamento di CVE-2022-41082 (ProxyNotShell) su Microsoft Exchange Server, inclusi metodi di rilevamento, IoC e fasi di mitigazione. | Kitploit
Strumenti/GitHubGitHub/cyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt
Gestione degli Indicatori di Compromissione (IOC)Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebThreat IntelligenceApprendimento e FormazioneRisposta agli IncidentiAnalisi dei Log
Condividi
GitHubcyprianatsyor/letsdefend-cve-2022-41082-exploitation-attempt

LetsDefend-CVE-2022-41082-Exploitation-Attempt

Rapporto dettagliato sull'incidente e analisi educativa del tentativo di sfruttamento di CVE-2022-41082 (ProxyNotShell) su Microsoft Exchange Server, inclusi metodi di rilevamento, IoC e fasi di mitigazione.

Vedi Repository
391 anno faNon ancora revisionato

LetsDefend-CVE-2022-41082-Exploitation-Attempt

🛡️ Rapporto Incidente: CVE-2022-41082 Tentativo di Sfruttamento

📅 Data: 30 Set 2022

🕒 Ora: 07:19 AM

🚨 Gravità: Alta

🆔 ID Incidente: 125


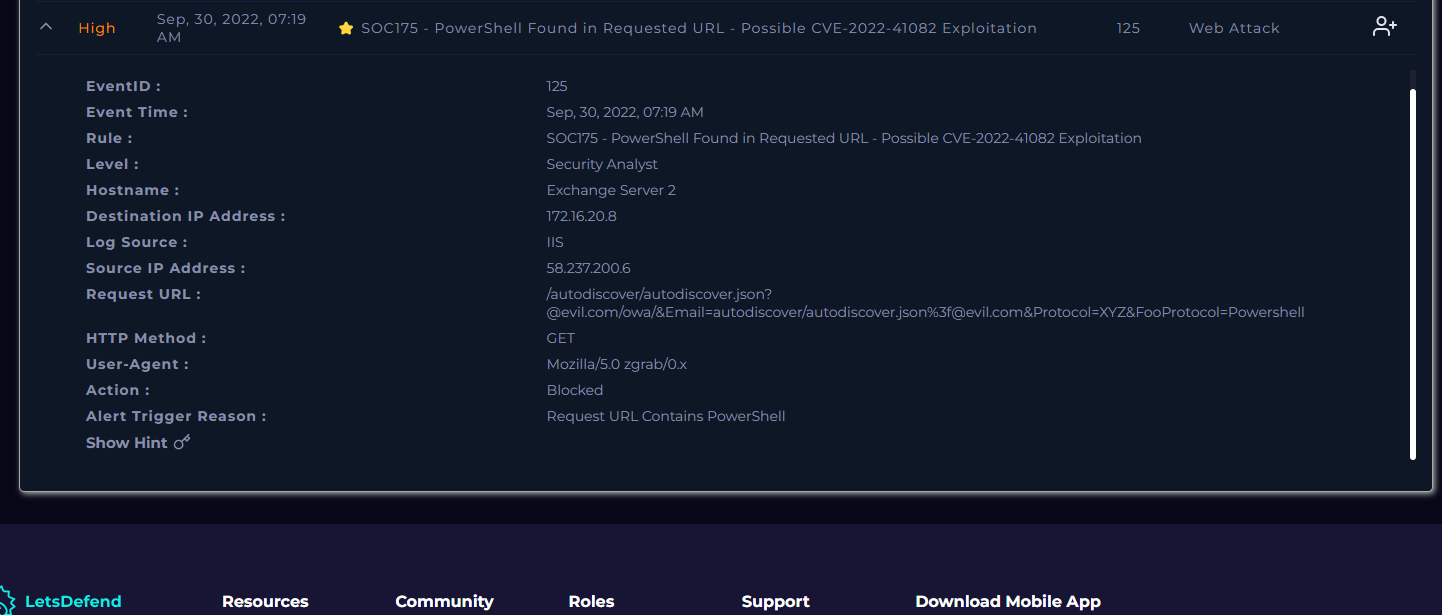
📊 Dettagli

Attributo ChiaveValore
ID Evento125
Ora Evento30 Set 2022, 07:19 AM
RegolaSOC175 - PowerShell Trovato nell'URL Richiesto
LivelloAnalista di Sicurezza
Nome HostExchange Server 2
Indirizzo IP Destinazione172.16.20.8
Sorgente LogIIS
Indirizzo IP Sorgente58.237.200.6
URL Richiesta/autodiscover/[email protected]/owa/&Email=autodiscover/autodiscover.json%[email protected]&Protocol=XYZ&FooProtocol=Powershell
Metodo HTTPGET
User-AgentMozilla/5.0 zgrab/0.x
AzioneBloccato
Motivo Attivazione AvvisoL'URL della Richiesta Contiene PowerShell

Come appare nello strumento SIEM (LetsDefend)

Alert


Cos'è CVE-2022-41082?? Scopriamo cos'è lo sfruttamento di CVE-2022-41082, perché non lo so neanche io 😄 lol

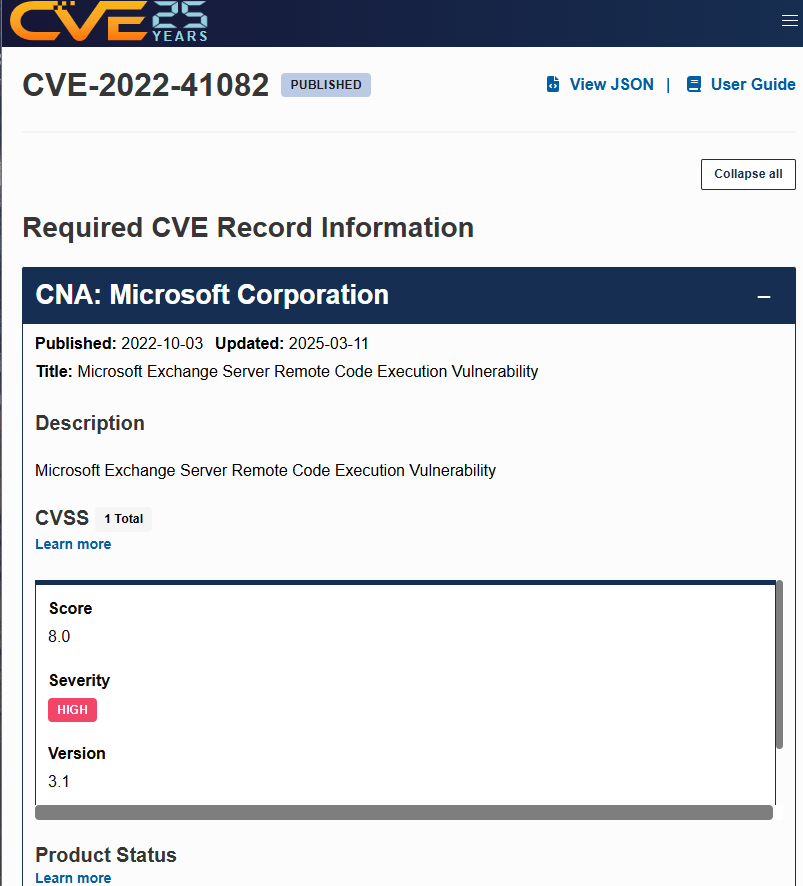
CVE-2022-41082 è una vulnerabilità critica di Remote Code Execution (RCE) che colpisce Microsoft Exchange Server. È stata scoperta a settembre 2022 e viene spesso sfruttata insieme a CVE-2022-41040, facendo parte della catena di exploit ProxyNotShell.

  • Ha colpito versioni come:
  • Microsoft Exchange Server 2013
  • Microsoft Exchange Server 2016
  • Microsoft Exchange Server 2019

⚠️ Dettagli della Vulnerabilità

La vulnerabilità CVE-2022-41082 viene attivata quando un attaccante può accedere all'endpoint PowerShell su un Exchange Server esposto.

Gli attaccanti possono elevare i privilegi ed eseguire comandi arbitrari sul server tramite PowerShell remoto.
Questa vulnerabilità viene tipicamente sfruttata tramite un URL elaborato che bypassa i controlli di autenticazione quando combinato con CVE-2022-41040 (una vulnerabilità SSRF).


🔗 Catena di Exploit (ProxyNotShell)

  1. CVE-2022-41040 (SSRF): Bypassa l'autenticazione.
  2. CVE-2022-41082 (RCE): Esegue comandi da remoto tramite PowerShell.

💥 Impatto

  • Compromissione totale del sistema.
  • Gli attaccanti possono installare malware, creare backdoor e muoversi lateralmente all'interno della rete.
  • Spesso utilizzato per distribuire web shell o ransomware.

🔍 Mitigazione

  • Applicare le ultime patch di Microsoft.
  • Limitare l'accesso all'endpoint PowerShell e la segmentazione di rete.
  • Monitorare pattern URL sospetti e l'attività PowerShell sul server.

Rilevamento (Come rileviamo questo sfruttamento)

  1. Analisi dei Log:
    • Controllare i log IIS per pattern sospetti come 'C:\inetpub\logs\LogFiles\W3SVC1'
    • Cercare richieste contenenti autodiscover.json o URL PowerShell.
  2. Indicatori di Compromissione (IoCs):
    • Processi insoliti in esecuzione come utente del server Exchange.
    • Esecuzioni sospette di comandi PowerShell.
    • File di web shell situati in: 'C:\Program Files\Microsoft\Exchange Server\V15\FrontEnd\HttpProxy\owa\auth\'
  3. Monitoraggio della Memoria e dei Processi:
    • Identificare processi figlio inaspettati da w3wp.exe (Processo Worker IIS).
    • Cercare istanze PowerShell attivate tramite IIS.

Informazioni sul Record CVE

CVE


Riepilogo

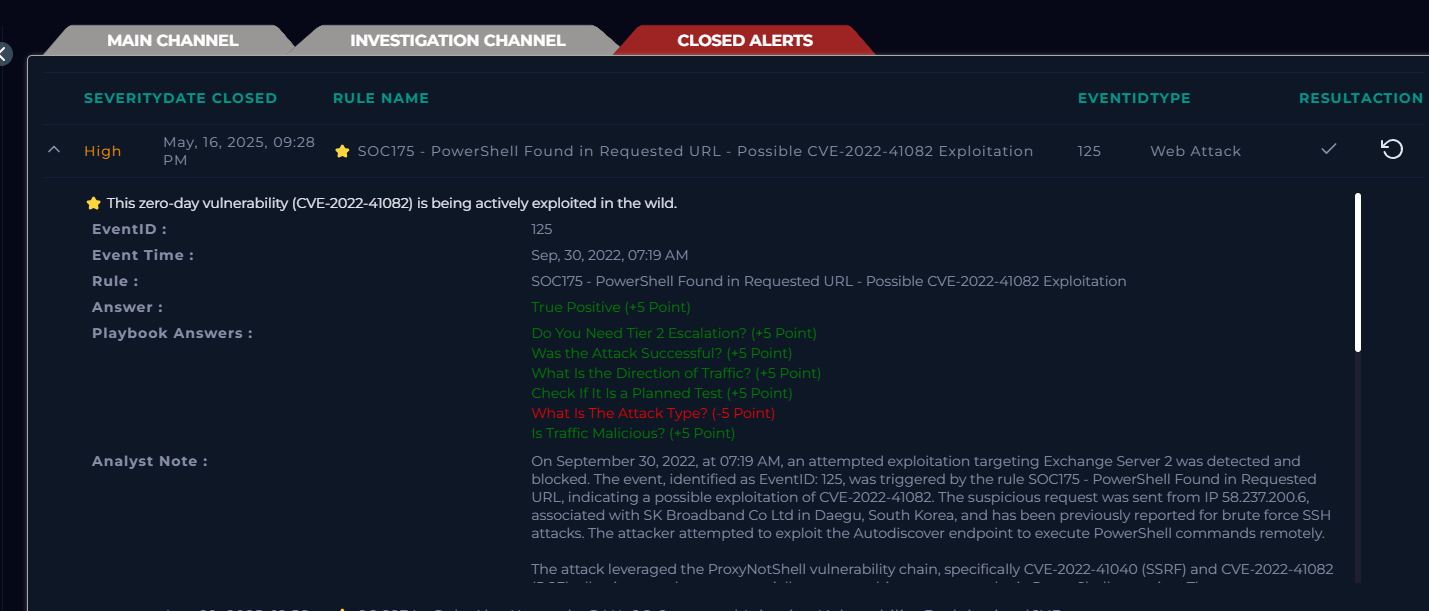
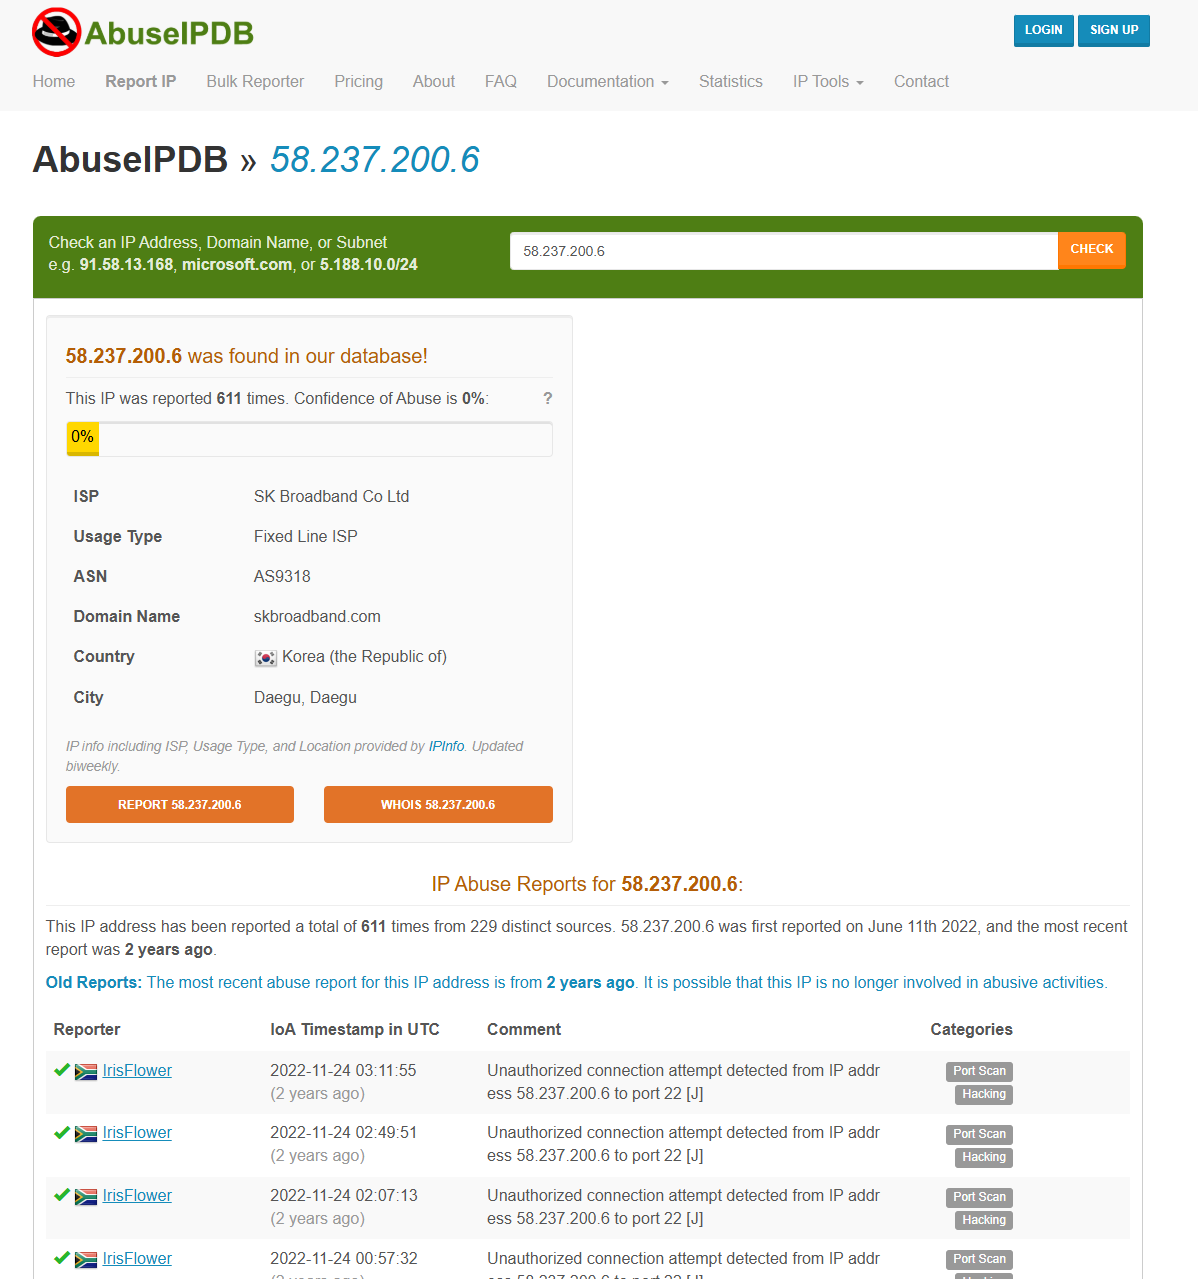
Il 30 settembre 2022, alle 07:19 AM, è stato rilevato e bloccato un tentativo di sfruttamento mirato a Exchange Server 2. L'evento, identificato come EventID: 125, è stato attivato dalla regola SOC175 - PowerShell Trovato nell'URL Richiesto, indicando un possibile sfruttamento di CVE-2022-41082. La richiesta sospetta è stata inviata dall'IP 58.237.200.6, associato a SK Broadband Co Ltd a Daegu, Corea del Sud, ed è stata precedentemente segnalata per attacchi SSH brute force. L'attaccante ha tentato di sfruttare l'endpoint Autodiscover per eseguire comandi PowerShell da remoto.

L'attacco ha sfruttato la catena di vulnerabilità ProxyNotShell, in particolare CVE-2022-41040 (SSRF) e CVE-2022-41082 (RCE), consentendo potenzialmente agli attaccanti di eseguire comandi arbitrari tramite PowerShell remoto. La richiesta è stata identificata come dannosa a causa della presenza di URI PowerShell nell'URL e dell'uso dello zgrab user-agent, indicativo di scansioni automatizzate o tentativi di sfruttamento. L'attacco è stato bloccato con successo, prevenendo una potenziale esecuzione di codice remoto e compromissione del sistema.

Per mitigare questa minaccia, è essenziale assicurarsi che tutti i server Exchange siano aggiornati con le patch e che vengano applicate regole di riscrittura URL per bloccare pattern dannosi noti. Inoltre, l'implementazione di un monitoraggio dei log avanzato e il blocco IP per l'attore della minaccia identificato aiuterà a prevenire futuri tentativi. Si raccomanda di limitare l'accesso esterno agli endpoint Autodiscover e di disabilitare PowerShell remoto per account non amministrativi. La vigilanza e il monitoraggio continui sono cruciali per identificare e mitigare minacce simili in futuro.
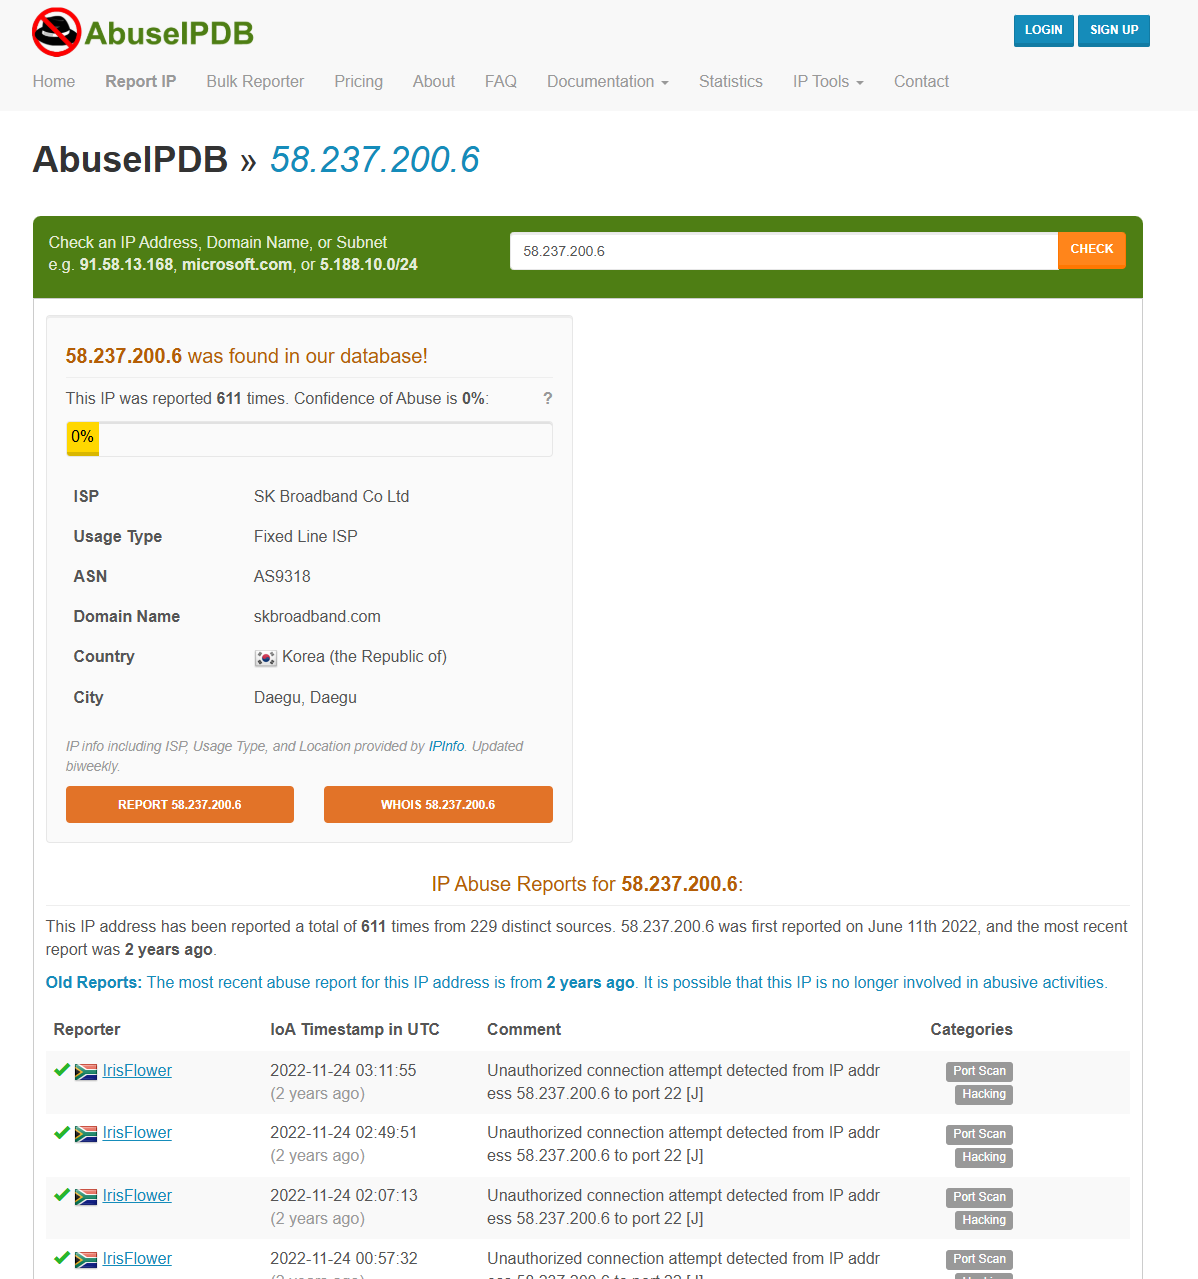
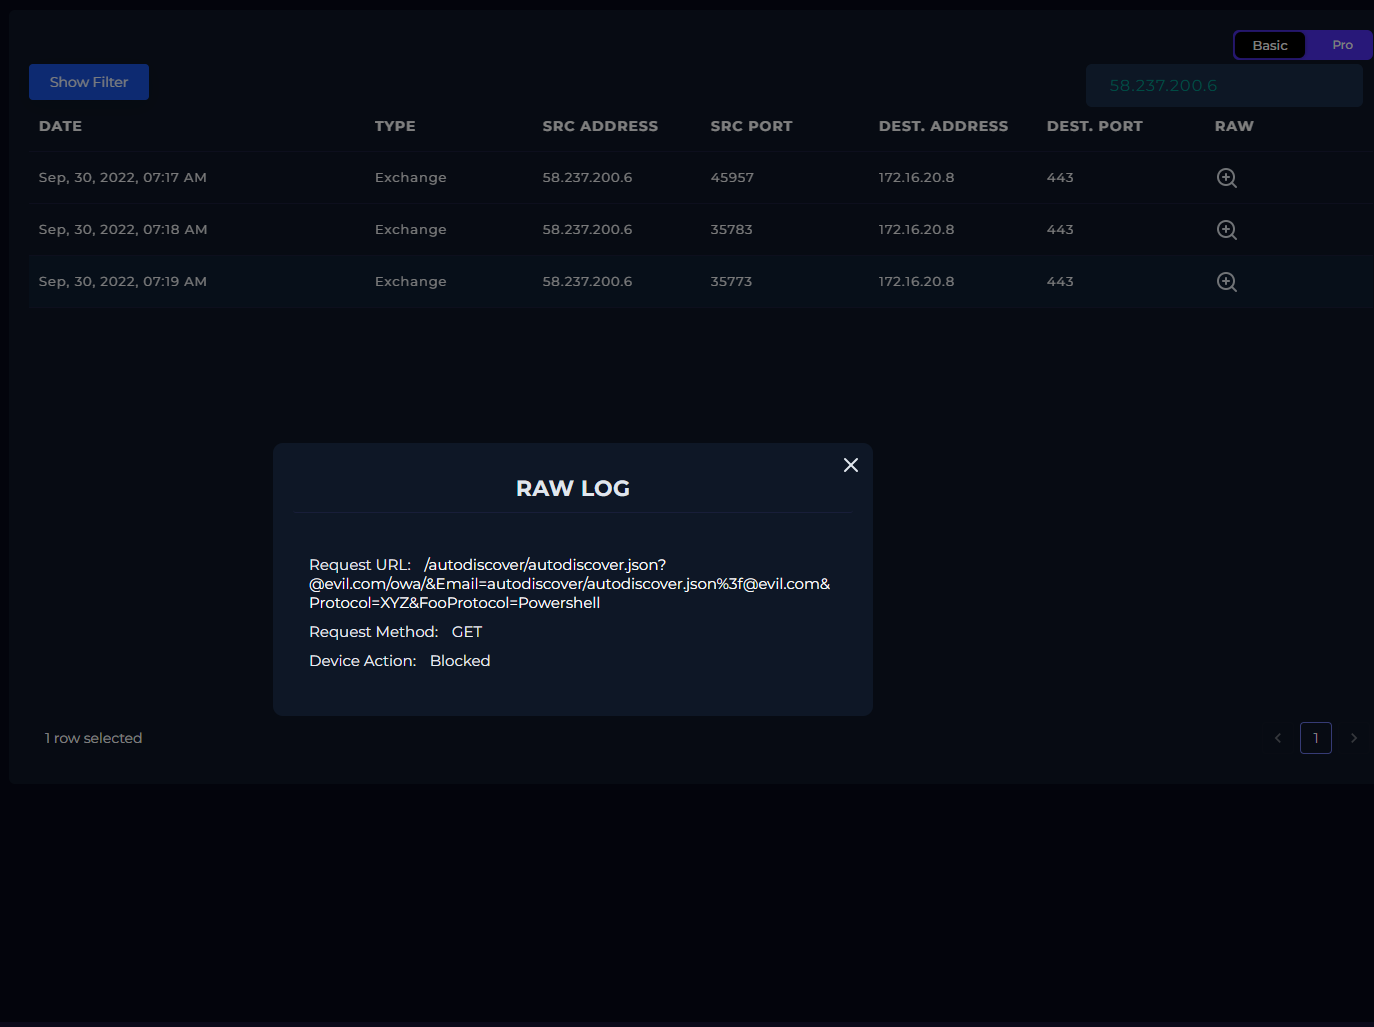
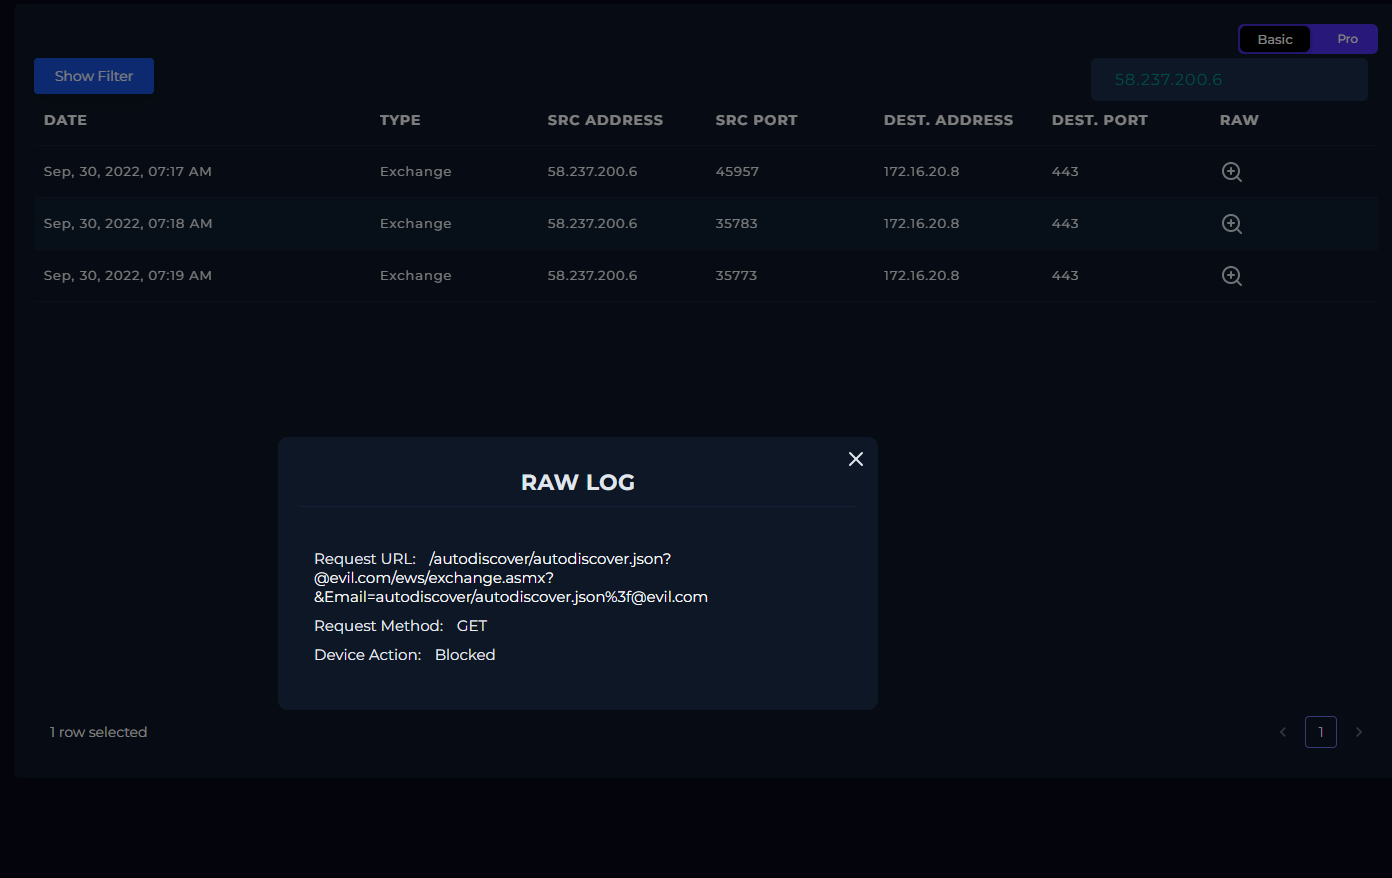
Screenshoots

AbuseIP Endpoint Endpoint Result

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    347
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    346
  • 5

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    297

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →