Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
CVE-2026-36341 — Vulnerabilità Cross-Site Scripting (XSS) presente in Webkul Krayin CRM (Iniezione HTML) | Kitploit
Strumenti/GitHubGitHub/cybercrewinc/cve-2026-36341
Analisi delle VulnerabilitàExploitSfruttamento di Applicazioni WebSicurezza WebApprendimento e Formazione
GitHubcybercrewinc/cve-2026-36341

CVE-2026-36341

Vulnerabilità Cross-Site Scripting (XSS) presente in Webkul Krayin CRM (Iniezione HTML)

Vedi Repository
196 mesi faNon ancora revisionato
Condividi

Vulnerabilità Cross-Site Scripting (XSS) in Webkul Krayin CRM (Iniezione HTML)

CVE: CVE-2026-36341

Riepilogo

La vulnerabilità è particolarmente critica perché interessa il Pannello di Amministrazione. In molti flussi di lavoro CRM, i manager o gli amministratori di livello superiore esaminano le attività registrate dal personale. Iniettando un payload in un semplice registro di "Chiamata" o "Riunione", un attaccante può prendere di mira account con privilegi elevati senza interazione diretta con la vittima.

PoC

  1. Creare una descrizione semplice (con iniezione HTML)
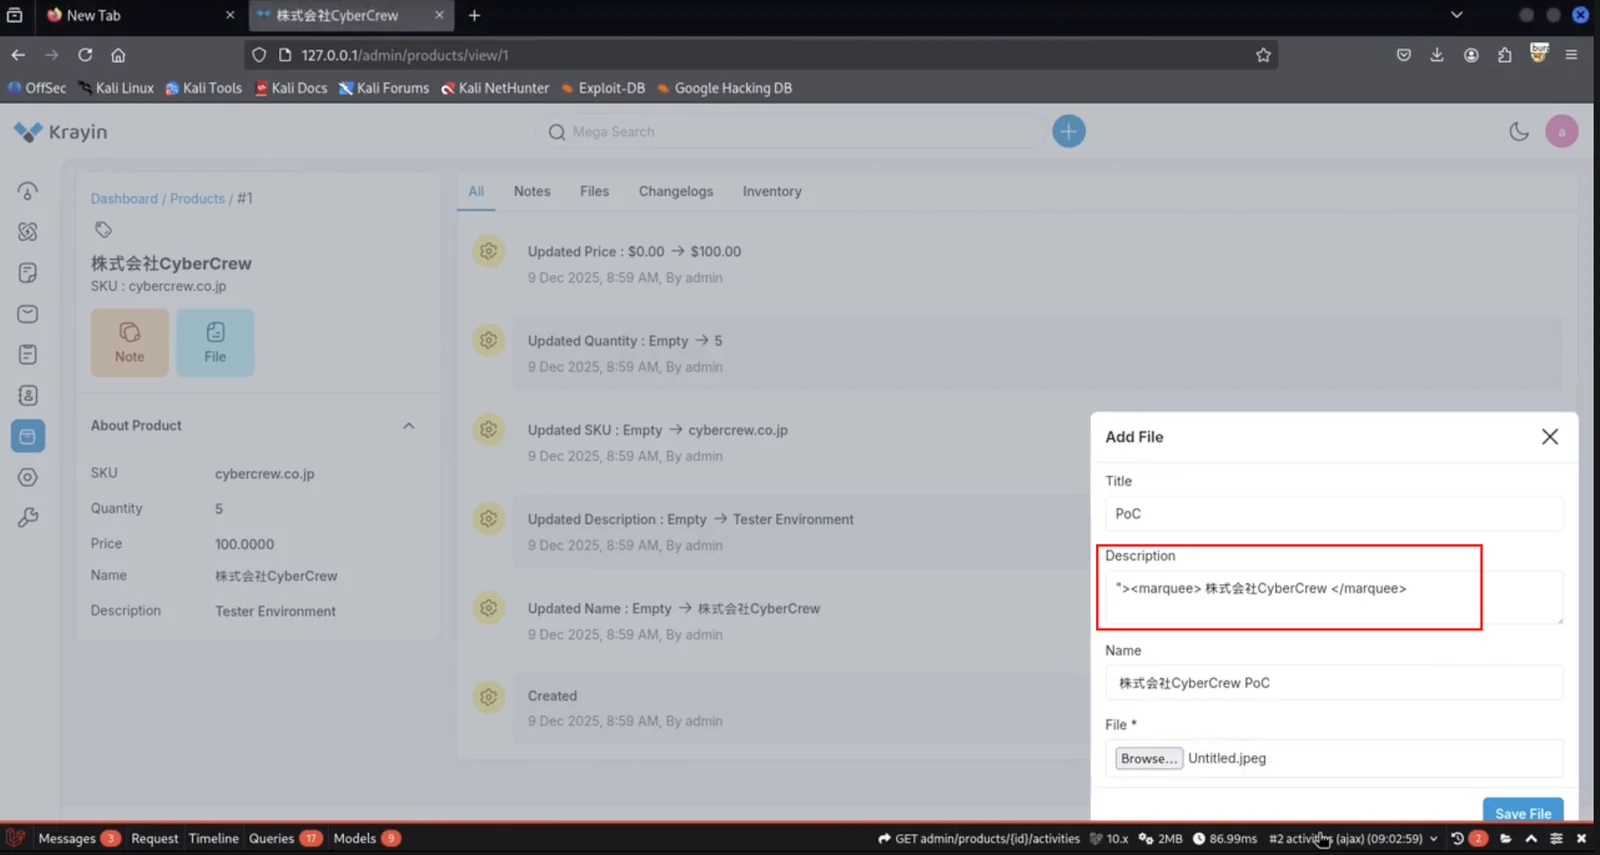
Pasted image 20260430072720
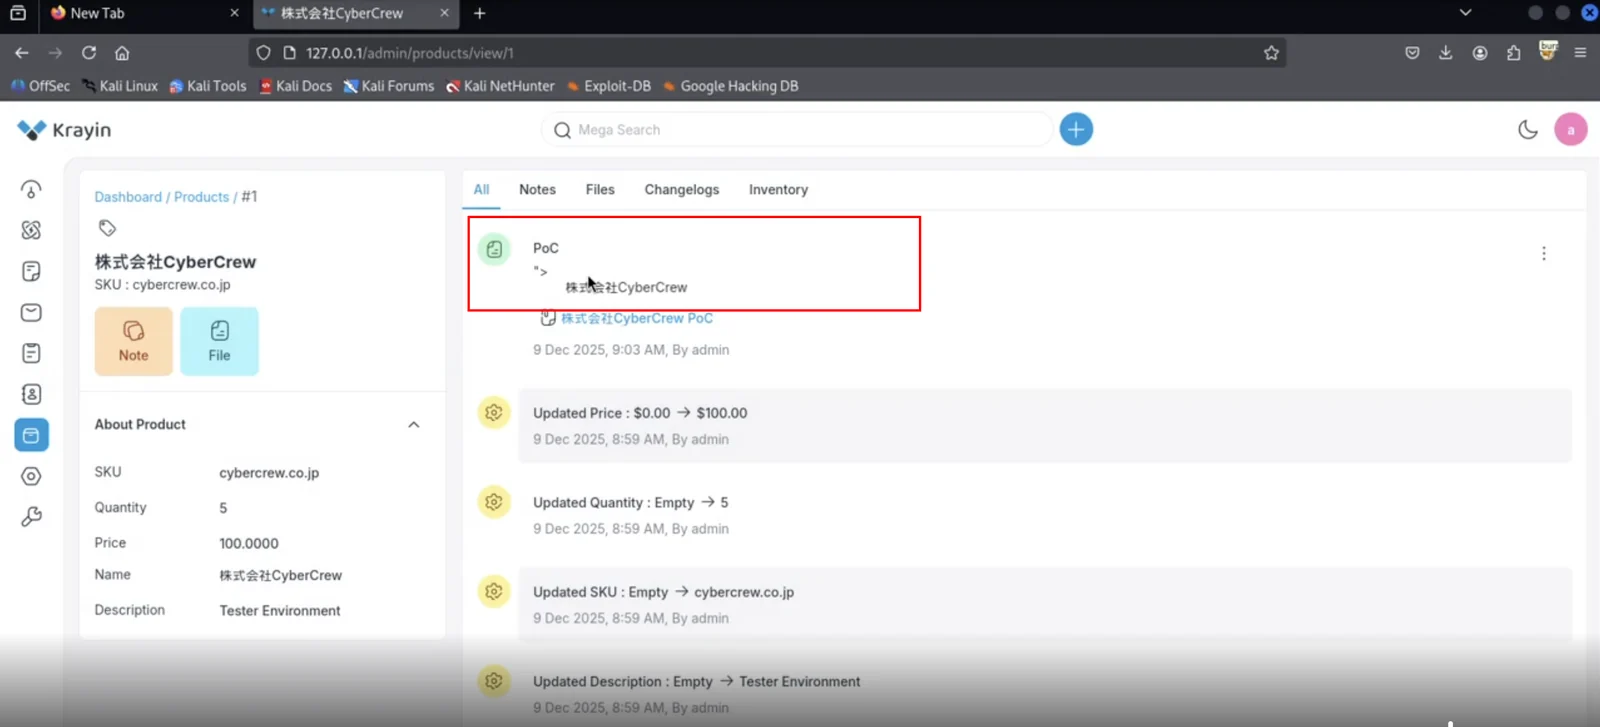
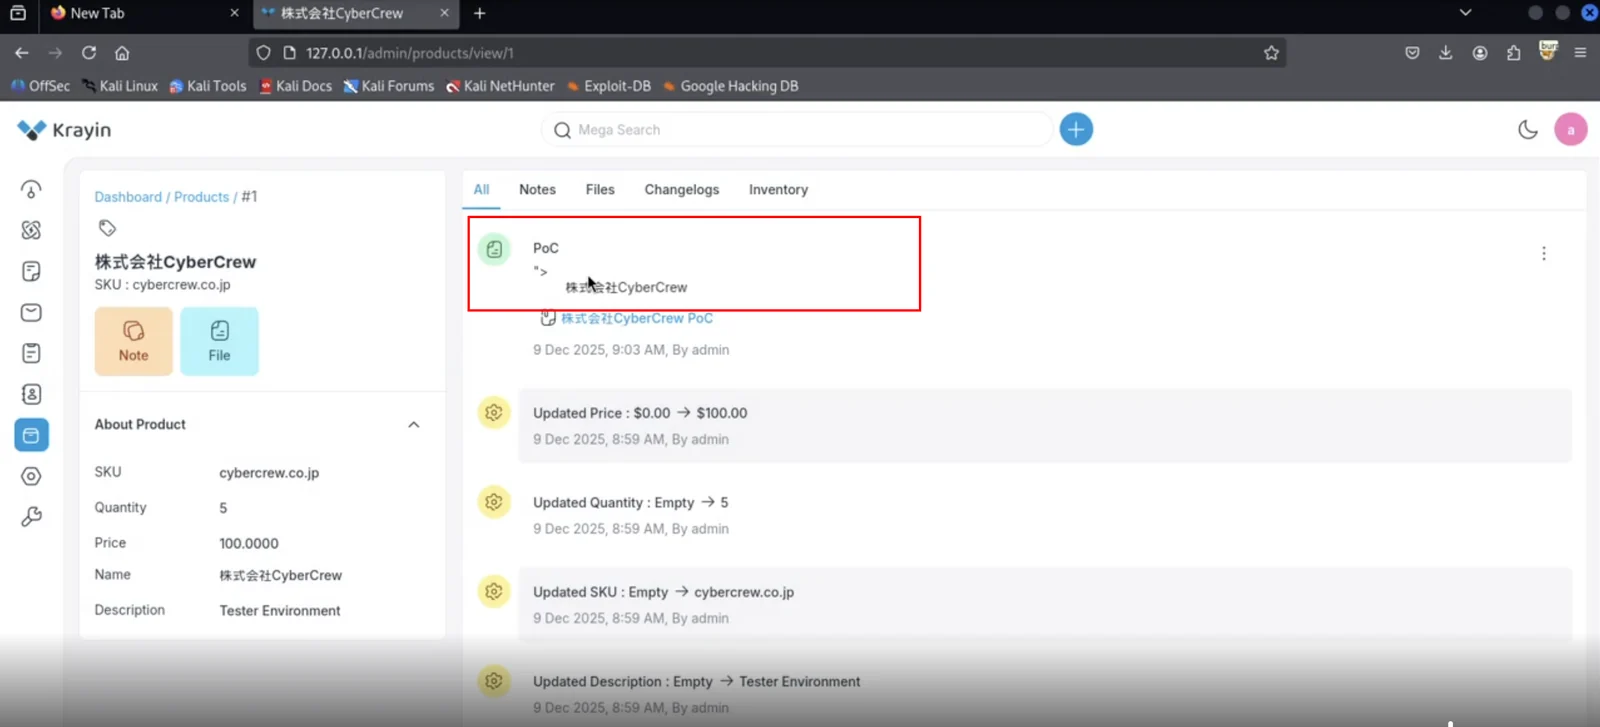
  1. Output finale Pasted image 20260430072811

Riferimenti

https://github.com/krayin/laravel-crm/pull/2401
https://github.com/krayin/laravel-crm/releases/tag/v2.1.6

Video PoC: https://cyber.spool.co.jp/wp-content/uploads/2026/04/krayin-html-injection.mp4

Raccomandazioni

  • Eseguire sempre l'escape dell'input utente prima di renderizzarlo in HTML.
  • Utilizzare motori di templating o framework con auto-escaping.
  • Sanificare l'input se si consente HTML (ad esempio, utilizzando DOMPurify).
  • Evitare l'uso di innerHTML con dati utente; utilizzare textContent invece.
  • Non fidarsi mai dei dati memorizzati—trattarli come non sicuri in output.

Impatto

  • Gli attaccanti possono rubare i cookie di sessione degli utenti e dirottare gli account.
  • Script dannosi possono essere eseguiti nel browser di ogni utente che visualizza la pagina infetta.
  • Dati sensibili (token, informazioni personali) possono essere estratti dalla vittima.
  • Gli attaccanti possono eseguire azioni per conto degli utenti senza il loro consenso.
  • Gli account amministrativi possono essere compromessi se visualizzano il contenuto dannoso.Pasted image 20260430072720
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    405
  • 4

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    261
  • 6

    antifox

    antifox-ai/antifox

    Piattaforma multi-agente di penetration testing autonoma basata sull'IA che esegue ricognizione, scoperta della superficie d'attacco, validazione dello sfruttamento e consegna di report supportati da evidenze.

    259

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →