
 completetech-security/tinypool-options-rce-check
Verificatore offline di prove per Tinypool per CVE-2026-104849. Prove relative al pacchetto worker-pool e alle opzioni. Python autonomo; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore di evidenze offline per CVE-2026-104849 — gadget di prototype pollution nelle opzioni dei worker di Tinypool (alias GHSA-85c8-ppgw-ccpr).
Confronta le versioni di tinypool riportate dall'operatore con le regole dell'advisory revisionate e scrive report in CSV, JSON o HTML. Si tratta esclusivamente di triage basato su evidenze di versione: non contatta mai siti web, non importa codice applicativo, non esegue un package manager né esegue payload di exploit, e la sfruttabilità è sempre riportata come not_tested.
Questo repository copre esclusivamente CVE-2026-104849. Il verificatore non scansiona sistemi in produzione, non recupera inventari dei pacchetti, non analizza il codice sorgente e non testa la sfruttabilità. Legge le versioni e le osservazioni opzionali fornite dall'utente e riporta ciò che tali dichiarazioni implicano secondo le regole revisionate.
Un URL pubblico non può fornire l'inventario dei pacchetti installati. Ottenere la versione esatta e la provenienza di ogni istanza di pacchetto distribuita; le dichiarazioni e le versioni delle workstation locali non costituiscono evidenza di distribuzione. Utilizzare lo strumento solo con inventari che si è autorizzati a valutare.
tinypool_options_rce_check.py può essere copiato ed eseguito autonomamente; non è necessario alcun repository complementare a runtime..github/workflows/tests.yml) esegue i test solo locali e --help su Python 3.10 e 3.14 su Ubuntu e Windows.# Assess one reported version; the default format is csv
python tinypool_options_rce_check.py --version 2.1.2 --format json
# Assess a JSON inventory and save an HTML report to a new file
python tinypool_options_rce_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list and exit 1 if any entry is potentially affected
python tinypool_options_rce_check.py --csv-list inventory.csv --fail-on-finding
# Show all options, then run the local tests
python tinypool_options_rce_check.py --help
python -m unittest -v
examples/inventory.example.json è una voce sintetica (2.1.2, etichetta example-package-instance, tutte le osservazioni null). Senza --output, il report viene inviato a stdout.
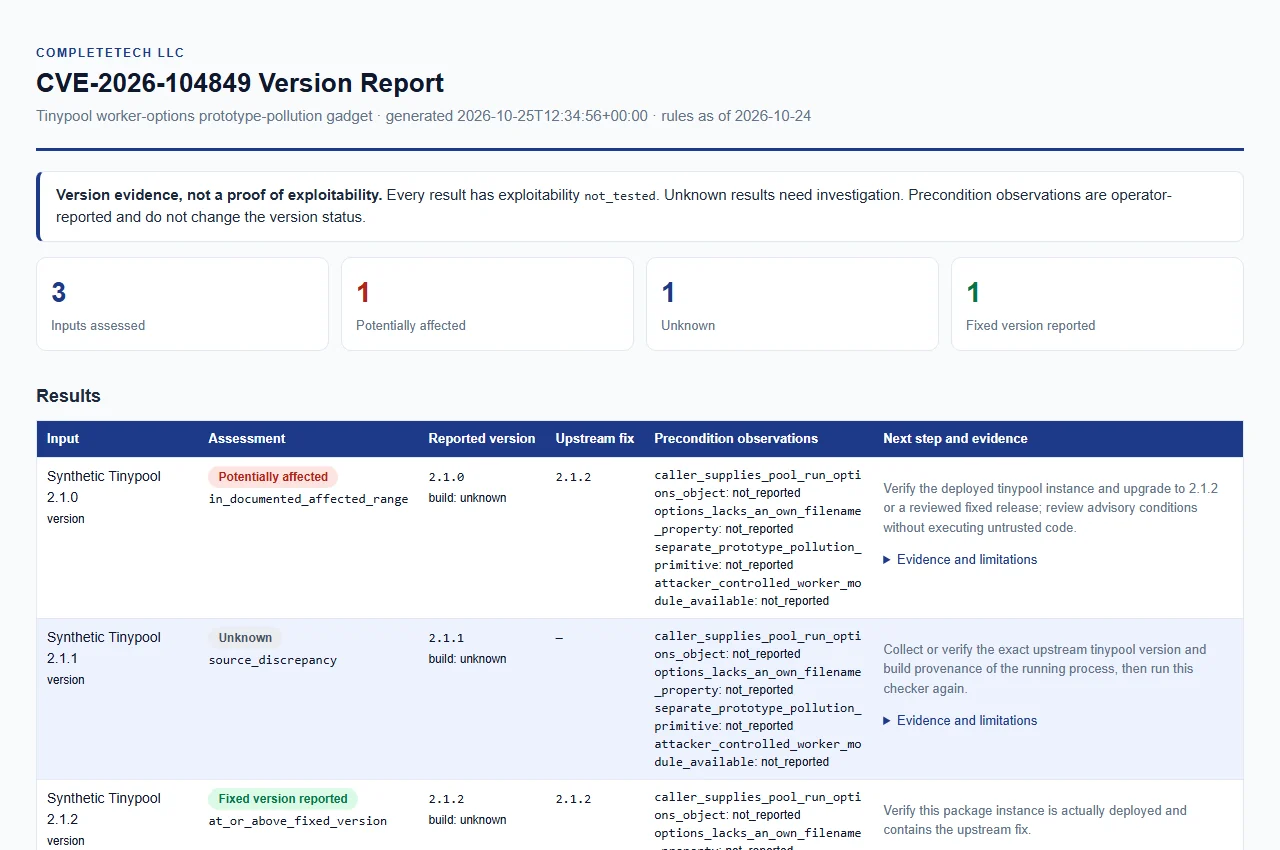
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
L'avviso principale e il database revisionato sono stati recuperati il 2026-10-24 (rules_as_of in ogni report).
| Versione riportata di esempio | Risultato |
|---|---|
| 2.0.9 | potentially_affected |
| 2.1.0 | potentially_affected |
| 2.1.1 | unknown |
| 2.1.2 | fixed_version_reported |
| 2.1.3 | fixed_version_reported |
| 2.2.0 | unknown |
| 3.0.0 | unknown |
0.0.0 a 2.1.0 incluso.2.1.x, corretta in 2.1.2. Le linee future restano sconosciute anziché estrapolare un'asserzione di patch.2.1.1. L'intervallo del maintainer (<=2.1.0) e l'intervallo GitHub Reviewed (<2.1.2) sono in disaccordo su questo punto, quindi viene riportato come unknown e mai come pulito. Ottenere evidenze dal maintainer.pool.run(task) da solo non è il trigger documentato.Vengono confrontate solo versioni stabili semplici nel formato MAJOR.MINOR.PATCH. Una singola v iniziale e gli spazi ASCII circostanti sono accettati.
| Stato | Significato |
|---|---|
potentially_affected | La versione riportata rientra nell'intervallo interessato documentato. Non si tratta di sfruttabilità confermata: precondizioni e sfruttabilità non sono state stabilite. |
fixed_version_reported | La versione riportata è pari o superiore alla correzione all'interno della linea 2.1.x revisionata. Questo descrive solo un'asserzione di versione; non attesta mai una patch installata o la sicurezza. |
unknown | Le evidenze sono insufficienti per classificare. Non è né un risultato pulito né una segnalazione. |
Ogni risultato mantiene exploitability: not_tested. evidence_type è operator_reported_version; evidence_confidence è insufficient per unknown e low negli altri casi.
Ogni risultato riporta inoltre un version_status più specifico:
version_status | Stato | Causa |
|---|---|---|
in_documented_affected_range | potentially_affected | La versione rientra in 0.0.0–2.1.0. |
at_or_above_fixed_version | fixed_version_reported | La versione è 2.1.2 o successiva all'interno di 2.1.x. |
source_discrepancy | unknown | La versione è 2.1.1, dove le fonti sono in disaccordo. |
outside_reviewed_range | unknown | La versione è al di fuori dell'intervallo interessato e della linea corretta revisionata; non viene tratta alcuna conclusione sulla sicurezza o su altre vulnerabilità. |
vendor_build_unverified | unknown | build_source è una build personalizzata o del fornitore, che richiede evidenze indipendenti sulla patch. |
qualified_version_unverified | unknown | Le versioni prerelease, nightly/rc o con suffisso richiedono verifica da parte del fornitore. |
unrecognized_or_partial_version | unknown | Il testo della versione è malformato o parziale. |
version_not_disclosed | unknown | Nessuna versione è stata riportata. La mancanza di metadati non stabilisce che il runtime non sia interessato. |






