
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
sonicwall-sma1000-cve-2026-102257-check — Verificatore offline delle evidenze SonicWall SMA1000 per CVE-2026-102257. Evidenze segnalate su build e configurazione. Python standalone; report JSON/CSV/HTML; nessun payload di exploit. | Kitploit
Strumenti/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102257-check
Strumenti DifensiviScanner di VulnerabilitàAnalisi delle VulnerabilitàAudit di ConfigurazioneSicurezza di ReteRisposta agli Incidenti
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102257-check

sonicwall-sma1000-cve-2026-102257-check

Condividi

Verificatore offline delle evidenze SonicWall SMA1000 per CVE-2026-102257. Evidenze segnalate su build e configurazione. Python standalone; report JSON/CSV/HTML; nessun payload di exploit.

Vedi RepositorySito web
124 giorni faNon ancora revisionato

sonicwall-sma1000-cve-2026-102257-check di CompleteTech LLC

Tests Python 3.10+ Nessuna dipendenza a runtime Licenza AGPL-3.0 o commerciale

sonicwall-sma1000-cve-2026-102257-check

Triage offline basato solo sulla versione per CVE-2026-102257: path traversal nell'archivio AMC di SonicWall SMA1000 (6210, 7210, 8200v). Il checker confronta le stringhe di build fornite dall'operatore con la tabella delle build affette e corrette del fornitore e produce report in JSON, CSV o HTML senza script.

Non contatta mai un target, non sonda un dispositivo e non invia payload di exploit. Le evidenze mancanti, qualificate, personalizzate, in conflitto e non coperte restano unknown.

Indice

  • Ambito e limiti dichiarati
  • Requisiti
  • Avvio rapido
  • Anteprima del report sintetico
  • Regole sulle versioni
  • Utilizzo
  • Output
  • Stato di uscita
  • File di output e interruzioni
  • Metadati esterni sulle minacce
  • Fonti e provenienza
  • Documentazione
  • Contribuire, sicurezza e licenza

Ambito e limiti dichiarati

  • Un solo advisory. Questo repository copre CVE-2026-102257 sui modelli SonicWall SMA1000 6210, 7210 e 8200v. Gli altri prodotti SonicWall sono fuori ambito, e questa CVE è indipendente dalle altre vulnerabilità presenti nello stesso bollettino del fornitore.
  • Evidenza di versione, non stato verificato. Una stringa di build è un'affermazione fatta da chi l'ha fornita. Una build corretta segnalata non è un'attestazione di patch, e una build affetta segnalata non è una conferma di sfruttabilità.
  • exploitability è sempre not_tested. Il checker non ha modalità di rete, non esegue codice applicativo e non invia payload di exploit. Non viene rivendicata alcuna valutazione su target distribuiti.
  • Sconosciuto non significa mai sicuro. Le build comprese tra i limiti affetti e corretti, i rami non elencati nella tabella del fornitore, le build personalizzate, i valori in conflitto o malformati e le versioni mancanti sono tutti unknown.
  • Le osservazioni di configurazione sono indizi. L'osservazione opzionale authenticated_archive_handling (campo di inventario o --authenticated-archive-handling true|false|unknown) registra la gestione degli archivi AMC autenticati fornita dall'operatore. Non modifica mai la valutazione della versione e non è prova di raggiungibilità o di configurazione effettiva.

Requisiti

  • Python 3.10 o successivo. La CI esegue Python 3.10 e 3.14 su Linux, Windows e macOS.
  • Solo libreria standard; non c'è nulla da installare. Nessun altro checker è richiesto a runtime.
  • Solo input locale: valori --version da riga di comando, inventari JSON o elenchi CSV. Il checker non accetta input da URL o rete.

Avvio rapido

# Assess one reported build (prints JSON; exits 1 because this build is potentially affected)
python sonicwall_sma1000_cve_2026_102257_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write a standalone HTML report
python sonicwall_sma1000_cve_2026_102257_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102257_check.py --help

# Run the local-only test suite
python -m unittest -v

L'inventario sintetico include deliberatamente risultati e valori sconosciuti, quindi il suo comando di esempio termina con codice 1. Mantieni inventari, report e target reali fuori dal controllo di versione.
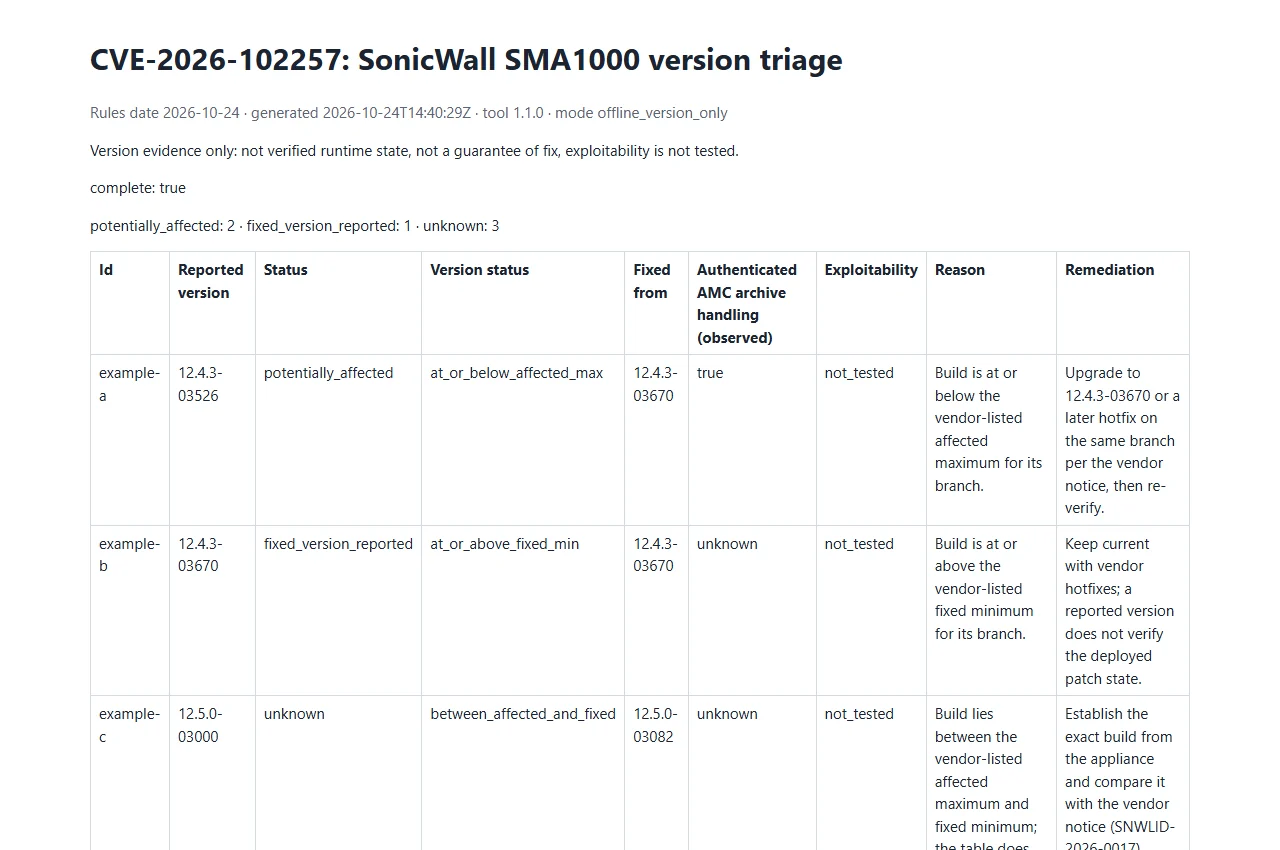
Anteprima del report sintetico

Report sintetico SonicWall SMA1000

Apri il report di esempio sintetico. Solo dati di esempio; questa non è una valutazione reale.

Regole sulle versioni

Data della regola 2026-10-24, dall'avviso prodotto SonicWall SNWLID-2026-0017.

BranchAffected throughFixed from
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082
  • Le build vengono confrontate per numero di build all'interno del branch esatto. Il fornitore indica "and older versions" e "and higher versions", quindi 12.4.3-9999999 è fixed_version_reported, e un 12.4.3-3526 senza padding viene letto come numero di build 3526 (da 1 a 8 cifre; zeri iniziali opzionali).
  • Le build comprese nell'intervallo tra il limite affetto e quello corretto sono unknown.
  • Gli altri branch, inclusi quelli più vecchi (l'avviso non ne specifica la copertura), e ogni valore non analizzabile sono unknown.
  • Sono coperti solo i modelli SMA1000 6210, 7210 e 8200v; qualsiasi altro modello è unknown.

Utilizzo

Fornisci almeno uno tra --version, --inventory o --csv-list; senza alcun input il checker termina con codice 2. Le fonti possono essere combinate, e i flag contrassegnati come ripetibili possono essere specificati più di una volta.

OpzioneScopo
--version BUILDBuild dichiarata da valutare (ripetibile). Formato rigoroso <major>.<minor>.<patch>-<build>, ad esempio 12.4.3-03526. Nessun prefisso v, prerelease o suffisso del fornitore.
--branch BRANCHVerifica incrociata opzionale del branch, ad esempio 12.4.3. Si applica ai valori di --version. Un branch che non concorda con la build restituisce unknown.
--model MODELModello opzionale: 6210, 7210 o 8200v. Si applica ai valori di --version. Un modello non coperto restituisce unknown.
--authenticated-archive-handling true|false|unknownSolo osservazione dell'operatore (predefinito unknown). Si applica ai valori di --version; non modifica mai version_status.
--inventory FILEInventario JSON, un oggetto o un array (ripetibile).
--csv-list FILEElenco CSV con un'intestazione che include version (ripetibile).
--format json|csv|htmlFormato del report. Predefinito json.
--output FILEScrive il report su un file invece che su stdout. Rifiuta di sovrascrivere un file esistente.
--forceConsente a --output di sostituire un file esistente.
--strictConsidera i risultati unknown come findings per lo stato di uscita.

File di input

Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








