
Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
sonicwall-sma1000-cve-2026-102256-check — Verificatore offline delle evidenze per SonicWall SMA1000 per CVE-2026-102256. Evidenze segnalate su build e configurazione. Python standalone; report JSON/CSV/HTML; nessun payload di exploit. | Kitploit
Strumenti/GitHubGitHub/completetech-security/sonicwall-sma1000-cve-2026-102256-check
Strumenti DifensiviScanner di VulnerabilitàAnalisi delle VulnerabilitàAudit di ConfigurazioneRaccolta InformazioniUtilità e Framework
GitHubcompletetech-security/sonicwall-sma1000-cve-2026-102256-check

sonicwall-sma1000-cve-2026-102256-check

Condividi

Verificatore offline delle evidenze per SonicWall SMA1000 per CVE-2026-102256. Evidenze segnalate su build e configurazione. Python standalone; report JSON/CSV/HTML; nessun payload di exploit.

Vedi RepositorySito web
124 giorni faNon ancora revisionato

sonicwall-sma1000-cve-2026-102256-check di CompleteTech LLC

Test Python 3.10+ Nessuna dipendenza a runtime Licenza AGPL-3.0 o commerciale

Verificatore di versione per SonicWall SMA1000 CVE-2026-102256

Triage offline basato solo sulla versione per CVE-2026-102256: esecuzione remota di codice autenticata su SonicWall SMA1000 (modelli 6210, 7210 e 8200v). Il verificatore confronta le stringhe di build e gli inventari forniti dall'operatore con la tabella delle versioni pubblicata dal fornitore e riporta uno dei tre stati per ciascun asset. Non contatta mai un target, non invia payload di exploit e non verifica la sfruttabilità.

Le evidenze mancanti, qualificate, personalizzate, in conflitto e non coperte restano unknown, e unknown non è mai un risultato pulito.

Indice

  • Ambito e requisiti
  • Avvio rapido
  • Anteprima del report sintetico
  • Limiti di versione
  • Utilizzo
  • Output e interpretazione
  • Stato di uscita
  • Limitazioni
  • Fonti e riferimenti
  • Contributi, sicurezza e licenza

Ambito e requisiti

  • Copre solo CVE-2026-102256. Altre vulnerabilità nello stesso bollettino del fornitore sono indipendenti e fuori ambito, così come altri prodotti SonicWall.
  • Python 3.10+, solo libreria standard; nessuna dipendenza a runtime. Il parser degli hotfix di piattaforma e l'implementazione del report sono inclusi dal commit gemello revisionato 623862394d2de9e360a4c3c29e8e47105e3b71a8, e nessun altro verificatore è richiesto a runtime.
  • Solo offline: non effettua richieste di rete e non dispone di modalità di rete né di input URL. Legge build locali, inventari JSON ed elenchi CSV.
  • Usalo solo per asset che sei autorizzato a valutare. Mantieni inventari, report e target reali fuori dal controllo di versione.

Avvio rapido

# Assess a single reported build
python sonicwall_sma1000_cve_2026_102256_check.py --version 12.4.3-03526

# Assess the synthetic inventory and write an HTML report
python sonicwall_sma1000_cve_2026_102256_check.py --inventory examples/inventory.example.json --format html --output report.html

# Show all options and exit statuses
python sonicwall_sma1000_cve_2026_102256_check.py --help

# Run the local-only tests
python -m unittest -v

L'inventario sintetico include deliberatamente risultati e valori sconosciuti, quindi il suo comando di esempio termina con codice 1.
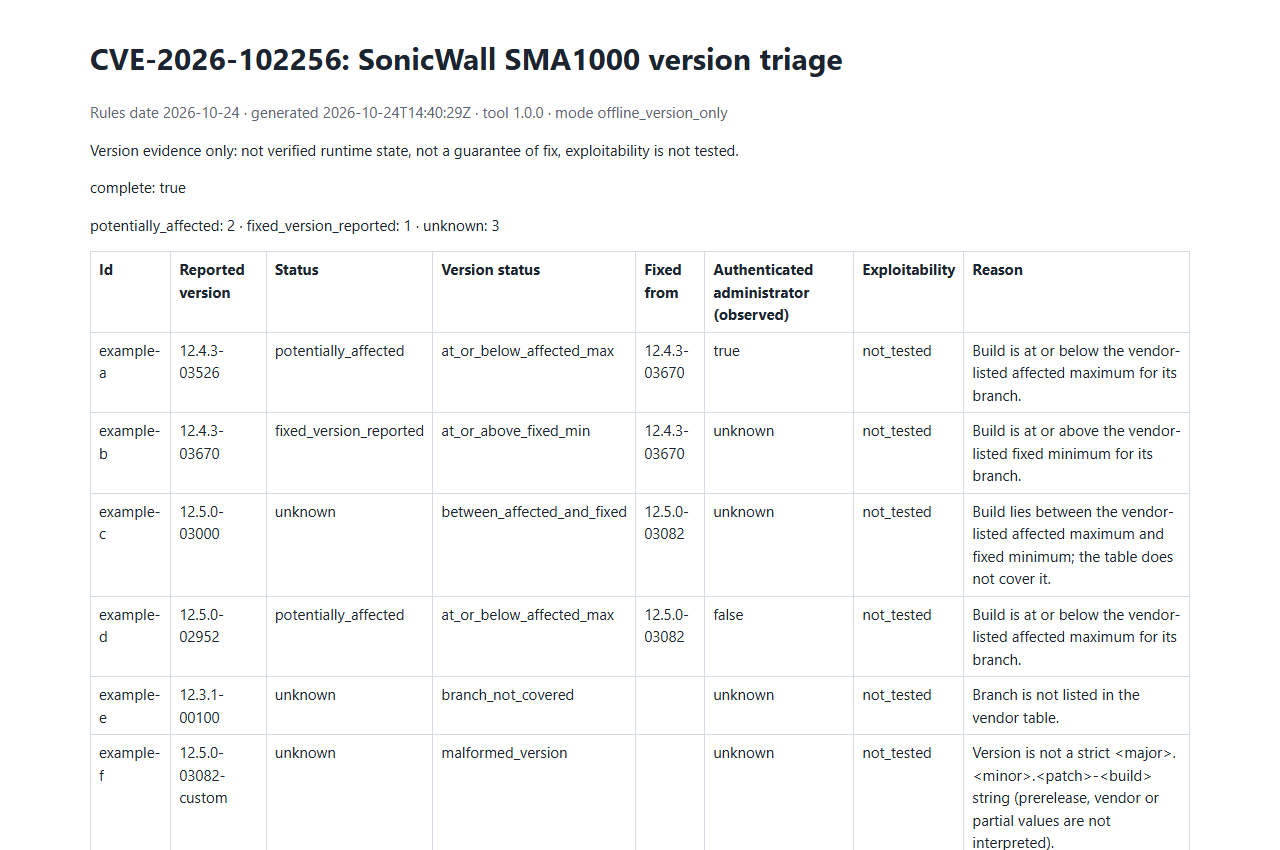
Anteprima del report sintetico

Report sintetico SonicWall SMA1000

Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.

Limiti di versione

BranchAffected throughFixed from
12.4.312.4.3-0352612.4.3-03670
12.5.012.5.0-0295212.5.0-03082

Il confronto avviene per numero di build all'interno del branch esatto, per i modelli SMA1000 6210, 7210 e 8200v. Le build comprese tra i due limiti, gli altri branch e ogni valore non interpretabile sono unknown.

Utilizzo

OpzioneScopo
--version BUILDBuild dichiarata nel formato <major>.<minor>.<patch>-<build> (ripetibile).
--branch, --modelVerifica incrociata opzionale del branch e modello (6210, 7210, 8200v) applicati ai valori di --version. Un branch discordante o un modello non coperto restituisce unknown.
--authenticated-administrator true|false|unknownOsservazione dell'operatore registrata con il risultato; non modifica mai la valutazione della versione.
--inventory FILEInventario JSON (oggetto o array, schema_version: 1; ripetibile).
--csv-list FILEElenco CSV con una colonna di intestazione version (ripetibile).
--format json|csv|htmlFormato del report; json è il predefinito. HTML è privo di script.
--output FILEScrive il report su file invece che su stdout. I file esistenti non vengono sovrascritti a meno che non venga specificato --force.
--forceConsente a --output di sovrascrivere un file esistente.
--strictTratta i risultati unknown come findings per il codice di uscita.

Regole di input e output da conoscere:

  • L'input viene analizzato in modo rigoroso: campi o colonne sconosciuti, tipi errati, chiavi o intestazioni duplicate e CSV malformati sono errori operativi anziché ipotesi. I limiti sono 1 MiB per file di input, 10.000 voci per esecuzione e 128 caratteri per campo.
  • Un file di input non può mai essere il file di output del report, nemmeno con --force; utilizzare un nuovo percorso di output. Senza --force, la pubblicazione non sovrascrive mai una destinazione che compare durante l'esecuzione.
  • Le celle CSV che potrebbero essere interpretate come formule vengono prefissate con ', ogni cella è racchiusa tra virgolette e il CSV rifiuta i caratteri NUL prima di scrivere un report.

Il riferimento completo specifica lo schema dell'inventario, l'input CSV, i valori booleani, la semantica dei limiti, i limiti di versione e l'output senza sovrascrittura.

Output e interpretazione

JSON, CSV e HTML condividono le stesse valutazioni.

statusSignificato
potentially_affectedPari o inferiore al massimo interessato elencato per un branch elencato. Non conferma la sfruttabilità.
fixed_version_reportedPari o superiore al minimo corretto elencato. Non è una garanzia dello stato della patch.
unknownTutto il resto. Mai sicuro.
Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →








