

Skip to content
KitploitKITPLOIT
StrumentiExploitsBlog
Log in
Invia
StrumentiExploitsBlog
Invia

Strumenti di Hacking, PenTest e Cybersecurity per il tuo Arsenale di Sicurezza!

Kitploit è una directory di strumenti di hacking, cybersecurity e pentesting. Scopri gli ultimi aggiornamenti dei progetti per trovare vulnerabilità, analizzare sistemi, automatizzare i test e rafforzare la tua sicurezza.

FeedContattoPrivacy© 2026 Kitploit

Directory degli strumenti

Categorie

Vedi tutte le categorie
Loading categories
node-cve-2026-58045-check — Verificatore offline di evidenze Node.js per CVE-2026-58045: crash da TypedArray falsificato nell'API sincrona di zlib. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit. | Kitploit
Strumenti/GitHubGitHub/completetech-security/node-cve-2026-58045-check
Strumenti DifensiviScanner di VulnerabilitàAnalisi delle VulnerabilitàAudit di ConfigurazioneRaccolta Informazioni
GitHubcompletetech-security/node-cve-2026-58045-check

node-cve-2026-58045-check

Verificatore offline di evidenze Node.js per CVE-2026-58045: crash da TypedArray falsificato nell'API sincrona di zlib. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.

Condividi
Vedi RepositorySito web
1224 giorni faNon ancora revisionato

node-cve-2026-58045-check di CompleteTech LLC

Tests Python 3.10+ Nessuna dipendenza a runtime AGPL-3.0 o licenza commerciale

node-cve-2026-58045-check

Verificatore offline di evidenze di versione per CVE-2026-58045 — Node.js: crash da TypedArray falsificato nell'API sincrona di zlib.

Confronta le versioni di runtime Node.js che segnali con le release corrette indicate nell'advisor di sicurezza di Node.js e scrive il risultato come report CSV, JSON o HTML autonomo. Python 3.10+, solo libreria standard; l'eseguibile è un singolo file e può essere copiato da solo.

Indice

  • Ambito e limiti dichiarati
  • Requisiti
  • Avvio rapido
  • Anteprima del report sintetico
  • Utilizzo
  • Formati di inventario
  • Versioni corrette e classificazione
  • Interpretazione dei risultati
  • Output del report
  • Limiti, codici di uscita e interruzione
  • Gestione di inventari e report
  • Fonti e provenienza
  • Documenti del progetto
  • Contribuire e sicurezza
  • Licenza e asset del marchio

Ambito e limiti dichiarati

Questo repository copre solo CVE-2026-58045. Il verificatore fornisce evidenze per il triage, non una valutazione a runtime.

  • Offline. Non contatta mai siti web, non esegue Node.js o codice del progetto e non invia payload di exploit. Non è implementata alcuna modalità di rete, quindi non ci sono comportamenti TLS, robots o di pacing da configurare.
  • Nessuna scoperta. Non scansiona la macchina corrente né alcun target. Un URL pubblico non è un inventario. Fornisci una versione esatta ottenuta dal processo in esecuzione, e solo per sistemi di cui sei autorizzato a fare l'inventario.
  • L'incertezza resta visibile. Versioni nascoste, build personalizzate, evidenze contrastanti e branch non coperti restano unknown.
  • Solo evidenze di versione. Una versione corretta segnalata non è prova di una patch distribuita, e una versione inferiore alla correzione non è prova di sfruttabilità. Ogni risultato riporta exploitability: not_tested.

Requisiti

  • Python 3.10 o successivo; nessun pacchetto di terze parti.
  • Stringhe di versione Node.js esatte dal processo o container in esecuzione (ad esempio, l'output di node --version su quel runtime, con un v iniziale accettato).
  • Facoltativamente, l'origine della build (upstream o il nome di un fornitore) e le osservazioni sulle precondizioni segnalate dall'operatore. Vedi Formati di inventario.

La CI esegue la suite di test e --help su Python 3.10 e 3.14, su Ubuntu e Windows.

Avvio rapido

# Assess one reported version and print JSON to stdout
python node_cve_2026_58045_check.py --version 22.23.2 --format json

# Assess the synthetic example inventory and save an HTML report
python node_cve_2026_58045_check.py --inventory examples/inventory.example.json --format html --output report.html

# Assess your own CSV list (CSV to stdout by default); exit 1 on a finding
python node_cve_2026_58045_check.py --csv-list inventory.csv --fail-on-finding

# Show all options, then run the local tests
python node_cve_2026_58045_check.py --help
python -m unittest -v
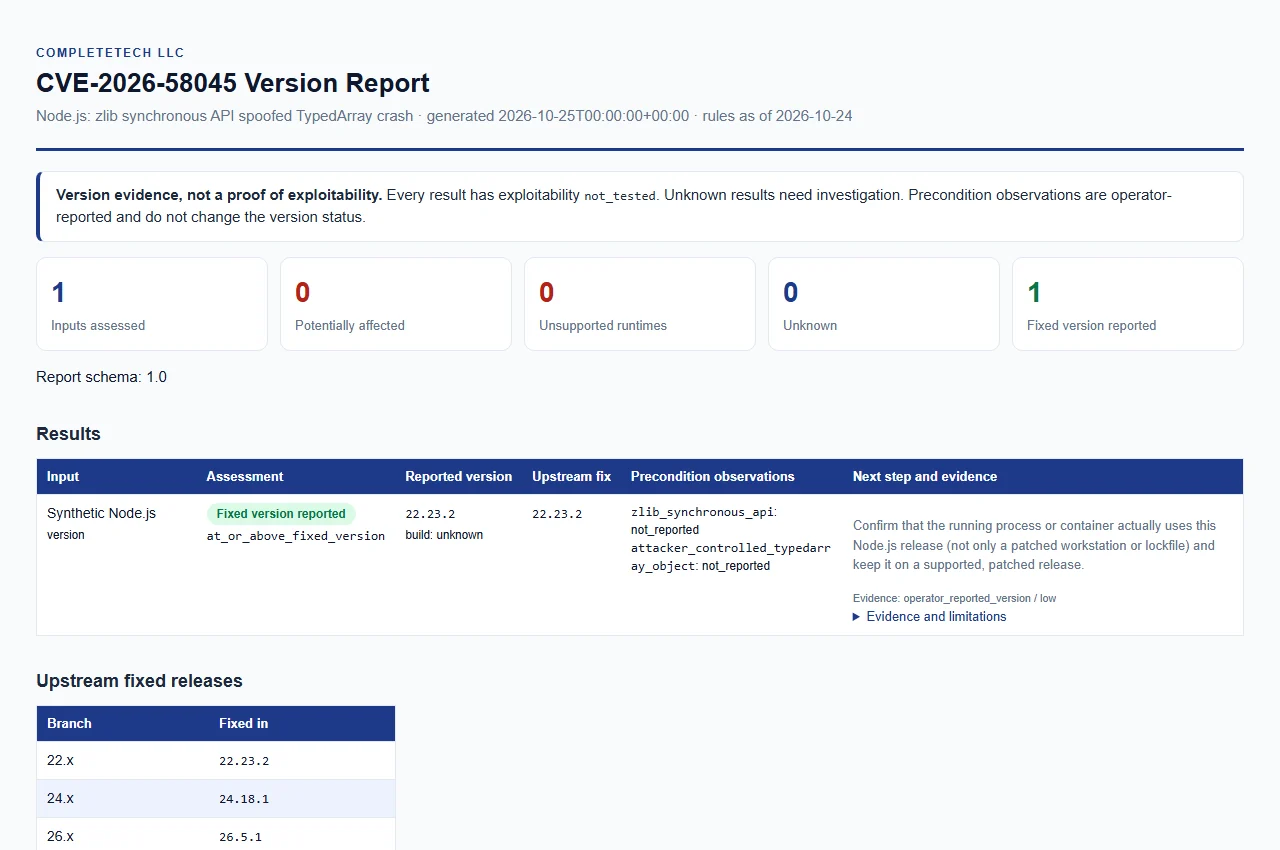
Anteprima del report sintetico

Report sintetico Node.js

Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.

Utilizzo

Fornire almeno uno tra --version, --inventory o --csv-list; in caso contrario il checker segnala un errore di utilizzo. Le tre fonti possono essere combinate in un'unica esecuzione e ogni input diventa una riga di risultato. JSON, CSV e HTML vengono generati dalle stesse evidenze.

OpzioneDescrizione
--version VERSION (alias --node-version)Valuta una versione di Node.js fornita esplicitamente. Ripetibile; ogni valore descrive un runtime separato. È accettata una v iniziale.
--build-source SOURCEProvenienza delle build --version, al massimo 512 caratteri. unknown (il valore predefinito), upstream, official o official_upstream vengono confrontati come upstream; qualsiasi altro valore, come il nome di un vendor, produce unknown con vendor_build_unverified.
--zlib-synchronous-api {true,false}Osservazione riportata dall'operatore applicata agli input --version.
--attacker-controlled-typedarray-object {true,false}Osservazione riportata dall'operatore applicata agli input --version.
--inventory FILEOggetto JSON o array di voci. Ripetibile.
--csv-list FILECSV con una colonna node_version. Ripetibile.
--format {csv,json,html}Formato del report. Predefinito: csv.
--output FILESalva il report in un nuovo file. Predefinito: stdout.
--forceSostituisce un file di output esistente. Senza questa opzione, un file esistente non viene mai sovrascritto.
--brand NAMENome dell'organizzazione mostrato nel report HTML, al massimo 512 caratteri. Predefinito: CompleteTech LLC.
--fail-on-findingEsce con codice 1 quando un risultato è potentially_affected o unsupported_runtime. Vedi codici di uscita.
--tool-versionStampa il nome e la versione dello strumento.

Protezioni dell'output:

  • --output deve indicare un file in una directory esistente. Un report esistente è protetto a meno che --force non sia esplicito, e un file di input non può essere sovrascritto nemmeno con --force.
  • I report vengono generati interamente in memoria, poi pubblicati atomicamente su file. Senza --force il checker pubblica tramite hard link e fallisce con un errore anziché sovrascrivere se il filesystem non lo consente.
  • I flag delle precondizioni e --build-source si applicano solo agli input --version; le voci di inventory e CSV portano i propri valori.

Formati di inventory

Gli inventory sono opzionali; --version non ne richiede alcuno. Le voci di inventory possono includere osservazioni sulle precondizioni riportate dall'operatore. Queste non modificano mai il risultato della versione né stabiliscono la raggiungibilità.


Scarica lo strumento

Più Popolari

Vedi tutti →

Scopri gli strumenti più utilizzati dalla nostra community.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 Il toolkit OSINT definitivo: grafo di indagine, punteggio di affidabilità, famiglie di alias, mappa, timeline e report. 49 moduli, oltre 400 siti, nessuna chiave API richiesta.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # App di esecuzione con un tocco GhostLock (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    Toolkit red team lato browser con 102 strumenti offline per ricognizione, generazione di payload, attacchi alle credenziali, crittografia, codifica e reportistica dell'engagement.

    370
  • 4

    ARTEX

    baarai/artex

    Piattaforma di penetration testing autonoma multi-agente basata su LLM con agenti planner/worker, grafi di asset e di esplorazione, registrazione del traffico MITM e retesting delle vulnerabilità.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    Piattaforma CSIRT che importa i report di Shadowserver in MongoDB e li riproduce come mappe interattive, analisi, risultati, avvisi e dashboard executive.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    Il sistema d'azione per la cybersecurity nativa AI—dove l'intento diventa esecuzione governata, le evidenze diventano memoria operativa, e ogni operazione migliora la successiva.

    289

Esplora tutti gli strumenti

Sfoglia la nostra collezione di strumenti

Vedi tutti gli strumenti →






