
 completetech-security/node-cve-2026-58042-check
Verificatore offline di evidenze Node.js per CVE-2026-58042: interruzione del processo di DNS resolveAny. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore offline di evidenze per CVE-2026-58042 — Node.js: interruzione del processo in DNS resolveAny.
Confronta le versioni di Node.js che dichiari con le release corrette indicate nell'avviso del fornitore e genera un report CSV, JSON o HTML. Python 3.10+, solo libreria standard; il singolo eseguibile può essere copiato autonomamente.
unknown. Un URL pubblico non è un inventario.exploitability: not_tested. Una versione corretta dichiarata non è prova che il runtime distribuito sia stato aggiornato.Requisiti: Python 3.10 o superiore. Nessun pacchetto da installare.
python node_cve_2026_58042_check.py --version 22.23.2 --format json
python node_cve_2026_58042_check.py --inventory examples/inventory.example.json --format html --output report.html
python node_cve_2026_58042_check.py --csv-list inventory.csv --fail-on-finding
python node_cve_2026_58042_check.py --help
python -m unittest -v
Fornisci la versione dell'eseguibile effettivamente utilizzato dal processo di serving. Un node diverso presente nel PATH dell'host o del container potrebbe riportare un'altra versione; un aggiornamento del pacchetto da solo non dimostra che un processo già in esecuzione sia stato riavviato con esso. --version è ripetibile; ogni valore descrive un runtime separato. Il formato di output predefinito è CSV su stdout.
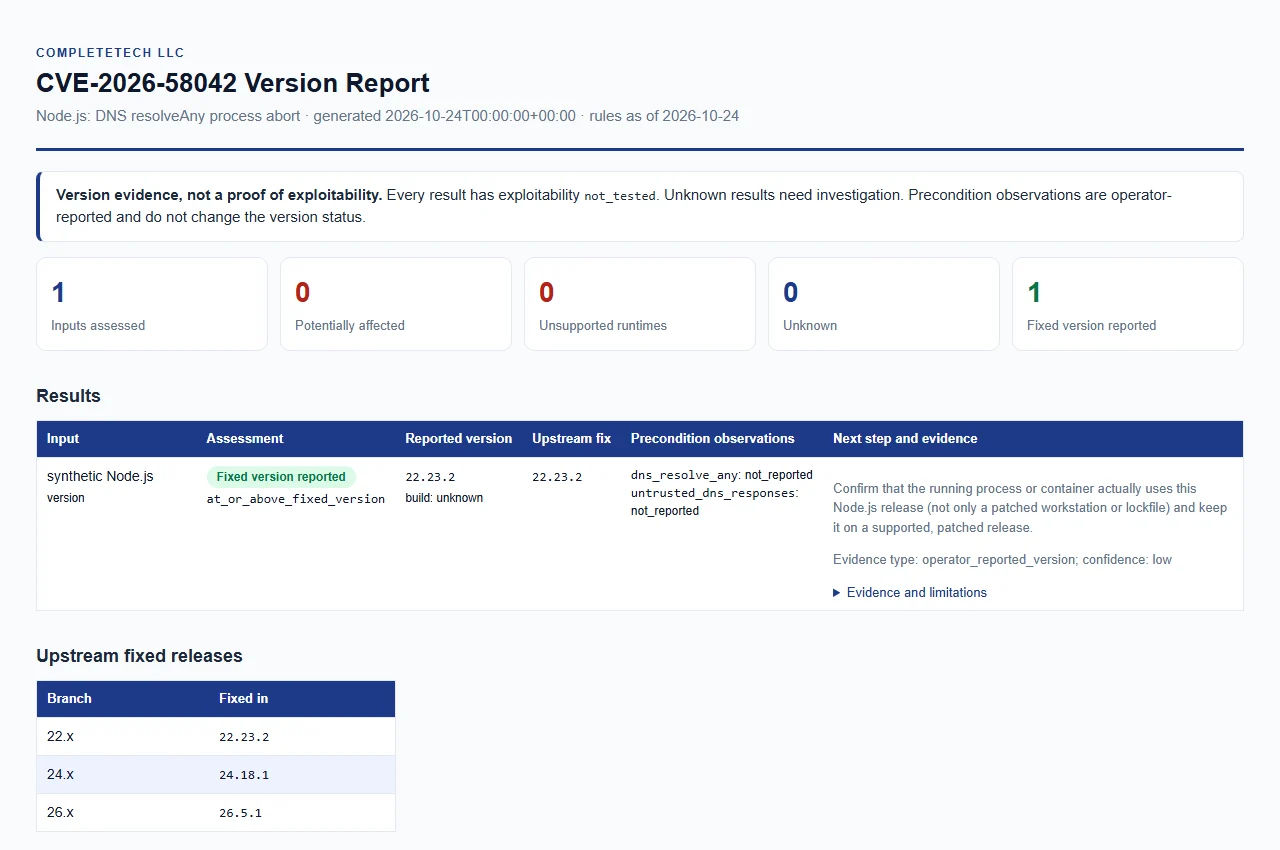
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
Verificato il 2026-10-24 rispetto all'avviso di rilascio ufficiale e alle release corrette collegate.
| Major di Node.js | Versione corretta |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Per ciascun major elencato, le versioni inferiori alla relativa versione corretta richiedono una remediation. Il fornitore non specifica una versione di introduzione nell'avviso di rilascio, quindi ogni versione precedente su un major elencato è considerata potenzialmente affetta.
| Versione riportata | Risultato |
|---|---|
| Versione semplice su un major elencato, inferiore alla versione corretta | potentially_affected |
| Versione corretta, o una versione semplice successiva sullo stesso major elencato | fixed_version_reported |
| Versione semplice su un major a fine vita | unsupported_runtime |
| Qualsiasi altro major attivo o futuro | unknown (release_line_not_in_rules) |
| Versione mancante, malformata, in conflitto, prerelease, nightly/rc, con suffisso o altrimenti qualificata | unknown |
build_source del fornitore, della distribuzione, personalizzato o non riconosciuto | unknown (vendor_build_unverified) |
unsupported_runtime è un'indicazione per l'aggiornamento, non l'affermazione che questa specifica vulnerabilità esista in ogni build storica. I major a fine vita sono tratti dal calendario delle release di Node.js, verificato il 2026-10-24 (la serie 0.x è un'inferenza da tale calendario).unknown (il valore predefinito), upstream, official, official_upstream o vuoto vengono confrontati come build upstream.v iniziale e gli spazi ASCII circostanti vengono ignorati; qualsiasi altro elemento oltre a MAJOR.MINOR.PATCH rende la versione qualificata.| Stato | Significato |
|---|---|
potentially_affected | La versione riportata è inferiore alla release corretta del suo major e necessita di una revisione per la remediation. Non è una sfruttabilità confermata. |
fixed_version_reported | La versione riportata è pari o superiore alla release corretta. Non è un'attestazione della patch distribuita: conferma che il processo o il container in esecuzione utilizzi effettivamente quella release, non solo una workstation o un lockfile. |
unsupported_runtime | Il major è oltre il fine vita. Migra a una release supportata e corretta. |
unknown | Le evidenze sono mancanti o non classificabili. Raccogli la versione upstream esatta e la provenienza della build del processo in esecuzione ed esegui nuovamente il checker. |
Ogni risultato riporta inoltre un version_status più specifico (come below_fixed_version, at_or_above_fixed_version, unsupported_release_line, release_line_not_in_rules, version_not_disclosed, qualified_version_unverified, unrecognized_or_partial_version o vendor_build_unverified), la fixed_version applicabile, una raccomandazione e delle note. evidence_type è operator_reported_version; evidence_confidence è low, oppure insufficient per unknown.
La sfruttabilità non viene mai testata. Le osservazioni opzionali sulle precondizioni sono fornite dall'operatore e non verificate; vengono registrate separatamente, non modificano mai il risultato sulla versione e non stabiliscono la raggiungibilità.
| Chiave di osservazione | Significato |
|---|---|
dns_resolve_any | risoluzione DNS di qualsiasi record |
untrusted_dns_responses | risposte DNS non attendibili |






