
 completetech-security/node-cve-2026-58040-check
Verificatore offline di evidenze Node.js per CVE-2026-58040: bypass della policy di identità della sessione TLS dell'HTTPS Agent. Python in file singolo; report JSON/CSV/HTML; nessun payload di exploit.

Verificatore offline di evidenze per CVE-2026-58040 — Node.js: bypass della policy di identità della sessione TLS dell'HTTPS Agent. Confronta le versioni del runtime Node.js riportate dall'operatore con le release corrette indicate nell'avviso del fornitore e genera un report di triage in CSV, JSON o HTML senza script. Python 3.10+, solo libreria standard; l'eseguibile può essere copiato da solo.
Panoramica · Avvio rapido · Anteprima del report · Utilizzo · File di input · Interpretazione dei risultati · Formati di output · Limiti e codici di uscita · Limitazioni · Fonti · Documentazione · Contributi e licenza
Questo repository riguarda esclusivamente CVE-2026-58040. Il verificatore valuta le evidenze di versione che fornisci; si tratta di triage, non di una scansione delle vulnerabilità.
unknown.exploitability: not_tested. potentially_affected non indica sfruttabilità confermata, e fixed_version_reported non è prova che un runtime distribuito sia stato corretto. Nulla qui attesta sfruttamento o verifica in produzione.Requisiti: Python 3.10 o successivo. Non c'è nulla da installare; la CI esegue i test su Python 3.10 e 3.14 su Ubuntu e Windows.
# One exact runtime version, JSON report on stdout
python node_cve_2026_58040_check.py --version 22.23.2 --format json

# A JSON inventory, saved as an HTML report
python node_cve_2026_58040_check.py --inventory examples/inventory.example.json --format html --output report.html

# Your own CSV list (see Input files), exiting 1 if any result is potentially_affected or unsupported_runtime
python node_cve_2026_58040_check.py --csv-list inventory.csv --fail-on-finding

# Full option list, and the local-only test suite
python node_cve_2026_58040_check.py --help
python -m unittest -v
Il formato di output predefinito è CSV su stdout. Leggere Interpretazione dei risultati prima di agire su un report.
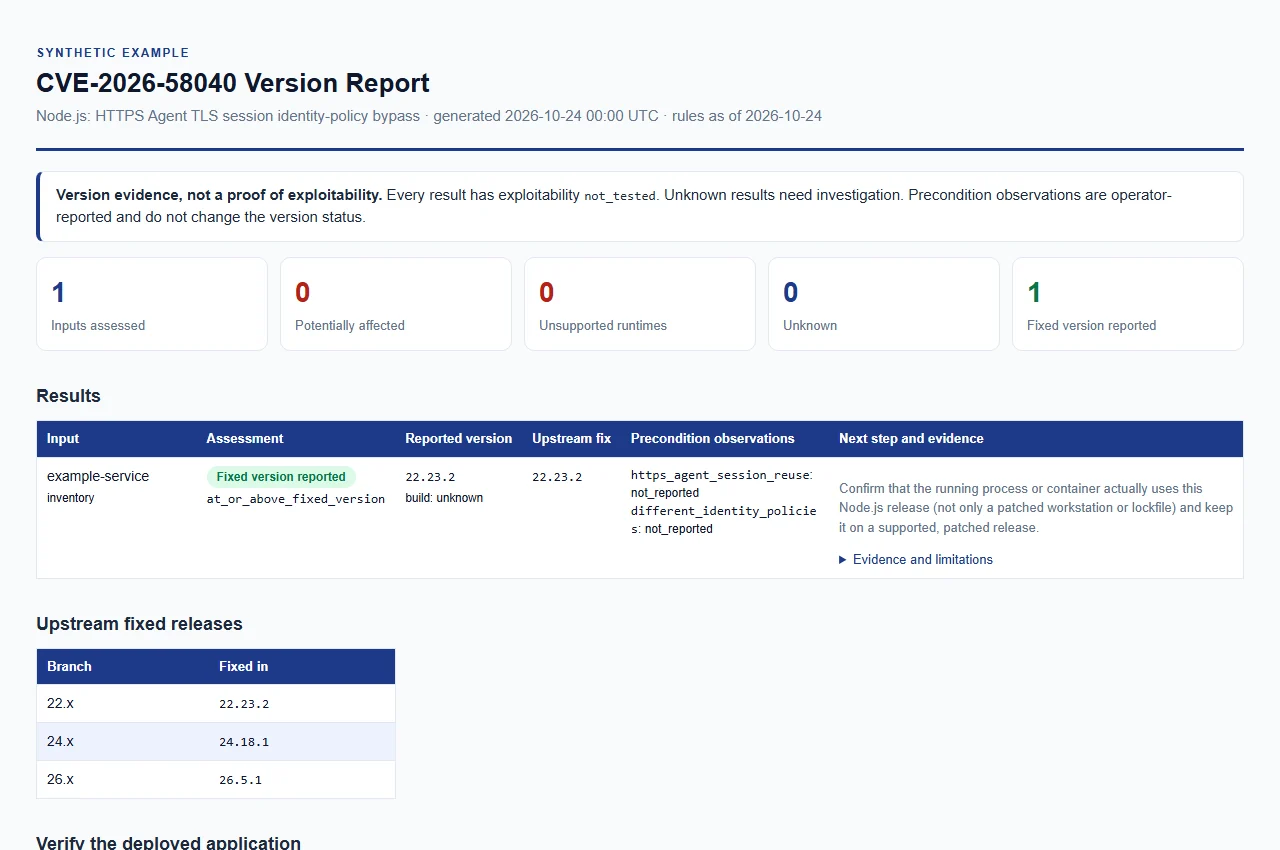
Apri il report di esempio sintetico. Solo dati di esempio; questa non è una valutazione reale.
Fornire almeno uno tra --version, --inventory o --csv-list; possono essere combinati in un'unica esecuzione e tutti gli input vengono valutati con le stesse regole. Le abbreviazioni delle opzioni non sono accettate.
| Opzione | Scopo |
|---|---|
--version VERSION (alias --node-version) | Valuta una versione esplicita di Node.js, offline. È accettata una singola v iniziale. Ripetibile; ogni valore descrive un runtime separato. |
--build-source SOURCE | Provenienza delle build --version (massimo 512 caratteri). I valori predefiniti unknown, upstream, official e official_upstream sono confrontati come build upstream; qualsiasi altro valore è trattato come build di fornitore, distribuzione o personalizzata e il risultato rimane unknown. |
--https-agent-session-reuse {true,false}--different-identity-policies {true,false} | Osservazioni sulle precondizioni riportate dall'operatore, applicate a ogni input --version. Se omesse, significa non riportate. Vedere Precondizioni riportate dall'operatore. |
--inventory FILE | Oggetto JSON o array di voci. Ripetibile. Vedere File di input. |
--csv-list FILE | Elenco CSV con una colonna node_version. Ripetibile. Vedere File di input. |
--format {csv,json,html} | Formato del report. Predefinito: csv. Tutti i formati contengono le stesse evidenze. |
--output FILE | Scrive il report in un nuovo file invece che su stdout. |
--force | Sostituisce un file --output esistente. Senza questa opzione, i report esistenti sono protetti. I file di input non vengono mai sovrascritti, nemmeno con --force. |
--brand NAME | Nome dell'organizzazione mostrato nel report HTML (massimo 512 caratteri). Predefinito: CompleteTech LLC. |
--fail-on-finding | Esce con 1 quando un risultato è potentially_affected o unsupported_runtime. Gli errori operativi escono comunque con 2. |
--tool-version, --help | Stampa il nome e la versione del checker, oppure la guida completa. |
I flag delle precondizioni e --build-source si applicano solo ai valori --version. Per i file, impostare build_source e le osservazioni in ciascun record.
Fornire file locali regolari UTF-8 stabili. Mantenere inventari reali, target, report e segreti fuori dal controllo di versione; gli esempi sintetici sono in examples/ e docs/example-report.html.
Un inventario JSON è un oggetto o un array da 1 a 10.000 oggetti. Ogni record richiede schema_version: 1 come intero e node_version come stringa. I campi opzionali sono runtime (solo "node"), label, build_source e le due chiavi di osservazione elencate in Precondizioni riportate dall'operatore, ciascuna booleana o null. Chiavi sconosciute, chiavi duplicate, numeri non finiti e tipi non validi vengono rifiutati.
[
  {
    "schema_version": 1,
    "label": "example-service",
    "runtime": "node",
    "node_version": "22.23.2",
    "build_source": "unknown",
    "https_agent_session_reuse": null,
    "different_identity_policies": null
  }
]









