
 completetech-security/node-cve-2026-58039-check
Verificatore offline di evidenze Node.js per CVE-2026-58039: bypass del filesystem dei process report del Permission Model. Python in singolo file; report JSON/CSV/HTML; nessun payload di exploit.





Verificatore offline di evidenze di versione per CVE-2026-58039 — Node.js: bypass del filesystem tramite i file di report di processo del Permission Model.
Confronta le versioni di Node.js dichiarate da un operatore con le release corrette indicate nell'advisory di Node.js e genera un report in formato CSV, JSON o HTML. È un ausilio per il triage delle evidenze di versione, non uno scanner di vulnerabilità né uno strumento di exploit.
unknown.exploitability: not_tested. Un risultato potentially_affected non equivale a sfruttabilità confermata, e fixed_version_reported non è né una garanzia di sicurezza né un'attestazione della patch distribuita.node_cve_2026_58039_check.py può essere copiato da solo.# Assess one reported version and print JSON
python node_cve_2026_58039_check.py --version 22.23.2 --format json
# Assess an inventory and write an HTML report to a new file
python node_cve_2026_58039_check.py --inventory examples/inventory.example.json --format html --output report.html
# Assess a CSV list; exit 1 if any result is a finding
python node_cve_2026_58039_check.py --csv-list inventory.csv --fail-on-finding
# Help and tests
python node_cve_2026_58039_check.py --help
python -m unittest -v
È richiesto almeno uno tra --version, --inventory o --csv-list. Senza --output, il report viene inviato a stdout; il formato predefinito è csv.
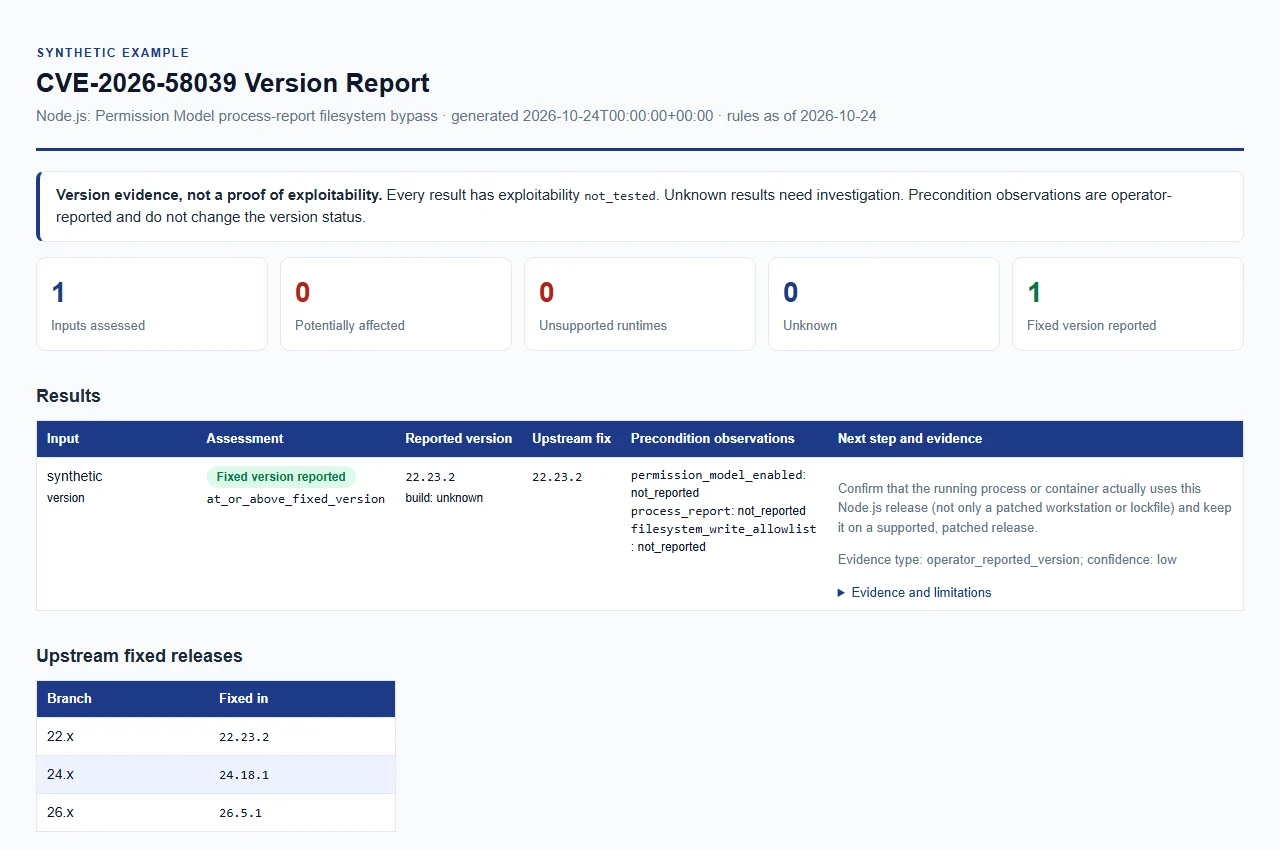
Apri il report di esempio sintetico. Solo dati di esempio; non si tratta di una valutazione reale.
| Opzione | Significato |
|---|---|
--version VERSION (alias --node-version) | Valuta una versione di Node.js fornita esplicitamente; è accettata una v iniziale. Ripetibile; ogni valore descrive un runtime separato. |
--build-source SOURCE | Provenienza delle build --version, al massimo 512 caratteri. unknown (predefinito), upstream, official e official_upstream (o un valore vuoto) sono confrontati come build upstream; qualsiasi altro valore è trattato come build di fornitore o personalizzata e resta unknown. |
--permission-model-enabled, --process-report, --filesystem-write-allowlist | Ognuno accetta true o false. Osservazione dell'operatore applicata agli input --version; non modifica il risultato della versione. |
--inventory FILE | Inventario JSON (vedi Formati di inventario). Ripetibile. |
--csv-list FILE | Inventario CSV. Ripetibile. |
--format {csv,json,html} | Formato di output; predefinito csv. Tutti i formati riportano le stesse evidenze. |
--output FILE | Scrive il report in un nuovo file invece che su stdout. La directory deve già esistere. |
--force | Sostituisce un file di output esistente. Senza questa opzione, i report esistenti sono protetti. I file di input non vengono mai sovrascritti, nemmeno con --force. |
--brand NAME | Nome dell'organizzazione mostrato nel report HTML, al massimo 512 caratteri; predefinito CompleteTech LLC. |
--fail-on-finding | Esce con codice 1 quando un risultato è potentially_affected o unsupported_runtime. |
--tool-version | Stampa il nome e la versione del checker. Nota che --version è la versione di Node.js da valutare, non la versione del checker. |
Verificato il 2026-10-24 rispetto all'avviso ufficiale di rilascio e alle release corrette collegate.
| Major di Node.js | Versione corretta |
|---|---|
| 22.x | 22.23.2 |
| 24.x | 24.18.1 |
| 26.x | 26.5.1 |
Il fornitore non specifica una versione di introduzione nell'avviso di rilascio. Per ciascun major elencato, le versioni inferiori alla sua versione corretta richiedono una correzione. Le build non elencate, personalizzate/backportate e prerelease necessitano di evidenze esplicite; non etichettare come sicure le build sconosciute.






